
SonicWall ปล่อยอัปเดตแพตซ์เพื่อแก้ไขช่องโหว่ Server-Side Request Forgery (SSRF) ที่มีระดับความรุนแรงสูงสุด (Maximum-severity) บนอุปกรณ์รุ่น SMA1000
ช่องโหว่ดังกล่าวมีหมายเลข CVE-2026-102255 โดยพบใน Appliance WorkPlace interface ของอุปกรณ์รุ่น SMA1000 6210, 7210 และ 8200v แต่จะไม่ส่งผลกระทบต่อผลิตภัณฑ์กลุ่ม SMA 100 Series หรือระบบ SSL-VPN ที่รันบน Firewall ของ SonicWall
ช่องโหว่นี้มีสาเหตุมาจาก Unintended alternate access-path weakness ซึ่งอาจทำให้ผู้โจมตีจากภายนอกที่ไม่มีสิทธิ์ สามารถทำการโจมตีได้ด้วยกระบวนการที่มีความซับซ้อนต่ำ
SonicWall อธิบายว่า "ด้วยการใช้ช่องทางดังกล่าวในการโจมตี ผู้โจมตีจากภายนอกที่ไม่ผ่านการยืนยันตัวตน อาจสามารถนำช่องโหว่นี้ไปใช้สั่งการให้อุปกรณ์ส่ง Requests แทนตนเอง เพื่อให้เข้าถึงฟังก์ชันการทำงานภายใน และเรียกใช้คำสั่งที่ไม่ได้รับอนุญาตได้"
แม้ว่าทางบริษัทจะยังไม่ได้ระบุว่า ช่องโหว่เหล่านี้กำลังถูกนำไปใช้ในการโจมตีจริง แต่ก็ได้แนะนำให้ลูกค้าเร่งทำการอัปเดตแพตช์ที่ปล่อยออกมาเมื่อวันอังคารไปติดตั้งใช้งาน เพื่อบล็อกการโจมตีที่อาจมุ่งเป้าไปยังอุปกรณ์ทั้งในรูปแบบ Virtual และระบบ Physical
ทางบริษัทระบุเพิ่มเติมว่า "SonicWall ขอแนะนำให้ผู้ใช้อุปกรณ์รุ่น SMA1000 ดำเนินการอัปเกรดเป็นเวอร์ชันที่ได้รับการแก้ไขตามที่ระบุเพื่อแก้ไขช่องโหว่เหล่านี้ และในขณะนี้ยังไม่มีหลักฐานแสดงให้เห็นว่าช่องโหว่ใด ๆ ที่ได้รับการแก้ไขในแพตช์นี้ กำลังถูกนำไปใช้ในการโจมตีจริงในวงกว้าง"
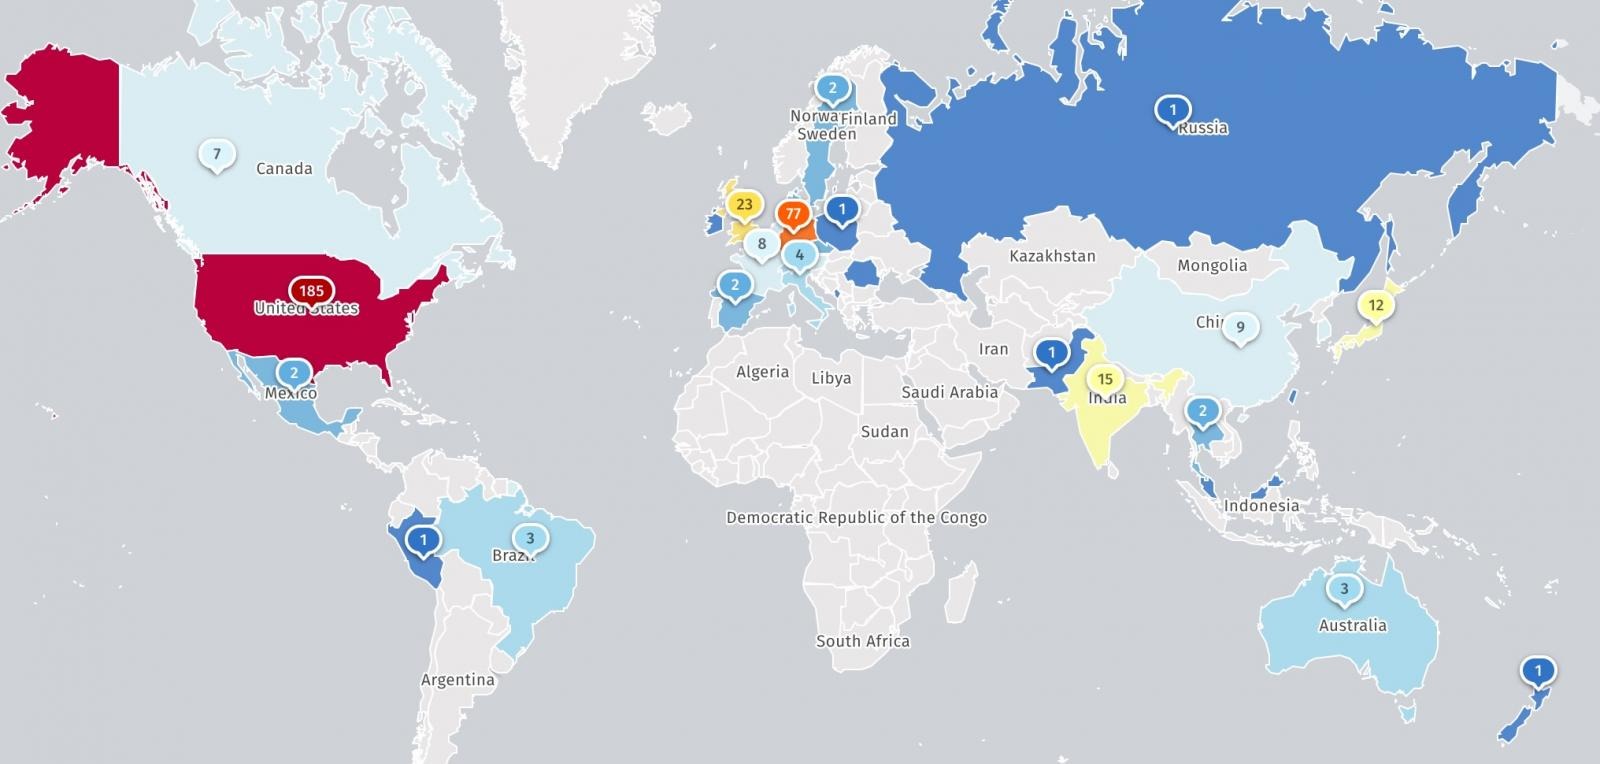
ปัจจุบัน Shadowserver ซึ่งเป็นหน่วยงาน Internet security threat watchdog ตรวจพบอุปกรณ์ SMA1000 ที่เข้าถึงได้ผ่านอินเทอร์เน็ตมากกว่า 400 เครื่อง แม้ว่าบางเครื่องอาจได้รับการแพตช์ไปแล้วก็ตาม
แม้ว่า CVE-2026-102255 จะยังไม่ถูกนำไปใช้ในการโจมตีจริง แต่ผู้โจมตีมักมุ่งเป้าไปที่ช่องโหว่ของ SMA1000 เนื่องจากเป็น Gateways สำหรับการเข้าถึงจากระยะไกลระดับองค์กร ซึ่งหน่วยงานรัฐบาล, ผู้ให้บริการ MSSPs และองค์กรขนาดใหญ่หลายแห่ง นิยมใช้เพื่อให้บริการเชื่อมต่อ VPN สำหรับเข้าถึงแอปพลิเคชันภายใน และเครือข่ายขององค์กร
นับตั้งแต่ต้นปีที่ผ่านมา กลุ่มผู้ไม่หวังดีได้ใช้ประโยชน์จากช่องโหว่ด้านความปลอดภัยของ SMA1000 หลายรายการในการโจมตีแบบ Zero-day
ในเดือนกรกฎาคม ช่องโหว่ Zero-day ของ SMA1000 จำนวนสองรายการ (CVE-2026-15409 และ CVE-2026-15410) ถูกนำไปใช้ในการโจมตีอย่างต่อเนื่องเป็นเวลาหลายสัปดาห์ เพื่อติดตั้งมัลแวร์อย่าง Sou5, OrangeTail และ RootRun ลงบนอุปกรณ์ VPN ที่มีช่องโหว่ ซึ่งทาง CISA ระบุว่า การโจมตีดังกล่าวมีความเชื่อมโยงกับกลุ่ม Ransomware
และเมื่อเดือนที่แล้ว SonicWall ยังได้แจ้งเตือนลูกค้าว่าพบผู้โจมตีนำช่องโหว่ Zero-day ใหม่สองรายการ (CVE-2026-83548 และ CVE-2026-83549) มาใช้ในการโจมตีร่วมกันเพื่อรันโค้ดที่เป็นอันตรายจากระยะไกลบน SMA1000 gateways ที่มีช่องโหว่อีกด้วย
ตลอดระยะเวลา 4 ปีที่ผ่านมา CISA ได้เพิ่มช่องโหว่ของ SonicWall จำนวน 19 รายการลงในรายชื่อช่องโหว่ที่กำลังถูกใช้ในการโจมตีจริง โดยในจำนวนนี้มีถึง 13 รายการที่ถูกนำไปใช้ในการโจมตีโดย Ransomware
ที่มา : bleepingcomputer.com
You must be logged in to post a comment.