
GitLab ได้ออกแพตช์ด้านความปลอดภัยเพื่อแก้ไขช่องโหว่ที่มีความรุนแรงระดับสูงสุดใน Regular Expression Compiler ซึ่งอาจทำให้ผู้โจมตีจากภายนอกสามารถสั่งรันโค้ดที่เป็นอันตรายบนเซิร์ฟเวอร์ที่มีช่องโหว่ได้
ช่องโหว่ด้านความปลอดภัยดังกล่าวมีหมายเลข CVE-2026-110264 และได้รับการรายงานโดยนักวิจัยด้านความปลอดภัยที่ใช้ชื่อ 'joaxcar' ผ่านทางโครงการ Bug Bounty ของ GitLab บนแพลตฟอร์ม HackerOne
ช่องโหว่ CVE-2026-110264 มีต้นเหตุมาจากช่องโหว่ประเภท Integer Overflow ใน Regular Expression Compiler ของ GitLab ซึ่งเป็น Background engine ที่ทำหน้าที่ Parse และตรวจสอบความถูกต้องของ Regular Expressions ภายในไฟล์ Config
GitLab ได้แก้ไขช่องโหว่นี้แล้วใน GitLab Community Edition (CE) และ Enterprise Edition (EE) เวอร์ชัน 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 และ 18.11.13 พร้อมแจ้งเตือนให้ผู้ใช้งานเร่งดำเนินการอัปเดตแพตช์บน Instances ของตนในทันที
ทางบริษัทระบุว่า "GitLab ได้แก้ไขช่องโหว่ที่อาจทำให้ผู้ใช้ที่ไม่ผ่านการตรวจสอบสิทธิ์ สามารถรันโค้ดบนเซิร์ฟเวอร์ GitLab ได้ในบางเงื่อนไข อันเนื่องมาจากช่องโหว่ Integer Overflow เมื่อระบบทำการ Compiling regular expression ที่ผู้โจมตีสร้างขึ้นมาเป็นพิเศษ"
"ขอแนะนำให้ระบบทั้งหมดที่กำลังรันเวอร์ชันที่ได้รับผลกระทบ รีบดำเนินการอัปเกรดเป็นเวอร์ชันล่าสุดโดยเร็วที่สุด ปัจจุบัน GitLab[.]com ได้รับการอัปเดตเป็นเวอร์ชันที่แพตช์แล้ว ส่วนผู้ใช้ GitLab Dedicated ที่ใช้งานเวอร์ชัน 19.3.5-internal0 และ 19.4.2-internal0 หรือใหม่กว่า จะมีการรวมแพตช์แก้ไขเหล่านี้ไว้แล้ว และไม่ต้องดำเนินการใด ๆ เพิ่มเติม"
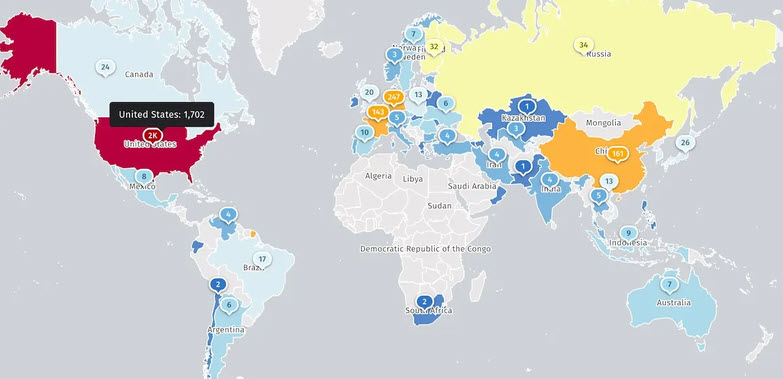
Shadowserver กลุ่มเฝ้าระวังภัยคุกคามบนอินเทอร์เน็ต ตรวจพบ Instances ของ GitLab Community Edition ที่ถูกเปิดเผยบนอินเทอร์เน็ตมากกว่า 2,700 รายการ แต่ยังไม่มีข้อมูลชี้ชัดว่ามีจำนวนเท่าใดที่เป็น Honeypots หรือได้รับการแพตช์ป้องกันการโจมตีไปแล้ว
เมื่อ 10 วันก่อนหน้านี้ GitLab เพิ่งแจ้งเตือนลูกค้าเกี่ยวกับช่องโหว่ Remote Code Execution ระดับ Critical อีกรายการ (CVE-2026-97229) ที่มีคะแนน CVSS Base Score สูงถึง 10/10 ใน CI/CD Regular Expression Compiler ซึ่งถูกรายงานโดยนักวิจัยด้านความปลอดภัยคนเดียวกัน
และเมื่อเดือนที่แล้ว ทางบริษัทเพิ่งแก้ไขช่องโหว่ที่มีความรุนแรงระดับสูงสุดบน GitLab CE/EE อีกหนึ่งรายการ (CVE-2026-85706) ซึ่งอาจทำให้ผู้โจมตีที่ไม่ผ่านการตรวจสอบสิทธิ์สามารถอ่านข้อมูลที่สำคัญได้ เช่น ข้อมูล Credentials และข้อมูล Secrets อื่น ๆ ของระบบจากเซิร์ฟเวอร์ที่มีช่องโหว่
ในวันถัดมา CISA ได้เพิ่มช่องโหว่ CVE-2026-85706 ลงในรายการช่องโหว่ที่กำลังถูกนำไปใช้ในการโจมตีจริง พร้อมสั่งการให้หน่วยงานของรัฐบาลกลางเร่งแก้ไขช่องโหว่ในระบบของตนภายใน 3 วัน
นับตั้งแต่เดือนพฤศจิกายนปี 2021 CISA ได้แจ้งเตือนช่องโหว่ของ GitLab ที่พบการโจมตีจริงแล้วจำนวน 5 รายการ ซึ่งรวมถึงช่องโหว่ที่ถูกนำไปใช้ในการโจมตีด้วย Ransomware
ปัจจุบัน แพลตฟอร์ม DevSecOps ของ GitLab มีผู้ใช้งานที่ลงทะเบียนแล้วมากกว่า 30 ล้านคนทั่วโลก และถูกนำไปใช้งานโดยองค์กรระดับ Fortune 100 มากกว่า 50% ซึ่งรวมถึงบริษัทชั้นนำอย่าง Nvidia, T-Mobile, Lockheed Martin, Airbus และ Goldman Sachs
ที่มา : Bleepingcomputer
You must be logged in to post a comment.