
CISA แจ้งเตือนว่า ผู้โจมตีกำลังใช้ประโยชน์จากช่องโหว่ 4 รายการใน Plex Media Server อย่างต่อเนื่อง
ช่องโหว่ด้านความปลอดภัยเหล่านี้ถูกเรียกรวมกันว่า Plex2Shell เนื่องจากเมื่อนำมาเชื่อมโยงกันในการโจมตี ผู้โจมตีจะสามารถขโมย Admin token ของเจ้าของระบบ และรันโค้ดด้วยสิทธิ์ที่สูงขึ้นได้
Plex Media Server เป็นซอฟต์แวร์จัดการสื่อยอดนิยมที่ช่วยให้ผู้ใช้จัดการคอลเล็กชันส่วนตัว เช่น ภาพยนตร์, รายการทีวี, เพลง และภาพถ่าย พร้อมทั้งสตรีมไปยังอุปกรณ์อื่น ๆ ภายในบ้าน หรือระยะไกลผ่านอินเทอร์เน็ตได้
CISA ได้สั่งการให้หน่วยงานของรัฐบาลกลางเร่งอัปเดตแพตช์ระบบที่ได้รับผลกระทบจากช่องโหว่ Plex2Shell หรือประยุกต์ใช้มาตรการลดผลกระทบภายในวันที่ 23 ตุลาคม
ช่องโหว่ด้านความปลอดภัยดังกล่าวถูกค้นพบโดยนักวิจัยด้านความปลอดภัยชื่อ Zach Main ซึ่งได้รายงานให้ทาง Plex ทราบตามขั้นตอนอย่างรับผิดชอบเมื่อวันที่ 27 กรกฎาคม
ช่องโหว่แต่ละรายการมีระดับความรุนแรงปานกลางถึงสูง แต่นักวิจัยได้ประเมินคะแนนความรุนแรงระดับ Critical สำหรับการโจมตีแบบ Exploit chain ทั้งหมดไว้ที่ 9.8
- CVE-2026-96652 – ช่องโหว่ SSRF ใน /player/timeline ที่อนุญาตให้ผู้โจมตีที่ไม่ต้องยืนยันตัวตนสามารถสั่งให้ Plex ส่ง POST request ไปยังปลายทางใด ๆ ก็ได้ รวมถึง API ภายในของตัวมันเอง
- CVE-2026-96654 – ช่องโหว่ URL injection ใน searchOne ที่อนุญาตให้ผู้โจมตีเรียกใช้ฟังก์ชันของปลั๊กอินอื่น ๆ ด้วยพารามิเตอร์ที่ผู้โจมตีควบคุมได้
- CVE-2026-96655 – ช่องโหว่ SSRF ที่ต้องยืนยันตัวตนใน endpoint ของ transcoder ที่อนุญาตให้ผู้ใช้สั่งให้ Plex ส่ง request ไปยังที่อยู่ภายในหรือภายนอกใด ๆ ก็ได้
- CVE-2026-96656 – ช่องโหว่ Arbitrary file write ในการตั้งค่า transcoder ที่อนุญาตให้ผู้ดูแลระบบฝัง Shared libraries ที่เป็นอันตราย ซึ่งต่อมา Plex จะโหลดขึ้นมา ทำให้เกิดการรันโค้ดได้
Zach Main ได้เผยแพร่รายละเอียดทางเทคนิคฉบับเต็มของช่องโหว่ Plex2Shell เมื่อวันที่ 16 ตุลาคม ตามด้วยการเผยแพร่โค้ด Proof-of-Concept (PoC) ในอีก 3 วันต่อมา
ในวันที่ 17 ตุลาคม เริ่มมีรายงานการนำ Plex2Shell ไปใช้ในการโจมตีจริง โดยในช่วงแรกมุ่งเป้าไปที่ระบบ Honeypot ของ Plex เพื่อติดตั้งมัลแวร์ Cryptominer
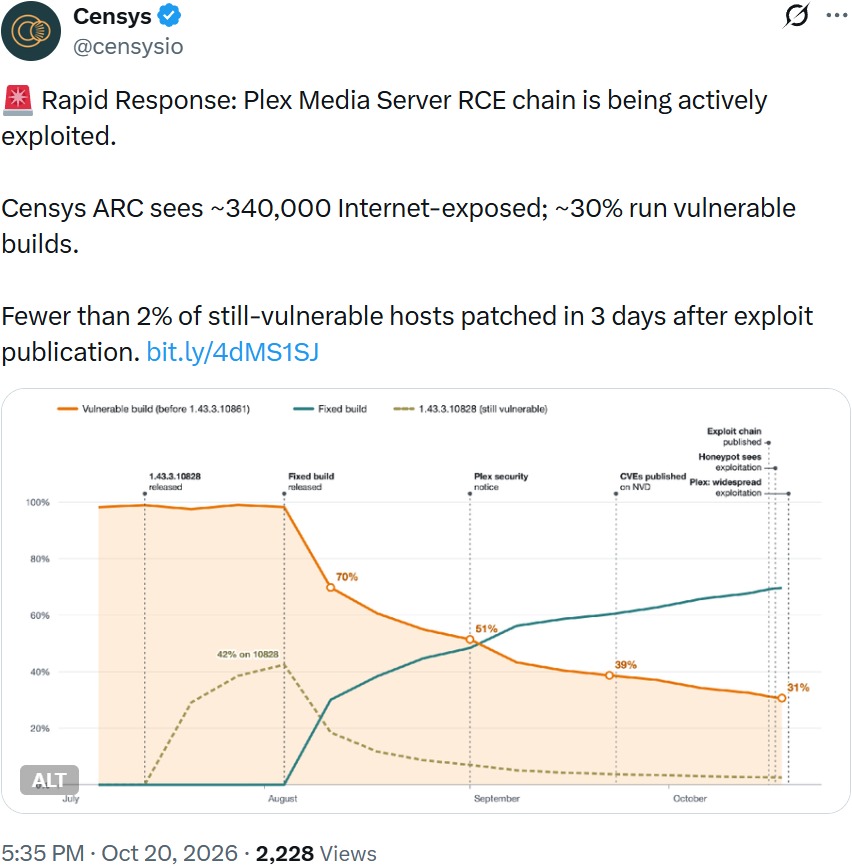
Plex2Shell ส่งผลกระทบต่อ Plex Media Server เวอร์ชันก่อน 1.43.3.10861 ซึ่งเปิดตัวไปเมื่อวันที่ 4 สิงหาคม
แฮ็กเกอร์ยังมุ่งเป้าการโจมตีไป Siemens Software Center
นอกเหนือจาก Plex2Shell แล้ว CISA ยังได้เพิ่มช่องโหว่ Uncontrolled search path element รหัส CVE-2026-110936 ใน Siemens Software Center (SSC) ลงในแคตตาล็อก Known Exploited Vulnerabilities (KEV) ด้วย
บริษัทยักษ์ใหญ่ด้านเทคโนโลยีของเยอรมนีได้แจ้งเตือนเมื่อวันที่ 19 ตุลาคมว่า แฮ็กเกอร์กำลังใช้ประโยชน์จากช่องโหว่นี้ในแคมเปญการโจมตีที่เชื่อมโยงกับแพลตฟอร์ม Delivery มัลแวร์แบบ ClickFix ที่มี Payload หลายแบบ ซึ่งมีชื่อว่า Romulus
งานวิจัยล่าสุดจาก Forescout บริษัทด้านความปลอดภัยไซเบอร์เทคโนโลยีเชิงปฏิบัติการ (OT) ระบุว่า Romulus "อาจเป็น Operated panel ที่ดำเนินการแบบส่วนตัว, Delivery service มัลแวร์แบบ Commercial ของอาชญากรไซเบอร์, ระบบเครือข่ายพันธมิตร (Affiliate framework) หรืออาจเป็นซอฟต์แวร์ที่ถูกคัดลอกส่งต่อกันระหว่างกลุ่มผู้ดำเนินการ"
การแจ้งเตือนของ Siemens เกี่ยวกับ CVE-2026-110936 ได้แบ่งปันข้อมูล Indicators of Compromise (IoCs) และคำแนะนำในการระบุระบบที่ถูกเจาะ โดยเร่งรัดให้ผู้ดูแลระบบอัปเดต Siemens Software Center เป็นเวอร์ชัน 4.0.9.8 หรือใหม่กว่า
CISA ยังได้เพิ่ม CVE-2026-106931 ลงในรายการ KEV ซึ่งเป็นช่องโหว่ OS command injection ที่ส่งผลกระทบต่อเว็บแอปพลิเคชันไฟร์วอลล์ (WAF) SiteGuard Server Edition
ทั้งผู้พัฒนาซอฟต์แวร์ และศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์ของญี่ปุ่น (Japan's CERT) ได้ระบุว่า CVE-2026-106931 กำลังถูกนำไปใช้ในการโจมตีจริงเมื่อปลายสัปดาห์ที่ผ่านมา
ผู้พัฒนาได้เร่งรัดให้ผู้ใช้อัปเกรด SiteGuard Server Edition สำหรับ Apache httpd, Nginx และ IIS เป็นเวอร์ชัน 8.00 Update 5 และ SiteGuard Server Edition สำหรับ Apache httpd และ Nginx บน FreeBSD เป็นเวอร์ชัน 7.00 Update 6 หรือใหม่กว่า
ที่มา : bleepingcomputer
You must be logged in to post a comment.