
GitHub Repository ปลอมกว่า 17,000 รายการ กำลังถูกใช้แพร่กระจายมัลแวร์ SmartLoader หลังจากที่แคมเปญ FakeGit กลับมาเคลื่อนไหวอีกครั้งในช่วงต้นเดือนนี้ เพื่อติดตั้ง Infostealer ที่ชื่อว่า StealC
ผู้โจมตีส่วนใหญ่ใช้บัญชีแบบใช้แล้วทิ้ง แต่นักวิจัยพบบัญชีอย่างน้อย 700 บัญชี ที่ดูเหมือนจะเป็นของนักพัฒนาที่มีตัวตนจริง
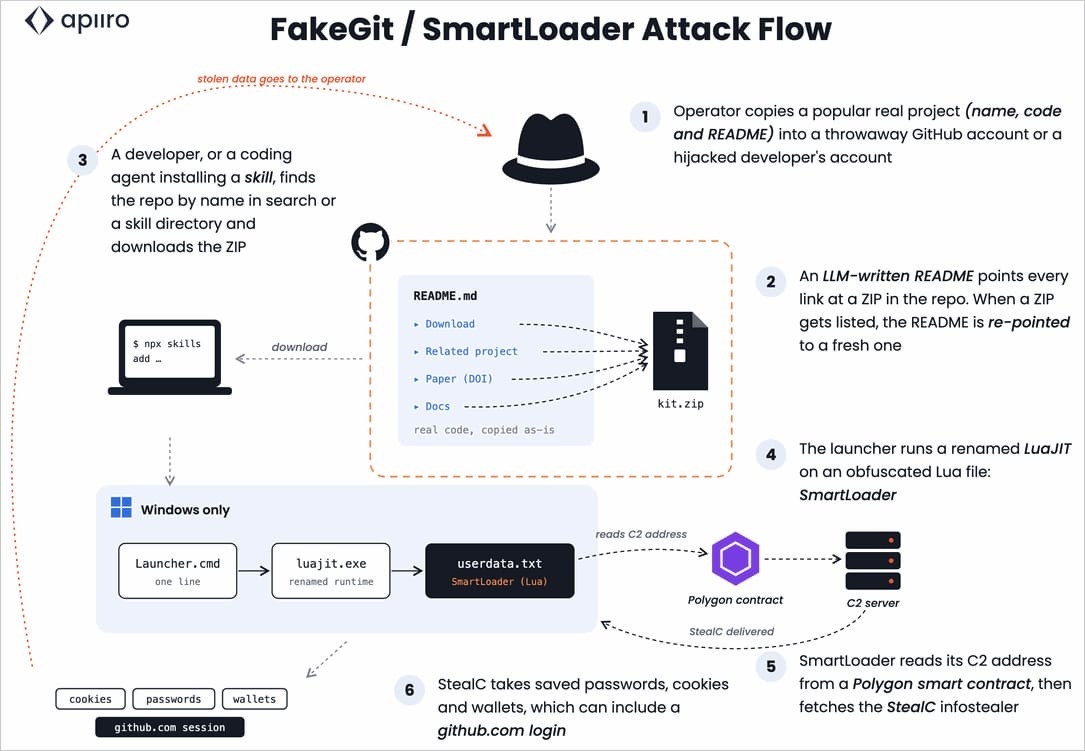
Repository ที่เป็นอันตรายเหล่านี้ใช้คำแนะนำในไฟล์ README ที่ดูน่าเชื่อถือ พร้อมปุ่มดาวน์โหลดที่ชี้ไปยังไฟล์ ZIP ซึ่งมี Payload เริ่มต้นอย่าง SmartLoader ที่ถูกใช้ในการแพร่กระจายมัลแวร์อื่น ๆ ต่อไป
แม้ว่าจะพบกิจกรรมในลักษณะเดียวกันที่ใช้ Payload หลากหลายรูปแบบมาตั้งแต่อย่างน้อยเดือนมกราคม แต่ชื่อ FakeGit เพิ่งถูกนำมาใช้เรียกปฏิบัติการนี้ในเดือนกรกฎาคม เมื่อนักวิจัยจาก Island แพลตฟอร์มเบราว์เซอร์สำหรับองค์กร ได้เผยแพร่รายงานเกี่ยวกับ GitHub Repository ปลอมจำนวน 7,600 รายการ ที่ใช้แพร่กระจายมัลแวร์ SmartLoader
ในขณะนั้น Island ระบุว่า Repository ที่เป็นอันตรายจำนวน 800 รายการ แอบอ้างเป็น AI Skills หรือ MCP Server ซึ่งปรากฏอยู่ใน Public Registries และแคตตาล็อกด้าน AI
รายงานฉบับใหม่จากนักวิจัยของ Apiiro แพลตฟอร์มด้านความปลอดภัยของ software supply-chain ระบุว่า FakeGit กลับมาเคลื่อนไหวอีกครั้งเมื่อวันที่ 4 ตุลาคม และขณะนี้ใช้ Repository บน GitHub จำนวน 17,610 รายการ
ภายในเวลาเพียง 34 ชั่วโมง FakeGit ได้ปล่อย Repository ออกมามากกว่า 13,000 รายการ โดยมีจำนวนสูงสุดถึง 2,999 รายการต่อชั่วโมง
Apiiro ระบุว่า "จาก Commit ที่สุ่มตรวจสอบ 97% มีการแก้ไขเฉพาะไฟล์ README และ 88% เปลี่ยนให้ปุ่ม “Download” ชี้ไปยังไฟล์ ZIP ที่ติดตั้ง SmartLoader"
"ผู้โจมตีไม่จำเป็นต้องสร้าง Repository ใหม่แม้แต่รายการเดียว เนื่องจาก Repository ทั้งหมดมีอยู่แล้ว เพียงแค่ถูกเปลี่ยนเป้าหมายใหม่เท่านั้น"
สาเหตุที่ FakeGit ยังคงอยู่รอดได้
นักวิจัยระบุว่า สาเหตุที่ FakeGit ยังคงอยู่รอดได้ เป็นเพราะการลบ Repository นั้นอ้างอิงจากรายการที่ครอบคลุม Repository ที่เป็นอันตรายเพียงส่วนน้อยเท่านั้น
นอกจากนี้ Payload ที่ถูกขึ้น Blocklist แล้ว สำเนาสำรองต่าง ๆ ยังคงสามารถเข้าถึงได้ ทำให้ผู้โจมตีเพียงแค่เปลี่ยนลิงก์ดาวน์โหลด ในขณะที่ยังคงใช้งาน Repository เดิมต่อไปได้
Apiiro อธิบายว่า “71% ของ Repository ทั้งหมดไม่อยู่ในฐานข้อมูลของ URLhaus ก่อนที่จะมีรายงานของเรา และ DNS Blocklist ระดับโดเมนก็ไม่สามารถบล็อกไฟล์เพียงไฟล์เดียวบน GitHub ได้ โดยไม่บล็อก GitHub ทั้งหมด”
นักวิจัยพบไฟล์ Archive ที่เป็นอันตรายอยู่ใน Fork, ไฟล์เวอร์ชันเก่า, Release Asset, ไฟล์แนบใน Issue และ Repository แยกต่างหากที่ใช้สำหรับฝากไฟล์ดาวน์โหลด ซึ่งทำให้การลบลิงก์ทีละรายการไม่มีประสิทธิภาพ
นักวิจัยระบุว่า “เมื่อลบไฟล์หนึ่งไป ผู้โจมตีก็สามารถเปลี่ยนให้เหยื่อล่อชี้ไปยังสำเนาสำรองอื่นได้ ไม่ว่าจะเป็น Fork, ไฟล์ ZIP เวอร์ชันเก่า, Release Asset หรือไฟล์แนบใน Issue”
นักวิจัยของ Apiiro แนะนำให้ผู้ใช้งานตรวจสอบเจ้าของ Repository และควรติดตั้ง AI Skills และ MCP Server จากแหล่งที่มาอย่างเป็นทางการ เช่น Registry อย่างเป็นทางการ หรือ Repository ของผู้พัฒนาเท่านั้น
หากสงสัยว่ามีการรัน SmartLoader ผู้ใช้งานควรจัดการเหตุการณ์ดังกล่าวเสมือนบัญชี GitHub อาจถูกโจมตี โดยเพิกถอน Session ที่ใช้งานอยู่ และ Access Token ทั้งหมด รวมถึงเปลี่ยนไปใช้ Passkey
ที่มา : bleepingcomputer.com
You must be logged in to post a comment.