
รายงานการตรวจพบกิจกรรมการสแกน และความพยายามโจมตีเพื่อรันโค้ดที่เป็นอันตรายจากระยะไกล หรือ Remote Code Execution ที่มุ่งเป้าไปยังอุปกรณ์กล้องวงจรปิดในประเทศยูเครน โดยพบปริมาณเพิ่มขึ้นในช่วงระหว่างวันที่ 21 กันยายน ถึง 1 ตุลาคม 2026
การโจมตีส่วนใหญ่เน้นไปที่ช่องโหว่ CVE-2021-36260 ซึ่งเป็นช่องโหว่ Command Injection ระดับ critical ในผลิตภัณฑ์ของ Hikvision ที่ยังไม่ได้อัปเดตแพตช์ แม้การเพิ่มขึ้นของกิจกรรมนี้จะเกิดขึ้นควบคู่ไปกับการโจมตีของรัสเซีย แต่ทีมผู้เชี่ยวชาญ ยังไม่มีหลักฐานเชื่อมโยงระหว่างกิจกรรมทางไซเบอร์กับการโจมตีเหล่านั้น
ผลการค้นพบนี้สะท้อนให้เห็นถึงความกลับมาสนใจในช่องโหว่เก่าอีกครั้ง ซึ่งทำให้ผู้โจมตีสามารถเข้าควบคุมกล้อง และเครื่องบันทึกภาพที่เชื่อมต่ออินเทอร์เน็ตได้โดยไม่ต้องผ่านการ sign in
อย่างไรก็ตาม ข้อสังเกตของ GreyNoise ยืนยันเพียงแค่การพยายามเจาะระบบเท่านั้น ไม่ใช่การเข้ายึดระบบ ข้อแตกต่างดังกล่าวมีความสำคัญต่อการประเมินผลกระทบ และจุดประสงค์ที่แท้จริงของแคมเปญนี้
ลำดับเหตุการณ์การโจมตีกล้อง Hikvision
ตามลำดับเวลาของ GreyNoise พบการ reconnaissance เริ่มขึ้นเมื่อวันที่ 21 กันยายน เมื่อหมายเลข IP บนเครือข่ายในยูเครนพยายามเชื่อมต่อไปยังพอร์ตบริการต่าง ๆ แต่ยังไม่ได้ส่งโค้ดโจมตี
ต่อมา ความพยายามเจาะระบบได้พุ่งสูงขึ้นอย่างกะทันหันในวันที่ 23 กันยายน และดำเนินอย่างต่อเนื่องจนถึงวันที่ 1 ตุลาคม ทำให้เกิดการโจมตีจำนวนมากเป็นเวลา 9 วัน หลังจากที่แทบไม่พบกิจกรรมในลักษณะนี้ในยูเครนมานานหลายเดือน
จากการตรวจสอบพบ 4 IP ที่เป็นต้นทางของความพยายามโจมตีเกือบทั้งหมด โดย 3 IP เป็น Exit Node ของ PureVPN และ IP ที่ 4 เป็นของเครือข่ายภายในประเทศยูเครน
ทาง GreyNoise ประเมินว่า กิจกรรมจาก VPN ขับเคลื่อนโดยผู้ใช้งานกลุ่มเดียวกัน แต่เชื่อมโยงหมายเลข IP ของยูเครนเข้ากับกลุ่มนี้โดยประเมินน้ำหนักความเชื่อมโยงไว้ในระดับต่ำ
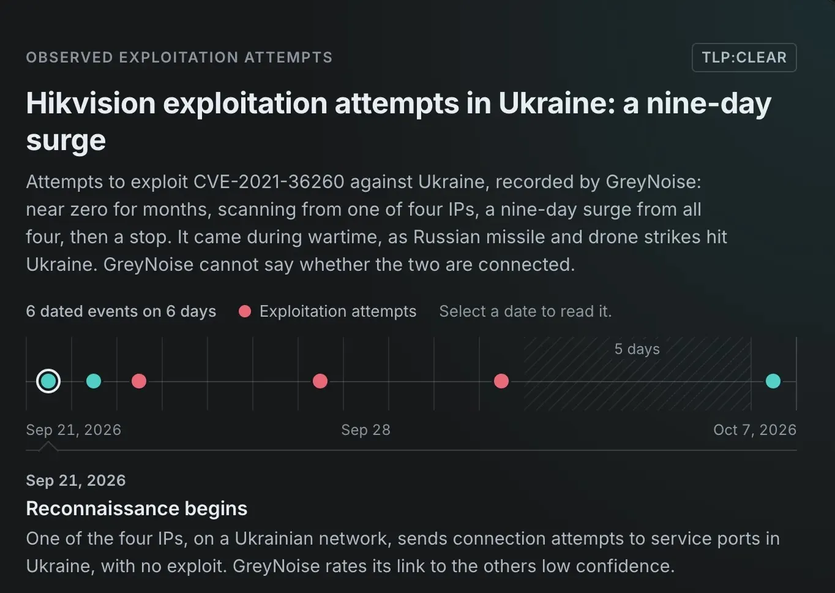
สำหรับหมายเลข IP ของ VPN ได้แก่ 195[.]238[.]124[.]178, 195[.]238[.]124[.]181 และ 195[.]238[.]124[.]188 ซึ่งมีความเกี่ยวข้องกับ AS56630 ในประเทศลิทัวเนีย ทั้งนี้ เนื่องจากบริการ VPN เชิงพาณิชย์นี้มีผู้ใช้จำนวนมาก จึงไม่สามารถใช้ตัวชี้วัดเหล่านี้ยืนยันว่าเป็นผู้ดำเนินการรายเดียวกันได้ ในส่วนของหมายเลข IP ยูเครนนั้น ไม่ได้มีการเปิดเผยต่อสาธารณะ
แม้ว่า GreyNoise จะสังเกตเห็นการสแกนทั่วโลกที่เพิ่มขึ้นสำหรับช่องโหว่นี้ แต่ทั้ง 4 IP นี้ไม่ได้พยายามเจาะระบบกับเซ็นเซอร์ภายนอกประเทศยูเครน
จากการบันทึก ทุก Request จากกลุ่มนี้เป็นการส่งคำสั่งทดสอบรูปแบบเดียวกัน โดยไม่มีการฝังโค้ดเพื่อติดตั้งบนระบบ และไม่มีการบันทึกความพยายามเพิ่มเติมจาก IP กลุ่มนี้นับตั้งแต่วันที่ 7 ตุลาคมเป็นต้นมา
รายละเอียดช่องโหว่
ช่องโหว่ CVE-2021-36260 ส่งผลกระทบต่อเว็บเซิร์ฟเวอร์ในผลิตภัณฑ์ Hikvision บางรุ่น เกิดจากการตรวจสอบข้อมูล Input Validation ที่ไม่รัดกุม ทำให้ request ที่สร้างขึ้นเป็นพิเศษซึ่งมีคำสั่งอันตรายส่งไปถึงระบบปฏิบัติการของอุปกรณ์
NIST กำหนดคะแนน CVSS ระดับ critical ที่ 9.8 ให้กับช่องโหว่นี้ เนื่องจากสามารถเจาะระบบผ่านเครือข่ายได้ทันทีโดยไม่ต้องยืนยันตัวตน และไม่ต้องรอให้ผู้ใช้งานโต้ตอบใด ๆ
กิจกรรมที่พบใช้เทมเพลต Nuclei ที่เปิดเผยต่อสาธารณะในชื่อ “Hikvision IP camera/NVR – Remote Command Execution” การใช้งานเทมเพลตนี้แสดงให้เห็นว่า เป็นเพียงการทดสอบหาช่องโหว่อัตโนมัติ มากกว่าการระบุว่าผู้โจมตีได้ติดตั้งมัลแวร์ หรือเข้าถึงฟีดวิดีโอ สอดคล้องกับข้อสังเกตของ GreyNoise ที่พบเพียงการส่งคำสั่งทดสอบเท่านั้น
Cybersecurity News เคยรายงานเกี่ยวกับกล้อง Hikvision ที่มีความเสี่ยง และเปิดรับการเชื่อมต่อมากกว่า 80,000 ตัวในปี 2022 การค้นพบในอดีตนั้นแสดงให้เห็นถึงปัญหาสะสมของอุปกรณ์ที่ไม่ได้รับการอัปเดต ไม่ใช่จำนวนกล้องที่มีช่องโหว่ในปัจจุบัน
กล้องที่ถูกแทรกซึมอาจส่งผลให้ข้อมูลพื้นที่ และกิจกรรมสำคัญรั่วไหล โดยในเดือนมกราคม 2024 เจ้าหน้าที่ยูเครนรายงานว่าได้ทำการระงับการใช้งานกล้อง 2 ตัวที่ถูกหน่วยข่าวกรองรัสเซียเจาะระบบเพื่อเฝ้ามองระบบป้องกันทางอากาศ และโครงสร้างพื้นฐานของกรุงเคียฟ กรณีดังกล่าวเป็นตัวอย่างแสดงความเสี่ยงที่อาจเกิดขึ้น แต่ไม่ได้ระบุว่าเป็นผู้ดำเนินการเดียวกับแคมเปญนี้
การป้องกัน
ผู้ดูแลระบบควรเร่งตรวจสอบรุ่นอุปกรณ์ที่ได้รับผลกระทบ และอัปเดตเฟิร์มแวร์จาก Hikvision ตามคำแนะนำของ CISA รวมถึงจำกัดการเข้าถึงจากเครือข่ายสาธารณะ และแยกอุปกรณ์ออกจากเครือข่ายสำคัญเพื่อลดความเสี่ยง ทั้งนี้ การเปลี่ยนรหัสผ่านเพียงอย่างเดียวไม่สามารถแก้ไขช่องโหว่ Unauthenticated Command Injection ได้
ที่มา : cybersecuritynews