
กลุ่มผู้โจมตีได้เจาะบัญชี Reddit อย่างเป็นทางการของ HBO Max และใช้บัญชีดังกล่าวเผยแพร่โฆษณาที่เป็นอันตราย ซึ่งนำไปสู่การโจมตีแบบ ClickFix เพื่อติดตั้งมัลแวร์ขโมยข้อมูล (Infostealer) ลงบนอุปกรณ์ Windows และ macOS
นักวิจัยด้านความปลอดภัยจาก Hudson Rock และ ADAMnetworks ได้วิเคราะห์แคมเปญนี้ และระบุว่า บัญชี Reddit u/hbomax ซึ่งเป็นบัญชีที่ผ่านการยืนยันตัวตน (Verified) ถูกยึด และถูกนำไปใช้ปล่อยโฆษณาที่เป็นอันตรายจำนวน 108 รายการ ภายในระยะเวลาประมาณ 48 ชั่วโมง
โฆษณาเหล่านี้ใช้เทคนิค Social Engineering ที่รู้จักกันในชื่อ ClickFix ซึ่งหลอกให้ผู้ใช้คัดลอก และวางคำสั่งที่เป็นอันตรายลงใน Windows Run, PowerShell หรือ Terminal ของ macOS โดยอ้างว่าเป็นการแก้ไขข้อผิดพลาด, การยืนยัน CAPTCHA หรือการติดตั้งซอฟต์แวร์ที่ถูกต้อง
การโจมตีรูปแบบนี้ได้รับความนิยมเพิ่มขึ้นอย่างมากในหมู่อาชญากรไซเบอร์ เนื่องจากเหยื่อเป็นผู้รันคำสั่งที่เป็นอันตรายด้วยตนเองผ่านเครื่องมือของระบบปฏิบัติการที่ถูกต้อง จึงอาจ Bypass เบราว์เซอร์ และซอฟต์แวร์ด้านความปลอดภัยบางส่วนที่ออกแบบมาเพื่อตรวจจับการดาวน์โหลดมัลแวร์ได้
แม้ว่าโฆษณาบางส่วนที่ถูกเผยแพร่ผ่านบัญชีของ HBO Max จะปลอมตัวเป็นบริการสตรีมมิงดังกล่าว แต่โฆษณาอื่น ๆ กลับโปรโมตเครื่องมือ AI ปลอม, ซอฟต์แวร์สำหรับนักพัฒนา และโปรแกรม utilities บน macOS
Hudson Rock และ ADAMnetworks ได้เชื่อมโยงการโจมตีนี้เข้ากับแคมเปญขนาดใหญ่ที่เรียกว่า PasteSwitch ซึ่งมุ่งเป้าโจมตีทั้งระบบ Windows และ macOS และถูกนำไปใช้เผยแพร่มัลแวร์ประเภท Infostealer, Loader, มัลแวร์ขโมยคริปโตผ่าน Clipboard (Cryptocurrency Clipper) รวมถึงแอปพลิเคชันกระเป๋าเงินคริปโตเคอร์เรนซีปลอม
นักวิจัยระบุว่า ชื่อ PasteSwitch มาจากการที่ปฏิบัติการนี้ใช้คำสั่งที่ผู้โจมตีเตรียมไว้ให้เหยื่อนำไปวางลงในระบบของตนเอง ขณะที่ระบบ Backend ของผู้โจมตีจะสลับเปลี่ยนแคมเปญ, แพลตฟอร์ม, Payload และวิธีการขโมยคริปโต ตามแต่ละผู้เข้าชม
แอปพลิเคชัน HBO Max ปลอมที่แฝงมัลแวร์
แคมเปญนี้ถูกพบในครั้งแรก หลังจากที่ผู้ใช้ Reddit รายหนึ่งพบโฆษณาที่ถูกโพสต์จากบัญชีที่ผ่านการยืนยันตัวตนของ HBO Max ซึ่งโปรโมตสิ่งที่ดูเหมือนเป็นแอปพลิเคชัน HBO Max แบบ Native สำหรับ macOS
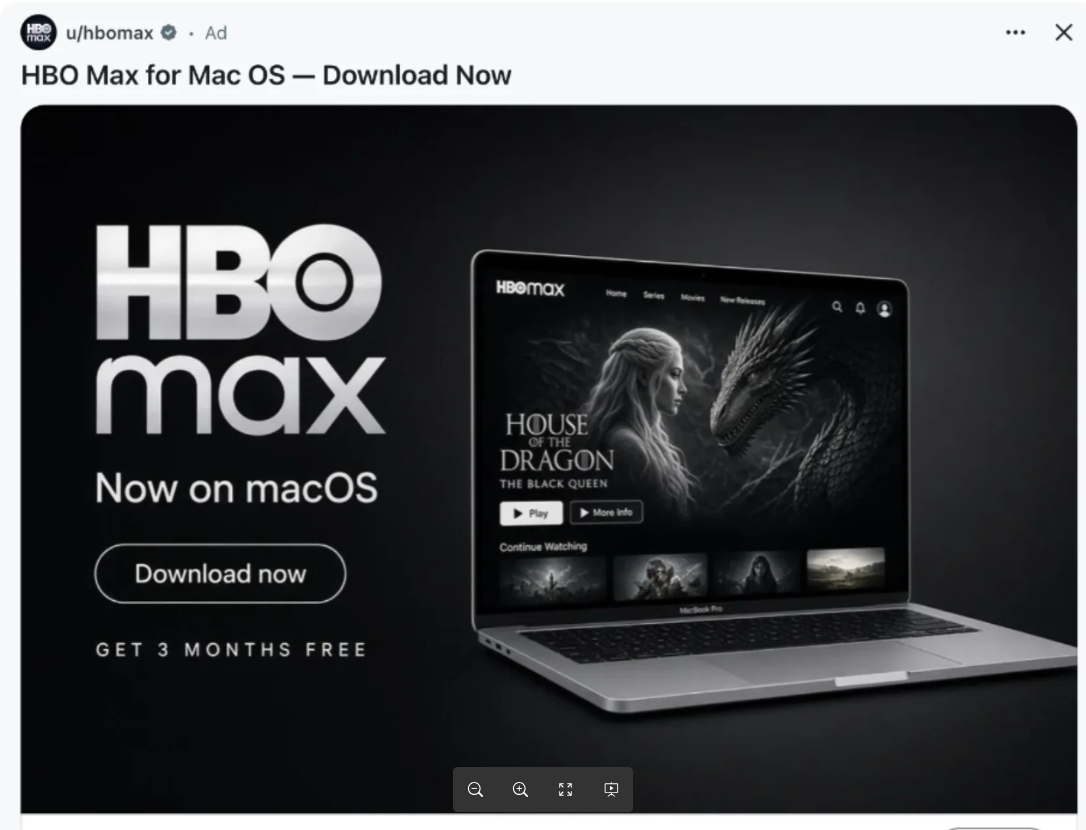
ผู้ใช้รายดังกล่าวแจ้งเตือนว่า "ขณะที่กำลังเปิดดู Reddit อยู่ ได้เห็นโฆษณาที่แสดงชื่อผู้โพสต์เป็น u/hbomax ซึ่งเป็นการโฆษณาแอปพลิเคชัน HBO Max สำหรับ macOS ที่ไม่เคยได้ยินมาก่อน จึงเกิดความสนใจ โดยบัญชีดังกล่าวผ่านการยืนยันตัวตนแล้ว และดูเหมือนว่าจะเคยโพสต์ใน Subreddit อย่างเป็นทางการของ HBO Max มาหลายครั้ง"
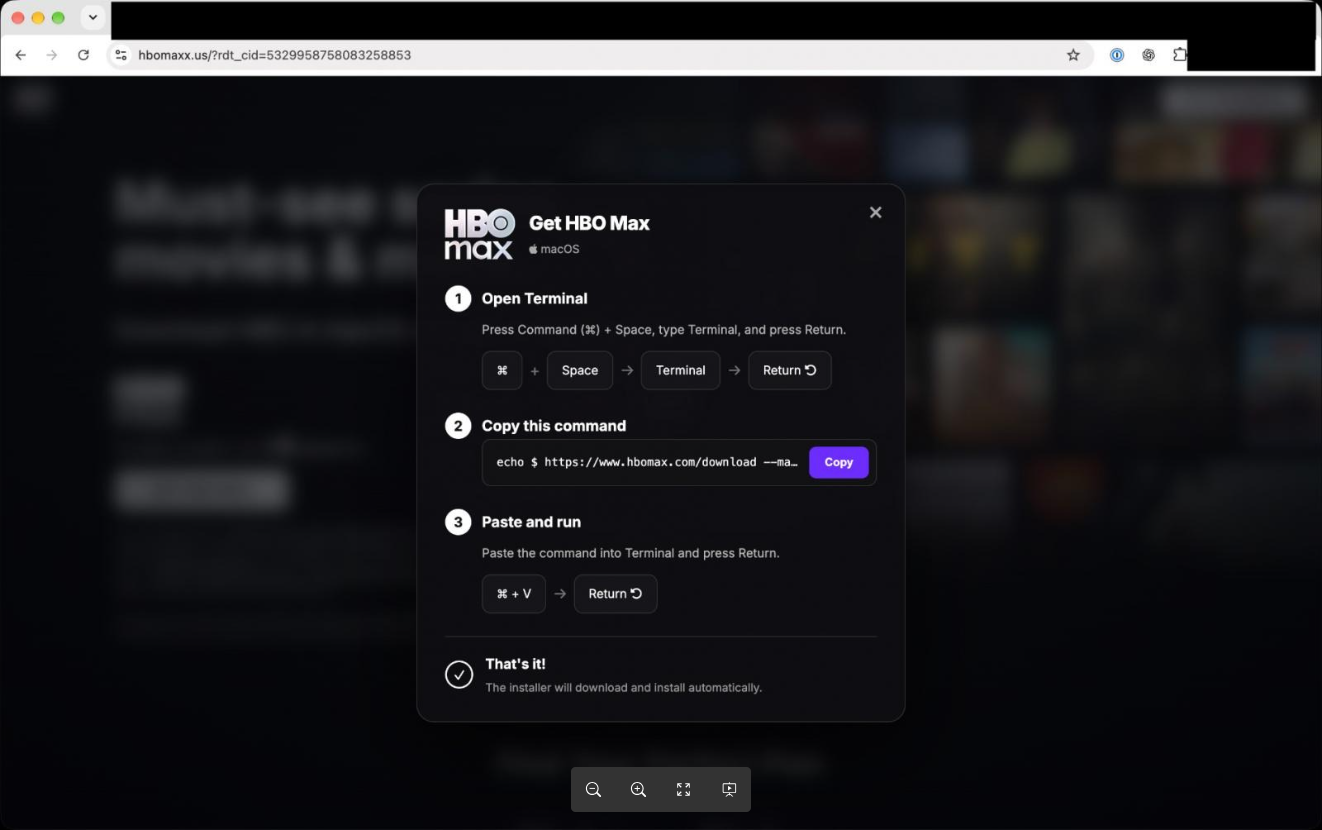
"โฆษณาดังกล่าวจะพาไปยัง hbomaxx[.]us ซึ่งดูค่อนข้างน่าเชื่อถือ และมีปุ่ม join / download เมื่อคลิกปุ่มเหล่านี้ก็จะปรากฏรูปแบบ Infostealer/ClickFix แบบคลาสสิก คือให้วางคำสั่งนี้เพื่อดาวน์โหลด จากการตรวจสอบพบว่า คำสั่งนี้จะดาวน์โหลดไฟล์ Executable ที่มีความสามารถอื่น ๆ สำหรับการยึดบัญชีผู้ใช้ด้วย โดยการดำเนินการทั้งหมดทำใน Sandbox แบบเต็มรูปแบบ เป็นการตรวจสอบผลลัพธ์เท่านั้น ไม่ได้มีการรันสิ่งใด"
หลังจากคลิกโฆษณา ผู้ใช้จะถูกเปลี่ยนเส้นทางไปยังเว็บไซต์ HBO Max ปลอมที่มีความน่าเชื่อถือสูง ซึ่งอ้างว่าเปิดให้ดาวน์โหลดแอปพลิเคชันดังกล่าว
หนึ่งในเว็บไซต์ HBO Max ปลอมที่ถูกใช้ในแคมเปญนี้คือ hbomaxx[.]us อย่างไรก็ตาม การคลิกปุ่มดาวน์โหลดไม่ได้เป็นการดาวน์โหลดแอปพลิเคชันแต่อย่างใด แต่กลับแสดงคำแนะนำให้ผู้เข้าชมเปิด Terminal ขึ้นมา และวางคำสั่งเพื่อติดตั้งซอฟต์แวร์
หนึ่งในคำสั่งบน macOS ที่พบในการโจมตีครั้งนี้ มีการใช้การเข้ารหัสแบบ Base64 เพื่ออำพรางคำสั่งที่ถูกสั่งรัน ซึ่งเมื่อถอดรหัสออกมาแล้ว จะพบคำสั่งดังต่อไปนี้

Hudson Rock ระบุว่า ember-bridge[.]com เป็นโครงสร้างพื้นฐานที่ถูกใช้ในเดือนกันยายนสำหรับการเผยแพร่มัลแวร์ในปฏิบัติการ PasteSwitch
ตระกูลมัลแวร์หนึ่งที่ถูกใช้ในการโจมตีครั้งนี้คือ MacSync ซึ่ง Hudson Rock ระบุว่า สามารถขโมยข้อมูลดังต่อไปนี้
- ข้อมูลยืนยันตัวตนบนเบราว์เซอร์
- Firefox Profile
- ข้อมูลบน Telegram
- Apple Notes
- รหัสผ่านบน macOS
ส่วนอีกกระบวนการโจมตีหนึ่งมีการติดตั้ง "AMOS helper" ซึ่งจะสร้างช่องทางรักษาการเข้าถึงระบบ (Persistence) โดยใช้ไดเรกทอรีที่ชื่อว่า .com.apple.accountsd จากนั้น มัลแวร์จะสามารถลงทะเบียนเครื่องที่ติดมัลแวร์เข้ากับเซิร์ฟเวอร์ที่ผู้โจมตีควบคุมอยู่ เพื่อรับคำสั่งเพิ่มเติมได้
นอกจากนี้ แคมเปญดังกล่าวยังมีการเผยแพร่แอปพลิเคชันกระเป๋าเงินคริปโตเคอร์เรนซีปลอมอย่าง Ledger, Trezor Suite และ Exodus ซึ่งถูกออกแบบมาเพื่อขโมยข้อความสำหรับกู้คืนกระเป๋าเงิน (Wallet Recovery Phrase) ของเหยื่อ
บนระบบ Windows พบว่า PasteSwitch จะแสดงคำแนะนำที่ทำให้เหยื่อรันคำสั่งผ่าน mshta และ PowerShell
Hudson Rock ระบุว่า กระบวนการโจมตีบน Windows รูปแบบหนึ่งมีการใช้ไฟล์ Polyglot แบบ MP3/HTA เพื่อดำเนินการดังนี้
- สร้าง Scheduled Task
- เรียกใช้งาน PowerShell แบบ 32-bit
- ปิดการทำงานของ Antimalware Scan Interface (AMSI) ของ Microsoft
- สร้างโครงสร้างพื้นฐานเฉพาะสำหรับเหยื่อแต่ละราย โดยอ้างอิงจากชื่อเครื่อง และชื่อผู้ใช้
ขั้นตอนถัดมามีการใช้ PowerShell ที่ผ่านการทำ Obfuscation และ Shellcode เพื่อโหลดมัลแวร์ Amatera Stealer เข้าสู่หน่วยความจำโดยตรง โดยไม่ต้องบันทึก Payload สุดท้ายลงบนดิสก์ก่อน
นอกจากนี้ยังพบว่า PasteSwitch มีการเผยแพร่มัลแวร์ที่ขโมยคริปโตเคอร์เรนซีผ่าน Clipboard hijacking ด้วย ได้แก่ AnimateClipper และ ZigClipper
นักวิจัยระบุว่า โฆษณาของ HBO Max เป็นเพียงส่วนหนึ่งของแคมเปญโฆษณาขนาดใหญ่กว่ามาก ที่ถูกดำเนินการผ่านบัญชี Reddit ที่ถูกเจาะดังกล่าว
โดยนักวิจัยได้ระบุรายละเอียดของโฆษณาเหล่านี้ไว้ดังนี้
- โฆษณา 40 รายการ ชี้ไปยัง hbomaxx[.]app
- โฆษณา 36 รายการ โปรโมตเว็บไซต์ AI และเครื่องมือสำหรับนักพัฒนาปลอมที่ชื่อ codex-craft[.]com
- โฆษณา 15 รายการ โปรโมต apple.clean-disk-guide[.]com
- โฆษณา 11 รายการ ชี้ไปยัง code-desktop[.]com
- โฆษณา 6 รายการ โปรโมต hbomax-macos[.]com
เหตุการณ์นี้ทำให้กลุ่มผู้โจมตีสามารถมุ่งเป้าไปยังกลุ่มเป้าหมายที่กว้างกว่าแค่ผู้ใช้งาน HBO Max ซึ่งรวมถึงนักพัฒนา และผู้ใช้ที่กำลังค้นหาซอฟต์แวร์ AI และโปรแกรม Utility สำหรับระบบ
หลังจากที่โฆษณาที่เป็นอันตรายเหล่านี้ถูกรายงานเข้าไป ผู้ดูแลระบบของ Reddit ได้ระงับโฆษณาดังกล่าว และรายงานต่อไปยังทีม Security และ Safety ของ Reddit
ในขณะนี้ยังไม่ทราบแน่ชัดว่า กลุ่มผู้โจมตีเข้าถึงบัญชี Reddit ของ HBO Max ได้อย่างไร หรือมีบัญชีหรือระบบอื่น ๆ ของ HBO หรือ Warner Bros. Discovery ที่ได้รับผลกระทบด้วยหรือไม่
ที่มา : Bleepingcomputer
You must be logged in to post a comment.