
ในช่วงวันหยุดสุดสัปดาห์ที่ผ่านมา Abdelhamid Naceri (หรือที่รู้จักกันในชื่อ Nightmare Eclipse) นักวิจัยด้านความปลอดภัย ได้เปิดเผยช่องโหว่ Zero-day ของ Microsoft Defender อีกตัวหนึ่งที่สามารถบล็อกการอัปเดตโปรแกรม Antivirus ได้
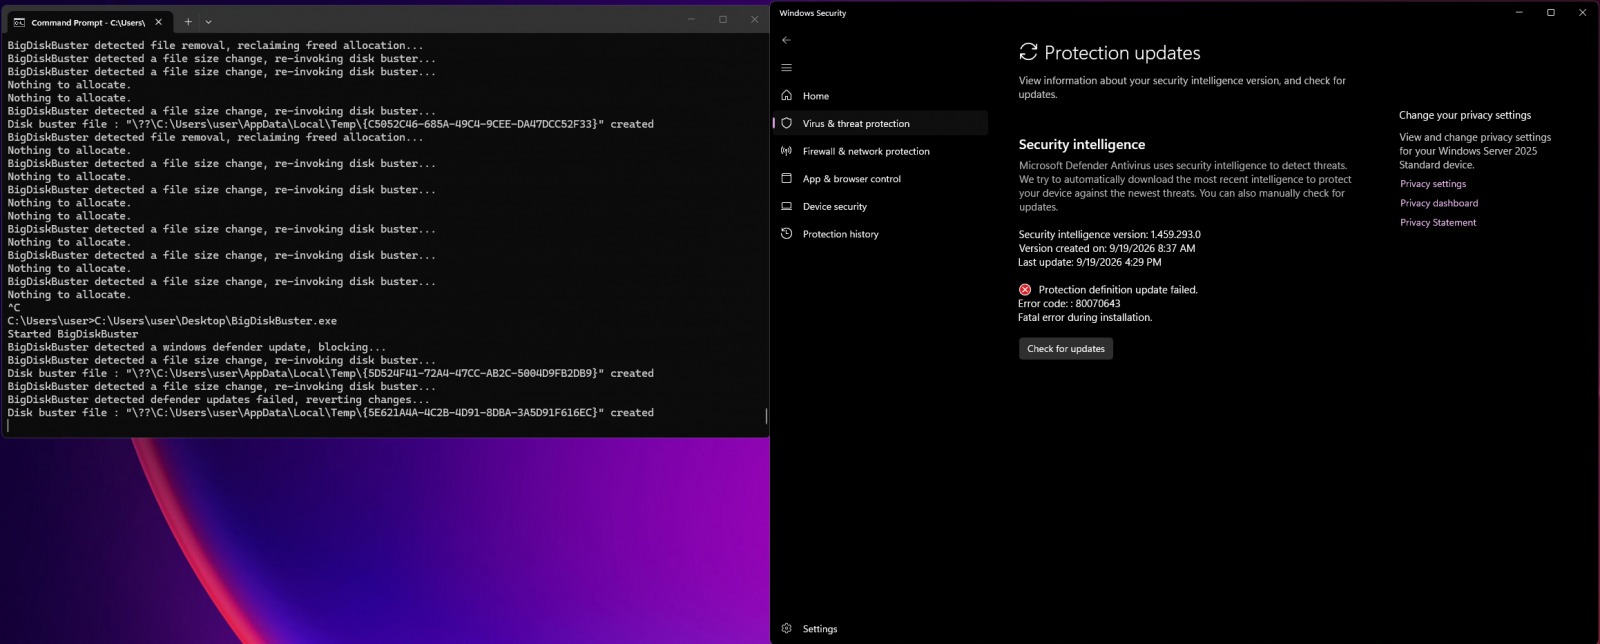
Naceri ตั้งชื่อช่องโหว่นี้ว่า BigDiskBuster และระบุว่า มันมีความคล้ายคลึงกับช่องโหว่ Zero-day ของ Defender อีกตัวหนึ่งที่ชื่อ UnDefend ซึ่งเขาเคยเผยแพร่ไปเมื่อเดือนเมษายน โดยช่องโหว่ดังกล่าวทำให้ผู้ใช้งานทั่วไปสามารถบล็อก definition updates ได้
นักวิจัยด้านความปลอดภัยยังระบุเพิ่มเติมว่า BigDiskBuster สามารถทำงานได้บน Windows ทุกเวอร์ชันที่ยังได้รับการสนับสนุน และจำเป็นต้องทำงานอยู่เบื้องหลังเพื่อบล็อกการอัปเดตของ Defender
Naceri ระบุว่า "เขาสร้างเครื่องมือตัวหนึ่งขึ้นมา ซึ่งมันจะบล็อกไม่ให้ Defender อัปเดตได้เลยอย่างสิ้นเชิง ทำให้ผู้ใช้งานต้องติดอยู่กับเวอร์ชันปัจจุบันตราบใดที่เครื่องมือนี้ยังทำงานอยู่เบื้องหลัง"
"Proof of Concept (PoC) ตัวนี้มีความคล้ายกับ UnDefend โดยจะคอยป้องกันไม่ให้ Windows Defender ทำการอัปเดตตัวแพลตฟอร์ม หรือ Signature ได้ ดูเหมือนว่าจะใช้งานได้บน Windows ทุกเวอร์ชันที่ยังได้รับการสนับสนุน แต่ PoC ยังมีบั๊กอยู่บ้าง และจำเป็นต้องมีการปรับแก้โค้ดใหม่ อย่างไรก็ตาม มันก็ช่วยให้เห็นภาพการทำงานของเครื่องมือนี้ได้ชัดเจน"
นับตั้งแต่เดือนเมษายน 2026 Naceri ซึ่งอ้างว่าเป็นอดีตพนักงานของ Microsoft ได้เผยแพร่ช่องโหว่ Zero-day ออกมาสิบกว่ารายการ สืบเนื่องจากข้อพิพาทกับ Microsoft กรณีที่เขาอ้างว่าถูกเลิกจ้างอย่างไม่เป็นธรรมเมื่อเดือนมีนาคม 2025
นอกจากนี้ Naceri ยังเคยเผยแพร่ช่องโหว่ Zero-day อีกหลายตัวเมื่อห้าปีก่อน ซึ่งทำให้สามารถยกระดับสิทธิ์บน Windows เวอร์ชันต่าง ๆ ได้อีกด้วย
เมื่อสองสัปดาห์ที่ผ่านมา มีการเปิดเผยช่องโหว่แบบ Zero-day อีกรายการหนึ่งที่โจมตี Defender และช่วยให้สิทธิ์การเข้าถึงระดับ SYSTEM (รู้จักกันในชื่อ 'ShieldCrash') โดยเหตุการณ์นี้เกิดขึ้นหลังจากที่ Microsoft เพิ่งปล่อยชุดอัปเดตความปลอดภัยประจำเดือน (Patch Tuesday) ไปได้ไม่นาน
ตามข้อมูลจาก Naceri ระบุว่า ShieldCrash สามารถ Bypass ช่องโหว่ประเภทยกระดับสิทธิ์ของ Defender อีกตัวที่ชื่อ ShieldBreak ซึ่งได้รับการแก้ไขไปเมื่อสัปดาห์ก่อนหน้านั้น โดยตัว ShieldBreak ก็เป็นการ Bypass RoguePlanet ซึ่งเป็นช่องโหว่ของ Defender อีกตัวที่นักวิจัยด้านความปลอดภัยรายนี้เคยเปิดเผยในเดือนมิถุนายน และ Microsoft ได้แก้ไขช่องโหว่ไปในเดือนกรกฎาคม
ช่องโหว่ Zero-day ที่ Naceri เปิดเผยในปีนี้ยังรวมถึง LegacyHive, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma และ UnDefend ซึ่งพุ่งเป้าไปที่ Microsoft Defender, BitLocker และส่วนประกอบอื่น ๆ ของ Windows
ในช่วงแรก Microsoft ออกมาตอบโต้ด้วยการเตือนเรื่องการดำเนินคดีทางกฎหมายกับใครก็ตามที่ดำเนิน "กิจกรรมที่เป็นอันตรายและก่อให้เกิดความเสียหายต่อลูกค้าของบริษัท ส่งผลให้หลายคนในชุมชนความปลอดภัยทางไซเบอร์เชื่อว่า Microsoft กำลังข่มขู่นักวิจัยด้านความปลอดภัยรายนี้โดยตรง"
แม้ว่า Microsoft จะทำการแก้ไขช่องโหว่ความปลอดภัยบางส่วนที่ Naceri เปิดเผยไปแล้ว เช่น ช่องโหว่ ShieldBreak, RoguePlanet, YellowKey, GreenPlasma และ MiniPlasma แต่ช่องโหว่ความปลอดภัยอื่น ๆ ก็ยังไม่มีการออกแพตช์อย่างเป็นทางการ
ที่มา : bleepingcomputer
You must be logged in to post a comment.