
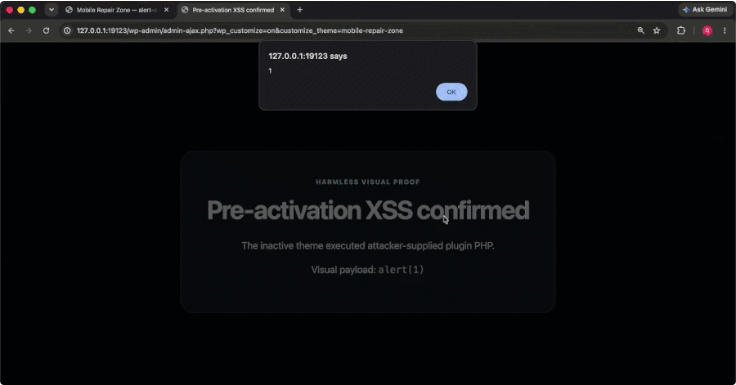
WordPress ได้มีการปล่อยแพตช์เพื่อแก้ไขช่องโหว่ชุดใหม่ในซอฟต์แวร์ Core ของตนเอง โดยหนึ่งในนั้นอาจทำให้ลิงก์ที่ถูกสร้างขึ้นมาเป็นพิเศษ เมื่อถูกเปิดโดยผู้ดูแลระบบที่เข้าสู่ระบบอยู่ สามารถติดตั้งธีมจากไดเรกทอรีอย่างเป็นทางการของ WordPress.org ได้ โดยที่ไม่มีผู้ใดกดปุ่ม Install เลย
pwn.ai บริษัทด้านความปลอดภัยไซเบอร์ซึ่งนักวิจัยของบริษัทเป็นผู้รายงานช่องโหว่นี้ เรียกกระบวนการโจมตีดังกล่าวว่า Click2Shell โดยช่องโหว่นี้เพียงลำพังจะทำได้เพียงติดตั้งธีมของจริงที่ผู้โจมตีเลือกไว้เท่านั้น แต่ทีมวิจัยด้านความปลอดภัยได้แสดงให้เห็นว่า สามารถนำไปใช้ร่วมกับช่องโหว่อีกรายการหนึ่งในตัวธีม เพื่อรันโค้ดของผู้โจมตีเองบนเซิร์ฟเวอร์ได้
แพตซ์แก้ไขถูกปล่อยออกมาเมื่อวันที่ 17 กันยายน ใน WordPress 7.1.1 และเนื่องจากเป็นการอัปเดตด้านความปลอดภัย WordPress จึงแนะนำให้ทำการอัปเดตโดยเร็วที่สุด ทั้งนี้ยังไม่พบสัญญาณว่าช่องโหว่ดังกล่าวถูกนำไปใช้ในการโจมตีจริง
ธีมที่ถูกติดตั้งเข้ามาจะยังคงอยู่ในสถานะปิดใช้งาน หน้าตาของเว็บไซต์จึงไม่เปลี่ยนแปลง และไม่มีสิ่งใดดูผิดปกติ ส่วนการจะไปถึงขั้นรันโค้ดอันตรายได้นั้น จำเป็นต้องอาศัยช่องโหว่อีกรายการหนึ่งที่แยกออกไปในตัวธีมที่ถูกติดตั้งเข้ามา โดย pwn.ai เขียนถึงเฉพาะช่องโหว่ในส่วน Core ไว้ว่า "ช่องโหว่ใน Core เพียงอย่างเดียว ไม่สามารถรับไฟล์ ZIP ของธีมใด ๆ ตามที่ต้องการได้"
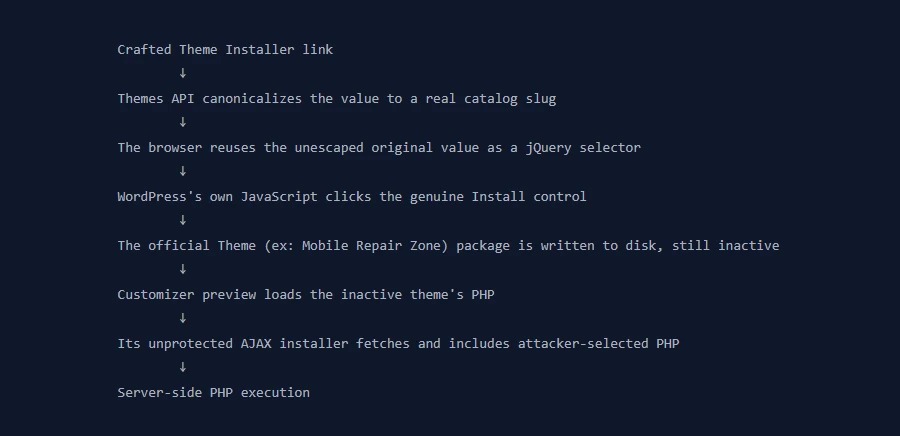
ช่องโหว่นี้เกิดขึ้นได้เพราะ WordPress สองส่วนอ่านลิงก์เดียวกันแตกต่างกัน โดยไดเรกทอรีของ WordPress.org จะมองค่าที่อยู่ในลิงก์เป็นชื่อธีมตามปกติ และส่งธีมของจริงกลับมา แต่เบราว์เซอร์ของผู้ดูแลระบบกลับนำข้อความต้นฉบับ รวมถึงเครื่องหมายวรรคตอนทั้งหมด ไปใช้ซ้ำภายในโค้ดที่มีไว้สำหรับเลือก Element บนหน้าเว็บ ทำให้อักขระที่ผู้โจมตีเพิ่มเข้าไปในลิงก์ ส่งโค้ดดังกล่าวไปยังปุ่ม Install และสคริปต์ของ WordPress เองก็จะกดปุ่มนั้นให้
และเนื่องจากผู้ดูแลระบบเข้าสู่ระบบอยู่แล้ว Session ของผู้ดูแลระบบจึงเป็นตัวจัดหา Permissions และ Security Token ที่จำเป็นต่อการติดตั้งให้เอง ผู้โจมตีจึงไม่ต้องหาทั้งสองรายการนี้เองเลย
ธีมที่ถูกติดตั้งเข้ามาไม่ได้อยู่เฉย ๆ เสมอไป เพราะเมื่อ WordPress สร้างตัวอย่างการแสดงผล (Preview) ในเครื่องมือ Customizer ระบบจะสามารถโหลดโค้ด PHP ของธีมขึ้นมาได้ แม้ว่าธีมนั้นจะยังไม่ถูกเปิดใช้งานก็ตาม
ธีมที่ pwn.ai นำมาใช้อย่าง Mobile Repair Zone มีช่องโหว่อีกรายการหนึ่ง ได้แก่ ตัวจัดการ (Handler) ที่ทำงานอยู่เบื้องหลัง ซึ่งจะดึงที่อยู่เว็บจาก Request ดาวน์โหลดแพ็กเกจ แล้วรันโค้ดในแพ็กเกจนั้น โดยไม่มีการตรวจสอบ Permissions ของผู้เข้าชม หรือ Security Token แต่อย่างใด เมื่อนำมาใช้ต่อจากการบังคับติดตั้งธีม Handler ดังกล่าวก็จะรันโค้ดของผู้โจมตีบนเซิร์ฟเวอร์ได้
นักวิจัยประเมินช่องโหว่บังคับติดตั้งธีมเพียงมีความรุนแรงระดับสูง ด้วยคะแนน CVSS 7.1 ส่วนกระบวนการโจมตีเต็มรูปแบบจนถึงขั้นรันโค้ดได้นั้นอยู่ในระดับ Critical ที่คะแนน 9.6 ขณะที่ WordPress ยังไม่ได้เผยแพร่คะแนนความรุนแรงของตนเอง โดยในประกาศการอัปเดต WordPress อธิบายช่องโหว่นี้ไว้ว่า "URL ที่ถูกสร้างขึ้นมาเป็นพิเศษสามารถติดตั้ง และแสดงตัวอย่างธีมที่ยังไม่ถูกเปิดใช้งานจาก WordPress.org ได้โดยอัตโนมัติ" ทั้งนี้ยังไม่มีการกำหนดรหัส CVE ให้กับช่องโหว่นี้ แม้ว่า pwn.ai จะระบุว่า WordPress มีแผนจะกำหนดรหัสดังกล่าวเพิ่มเข้ามา
WordPress แก้ไขช่องโหว่นี้ใน 7.1.1 ซึ่งเป็นส่วนหนึ่งของการอัปเดตด้านความปลอดภัยที่ครอบคลุมย้อนกลับไปถึง Branch ที่ยังอยู่ในการ support ตั้งแต่เวอร์ชัน 4.7 โดยประกาศของ WordPress ยืนยันว่าช่องโหว่นี้มีอยู่ตั้งแต่เวอร์ชัน 6.0 ไปจนถึงเวอร์ชันก่อนหน้าที่จะมีการแก้ไข เจ้าของเว็บไซต์ควรติดตั้งเวอร์ชัน 7.1.1 หรืออัปเดตที่ตรงกับ Branch ที่ตนเองใช้งานอยู่ ส่วนเว็บไซต์ที่ตั้งค่าให้อัปเดตอัตโนมัติจะได้รับอัปเดตนี้เอง
สำหรับผู้ที่ยังไม่สามารถอัปเดตได้ในทันที พึงทราบว่าทั้ง WordPress และ pwn.ai ไม่ได้ให้แนวทางแก้ไขชั่วคราวใด ๆ ไว้ และการโจมตีนี้ยังคงจำเป็นต้องอาศัยผู้ดูแลระบบที่เข้าสู่ระบบอยู่เป็นผู้เปิดลิงก์ของผู้โจมตี ทั้งนี้การอัปเดต WordPress Core จะปิดช่องทางการโจมตีที่ถูกสาธิตไว้นี้ได้ ไม่ว่าเว็บไซต์จะใช้งานธีมใดก็ตาม
Click2Shell ไม่ใช่ช่องโหว่ใน WordPress Core รายการแรกที่บริษัทนี้ค้นพบในช่วงไม่กี่สัปดาห์ที่ผ่านมา โดยเมื่อเดือนสิงหาคม WordPress ได้แก้ไขช่องโหว่ในลักษณะเดียวกันที่ pwn.ai ค้นพบในหน้าเข้าสู่ระบบ และถูกนำไปใช้ร่วมกับช่องโหว่อื่นจนรันโค้ดอันตรายได้เช่นกัน ซึ่งในครั้งนั้น WordPress ก็อธิบายความเสี่ยงไว้ในขอบเขตที่แคบกว่าที่นักวิจัยระบุไว้เช่นเดียวกัน
ส่วนช่องโหว่ใน WordPress Core อีกรายการหนึ่งที่ถูกเปิดเผยเมื่อเดือนกรกฎาคมในชื่อ wp2shell นั้น ไม่มีความเกี่ยวข้องกับงานวิจัยของ pwn.ai แต่อย่างใด โดยช่องโหว่ดังกล่าวไม่จำเป็นต้องเข้าสู่ระบบ และไม่ต้องมีการคลิกใด ๆ ซึ่งหน่วยงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) ได้ขึ้นบัญชีช่องโหว่นี้ว่าถูกนำไปใช้ในการโจมตีจริงแล้ว ขณะที่ Click2Shell ยังไม่ถูกนำไปใช้
ที่มา : thehackernews
You must be logged in to post a comment.