
remote-access trojan ตัวใหม่ในชื่อ "Abe Office" สามารถขโมยรหัสผ่าน และคุกกี้จากเบราว์เซอร์ได้ แม้จะมีการเข้ารหัสป้องกันแบบ App-Bound ของ Chrome โดยมัลแวร์ตัวนี้แฝงตัวมาในรูปแบบของโปรแกรมช่วยเหลืองานสำนักงาน และมี Code-signing certificate ที่ถูกต้องตามกฎหมาย
โดยนักวิจัยจาก Rogue Authority ได้เจาะระบบป้องกันของมัน และเฝ้าดูการทำงานของผู้โจมตีใน Sandbox ได้สำเร็จ
Abe Office malware
ไฟล์นี้มีชื่อว่า AbeAgent[.]exe และเรียกตัวเองว่า "Abe Office workstation helper" ซึ่งไม่มีผลิตภัณฑ์นี้อยู่จริง ไฟล์นี้ได้รับการ sign ผ่าน SSL.com ในนามของบุคคลธรรมดาคือ Kimberley Hankinson ในรัฐเพนซิลเวเนีย โดย Certificate มีผลใช้ได้ในวันที่ 26 ตุลาคม 2026 และไฟล์ดังกล่าวได้รับการ signed เมื่อวันที่ 4 พฤศจิกายน
การมี digital signature ไม่ได้แปลว่าไฟล์นั้นปลอดภัยเสมอไป การใช้ certificate ใหม่ในนามบุคคลมา sign รับรองผลิตภัณฑ์ที่อ้างว่าเป็นของบริษัทในทันที เป็นพฤติกรรมที่นักวิจัยพบเห็นซ้ำ ๆ ในกลุ่มมัลแวร์ ปัจจุบัน certificate นี้ถูกรายงานไปยังผู้ออกใบรับรอง (CA) และเพิ่มไปยัง CertGraveyard แล้ว
ชื่อ “Abe” นั้นน่าจะย่อมาจาก App-Bound Encryption ซึ่งเป็นฟีเจอร์ความปลอดภัยของ Chrome ที่มัลแวร์นี้ถูกสร้างมาเพื่อเจาะผ่านโดยเฉพาะ
เมื่อรันโปรแกรมครั้งแรก โปรแกรมจะคัดลอกตัวเองไปยังโฟลเดอร์โปรไฟล์ของผู้ใช้ และรีสตาร์ทตัวเองจากที่นั่น โดยจะลบแท็ก Mark of the Web ซึ่งเป็นระบบที่ Windows ใช้เพื่อแจ้งเตือนเกี่ยวกับการเปิดไฟล์ที่ดาวน์โหลด
จากนั้น เพิ่ม Run key ใน Registry ชื่อ “Abe Office Sync” และตั้ง Scheduled task เพื่อให้มันรันตัวเองอัตโนมัติด้วยคำสั่ง -autostart ทุกครั้งที่เปิดเครื่อง นอกจากนี้ยังพยายามเพิ่ม Firewall rule ในชื่อ “Abe Office Agent”
Add-ons ที่ถูกเข้ารหัสไว้ 3 รายการจะถูกเขียนลงในดิสก์ โดยรายการหนึ่งเป็นโปรแกรม RAT หลัก อีกรายการหนึ่งทำหน้าที่เรียกใช้งาน hidden desktop และรายการสุดท้ายเป็นโปรแกรม Helper ขนาดเล็กที่ทำงานอยู่ภายในเบราว์เซอร์ ก่อนที่จะโหลด add-ons เหล่านี้ โปรแกรมเริ่มต้นจะติดต่อไปยังเซิร์ฟเวอร์เพื่อขอรับ Key โดยมีจุดประสงค์เพื่อปกปิด add-ons ดังกล่าวไม่ให้ผู้ที่ครอบครองไฟล์เหล่านั้นสามารถเข้าถึงเนื้อหาภายในได้
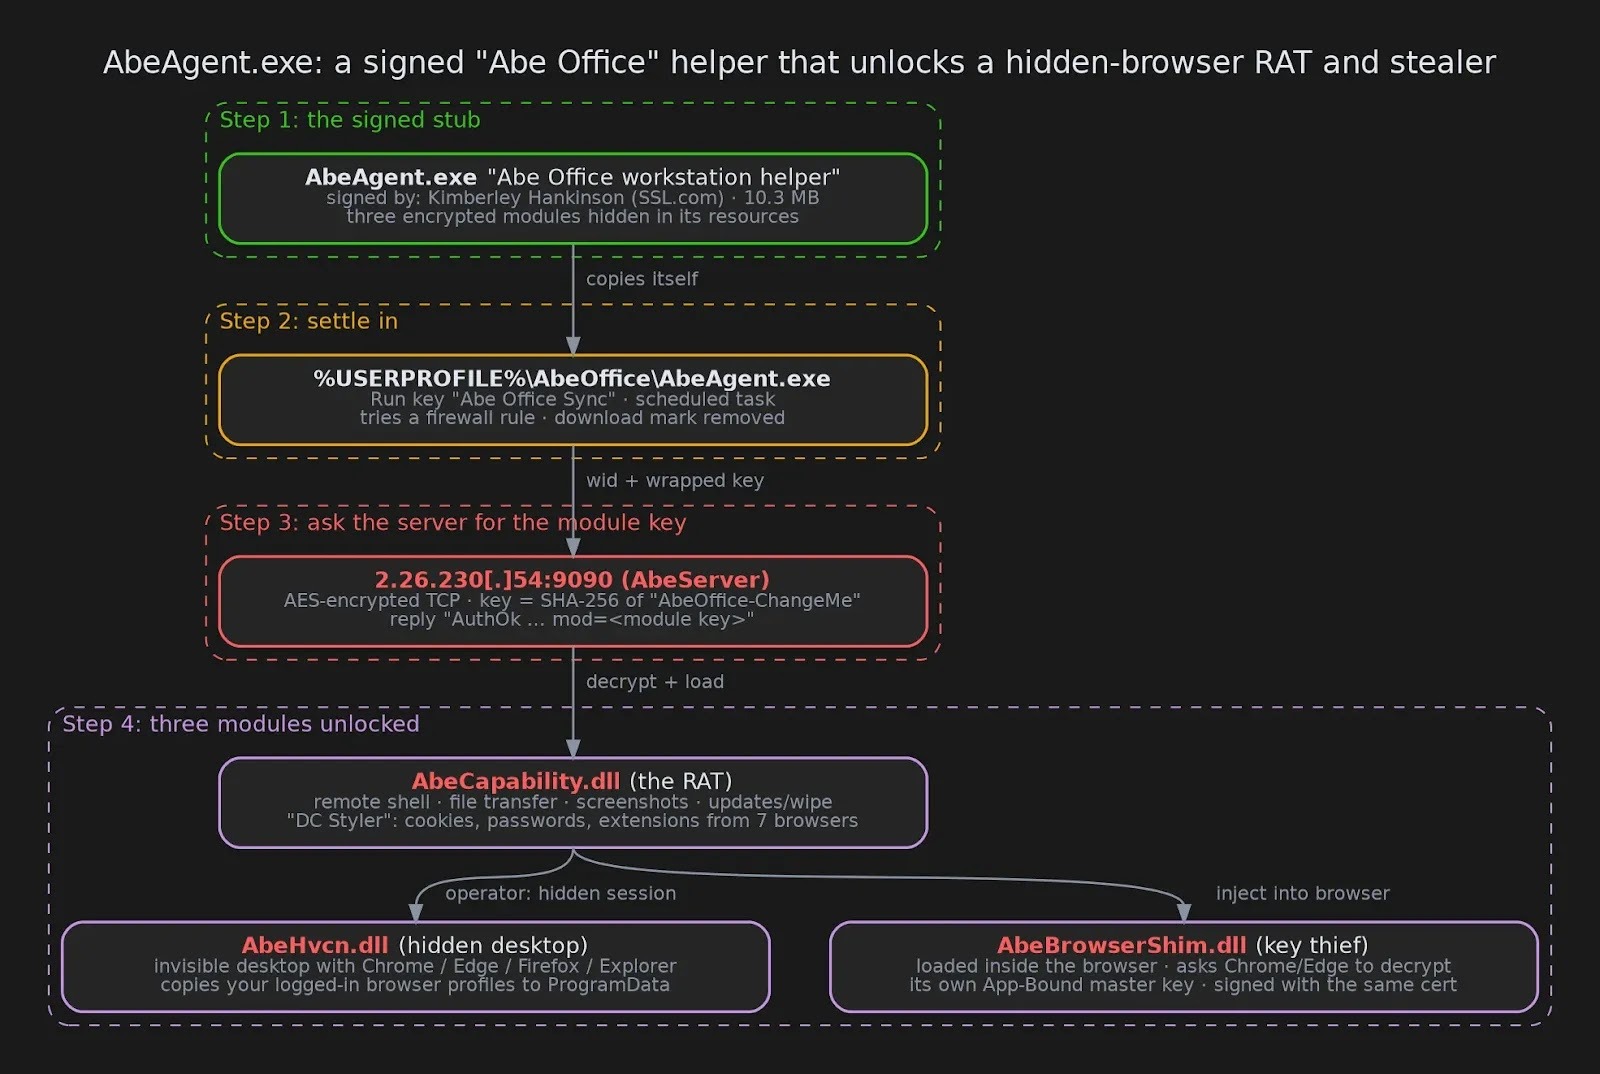
จากงานวิจัยทางเทคนิคที่เผยแพร่โดย Rogue Authority พบว่า ระบบล็อกนั้นไม่สามารถป้องกันได้ ไฟล์ดังกล่าวมีรหัสผ่านเริ่มต้นที่กำหนดไว้คือ AbeOffice-ChangeMe ซึ่งสามารถใช้เพื่อคำนวณหา key ปลดล็อกทั้งหมดได้ นักวิจัยได้ถอดรหัส add-ons ทั้งสามตัวด้วยวิธีนี้ key ที่ส่งมาจากเซิร์ฟเวอร์ที่ทำงานอยู่ตรงกับ key ที่พวกเขาคำนวณไว้แบบออฟไลน์
รหัสผ่านเดียวกันนี้ยังใช้ป้องกันการรับส่งข้อมูลบนเครือข่ายด้วย AES key เป็นเพียงค่าแฮชของรหัสผ่านนั้น ดังนั้น จึงสามารถอ่านบทสนทนาที่ดักจับได้ทั้งหมด นี่ถือเป็นข่าวดีสำหรับผู้ป้องกัน เพราะใครก็ตามที่มีตัวอย่างข้อมูลก็จะสามารถถอดรหัสชุดอุปกรณ์ได้
ส่วนเสริม Hidden desktop จะสร้าง Windows desktop ที่มองไม่เห็นขึ้นมา และเปิดเบราว์เซอร์ต่าง ๆ บนนั้น ขั้นแรกมันจะคัดลอกโปรไฟล์ Chrome และ Edge ของเหยื่อไปยัง C:\ProgramData\AbeOffice\SystemCache ใน Sandbox มีการคัดลอกไฟล์โปรไฟล์ไปถึง 287 ไฟล์ เบราว์เซอร์ที่เปิดจากไฟล์ที่คัดลอกมาเหล่านี้ จะอยู่ในสถานะที่ลงชื่อเข้าใช้อีเมล, เว็บไซต์ธนาคาร และเว็บไซต์ช้อปปิ้งเรียบร้อยแล้ว
ซึ่งช่วยให้ผู้ควบคุมสามารถสวมรอยเป็นเหยื่อได้โดยไม่ต้องใช้รหัสผ่าน และทำจาก PC ของเหยื่อเอง ซึ่งช่วยให้ผ่านการตรวจสอบ "อุปกรณ์ใหม่" ไปได้ เครื่องมือ Hidden desktop กำลังมีจำนวนเพิ่มมากขึ้น ดังที่แสดงในรายงานก่อนหน้านี้เกี่ยวกับ Shadow hVNC ซึ่งมีการขโมยคุกกี้ และนำเซสชั่นที่ยังใช้งานอยู่กลับมาใช้ใหม่เช่นกัน
ในการทดสอบรันบน Sandbox เป็นเวลาหลายวัน ผู้ควบคุมได้เชื่อมต่อเข้ามา 3 ครั้งในช่วงเวลาประมาณวันครึ่ง ผู้ควบคุมแสดงรายการเบราว์เซอร์ เปิด Chrome และ Edge บน Hidden desktop และตรงไปยังหน้าเพจที่บันทึกรหัสผ่านไว้ ใน sandbox ไม่ได้มีการบันทึกรหัสผ่านใด ๆ ไว้ จึงไม่มีข้อมูลใดถูกขโมยไป
Google ได้เพิ่มฟีเจอร์ App-Bound Encryption ใน Chrome 127 เมื่อเดือนกรกฎาคม 2024 โดยบริการของ Windows ที่มีสิทธิ์ระดับ System จะทำการตรวจสอบว่าแอปใดเป็นผู้ร้องขอก่อนที่จะมอบ Key ให้ Google ระบุว่า จากนี้มัลแวร์จะต้องใช้สิทธิ์ระดับ System หรือ Code injection ซึ่งเป็นการกระทำที่สร้างความผิดปกติ และถูกตรวจจับได้ง่ายขึ้น
Abe Office เลือกใช้วิธีที่สอง โดยมันจะเปิดเบราว์เซอร์ไว้นอกหน้าจอที่พิกัด -32000,-32000 และทำการแทรกไฟล์ helper DLL เข้าไป ไฟล์นี้จะส่ง request ไปยังบริการยกระดับสิทธิ์ของตัวเบราว์เซอร์เองเพื่อถอดรหัส key เนื่องจาก request นี้มาจากเบราว์เซอร์จริง บริการจึงยินยอมมอบ key ให้
Key จะถูกบันทึกไว้ที่ C:\ProgramData\AbeOffice\abe_job\key.dat นอกจากนี้โค้ดยังมีเส้นทางสำรองเตรียมไว้ด้วย ซึ่งรวมถึง extension เบราว์เซอร์ที่ชื่อว่า “Abe Crypto Bridge”
มัลแวร์ขโมยข้อมูลตัวอื่น ๆ ก็ใช้วิธีการที่คล้ายคลึงกัน โดย SpyCloud พบว่าตระกูลมัลแวร์ เช่น Lumma และ Vidar อ้างว่าสามารถ bypass ระบบนี้ได้ทันทีหลังจากที่ฟีเจอร์นี้เปิดตัว ส่วน Phemedrone ได้ใช้ remote debugging port ของ Chrome ก่อนหน้านี้ก็พบว่ามี infostealers ที่หลบเลี่ยงการป้องกันคุกกี้ของ Chrome รวมถึงการค้นพบของ Elastic เกี่ยวกับวิธีการเหล่านี้ และรายงานมัลแวร์ Marsalek ล่าสุดก็แสดงให้เห็นถึงแนวคิดการทำ DLL injection แบบเดียวกัน
โดย Command Server อยู่ที่ IP 2.26.230[.]54 โดยมันยังทำหน้าที่เป็นโฮสต์ให้กับ Control panel ของผู้ดำเนินการด้วย ข้อมูลจาก Shodan แสดงให้เห็นว่าชื่อคอมพิวเตอร์ Windows ของเซิร์ฟเวอร์ตรงกับชื่อที่สั่งการเบราว์เซอร์ที่ซ่อนอยู่ นอกจากนี้ port 80 ของเซิร์ฟเวอร์ยังให้บริการหน้าเพจ “Abe Update” ซึ่งแสดงรายการไฟล์ต่าง ๆ ของชุดเครื่องมือนี้
เซิร์ฟเวอร์ตัวที่สอง 87.199.195[.]141 ก็ให้บริการหน้าเว็บในลักษณะเดียวกันนี้ VirusTotal ได้เชื่อมโยงไฟล์ 133 ไฟล์เข้ากับเซิร์ฟเวอร์ทั้งสองตัวนี้ ซึ่งถูกพบครั้งแรกในช่วงระหว่างกลางเดือนกันยายนถึงต้นเดือนพฤศจิกายน
ไฟล์เหล่านี้ประกอบด้วยไฟล์ AbeAgent[.]exe อื่น ๆ 10 ไฟล์ ไฟล์ launcher-bootstrap-stub[.]exe 61 ไฟล์ และแพ็กเกจ app[.]zip 49 ไฟล์ มีเพียง Build นี้เท่านั้นที่ใช้ใบรับรองจากผู้ออกใบรับรอง (CA) ที่มีอยู่จริง ดังนั้นมันอาจเป็นเวอร์ชันพัฒนาล่าสุด ส่วนวิธีการแพร่กระจายนั้นยังคงไม่เป็นที่ทราบแน่ชัด
หากคุณเรียกใช้ไฟล์นี้ ให้ถือว่าเซสชันเบราว์เซอร์ของคุณถูกขโมยไปแล้ว ให้ใช้อุปกรณ์เครื่องอื่นที่ปลอดภัย เพื่อลงชื่อออกจากทุกเซสชัน เปลี่ยนรหัสผ่านสำหรับบัญชีสำคัญโดยเริ่มจากอีเมล และเปิดใช้งานการตรวจสอบสิทธิ์แบบสองขั้นตอน จากนั้นให้ Format เครื่อง หรือติดตั้งระบบปฏิบัติการบน PC ใหม่
ผู้ป้องกันควรตรวจหาโฟลเดอร์ AbeOffice ค่า Run value ที่ชื่อ “Abe Office Sync” และโปรเซสใด ๆ ที่ถูกเปิดขึ้นมาด้วยคำสั่ง –autostart นอกจากนี้ควรบล็อกการรับส่งข้อมูลขาออกไปยังเซิร์ฟเวอร์ทั้งสองตัวบน port 9090
นอกจากนี้ ควรมีการแจ้งเตือนกรณีที่มีการเรียกใช้งานเบราว์เซอร์ด้วยคำสั่ง –window-position=-32000,-32000 หรือมีการใช้ local remote debugging รวมถึงโปรแกรมที่ไม่ใช่เบราว์เซอร์แต่พยายามอ่านไฟล์ Login Data, Cookies และ Local State และไม่ควรเชื่อถือการลงชื่อเข้าใช้จาก PC ของผู้เสียหายเองโดยอัตโนมัติด้วยเช่นกัน
ที่มา : cybersecuritynews
You must be logged in to post a comment.