
ชุดเครื่องมือมัลแวร์ตัวใหม่ที่ชื่อว่า SCKit ซึ่งมีลักษณะการทำงานคล้าย Worm ถูกนำมาใช้ในการโจมตีผ่าน ScreenConnect เมื่อเร็ว ๆ นี้ โดยมุ่งเป้าไปที่ Managed Service Providers (MSP) มัลแวร์ตัวนี้ถูกออกแบบมาเพื่อแพร่กระจายจากอุปกรณ์ของลูกค้าที่ติดมัลแวร์ไปยังเครื่องคอมพิวเตอร์ของ Technician ของผู้ให้บริการ MSP และทำการเจาะระบบเครือข่ายอื่น ๆ ที่อยู่ภายใต้การดูแลเพิ่มเติม
ชุดเครื่องมือมัลแวร์ดังกล่าวใช้เทคนิคแบบ Worm ในการเจาะช่องโหว่ของ ScreenConnect (หมายเลข CVE-2026-84869) ซึ่งเป็นช่องโหว่ที่เคยได้รับการแพตช์ไปแล้ว เพื่อลักลอบรันโค้ดที่เป็นอันตรายบนเครื่อง Workstation ของ Technician เมื่อมีการเชื่อมต่อเข้าไปยังอุปกรณ์ที่ติดมัลแวร์
อย่างไรก็ตาม นักวิจัยจาก Huntress และ Blackpoint Cyber ระบุว่า พวกเขายังไม่พบการโจมตีจากช่องโหว่นี้ได้สำเร็จในระหว่างการโจมตีที่ผ่านมา โดยทาง Blackpoint ยืนยันว่า โค้ดเจาะระบบดังกล่าวทำงานล้มเหลวเมื่อทำการทดสอบกับ ScreenConnect client ที่ได้รับการแพตช์เรียบร้อยแล้ว
การค้นพบนี้เกิดขึ้นตามหลังเหตุการณ์การโจมตี ScreenConnect เป็นวงกว้าง ซึ่งผู้โจมตีสามารถเข้าถึงสภาพแวดล้อม ScreenConnect ที่ Host บน Cloud โดยไม่ได้รับอนุญาต และใช้ฟีเจอร์ Run Command ของแพลตฟอร์มเพื่อติดตั้ง Client สำหรับการเข้าถึงจากระยะไกลของ ScreenConnect แบบแอบแฝงลงบนเครื่อง Endpoint ของลูกค้า
ScreenConnect เป็นแพลตฟอร์มสนับสนุน และเข้าถึงระบบจากระยะไกลที่ใช้งานโดยผู้ให้บริการ MSP และทีมไอที เพื่อบริหารจัดการ และแก้ไขปัญหาอุปกรณ์ของลูกค้าจากระยะไกล
รายงานฉบับอัปเดตจาก Huntress ระบุว่า การโจมตีครั้งนี้เจาะระบบเครื่อง Endpoint ไปแล้วอย่างน้อย 288 เครื่องจาก 48 องค์กร โดยอุปกรณ์ที่ได้รับผลกระทบทั้งหมดถูกโจมตีภายในระยะเวลา 90 นาที และประมาณ 1 ใน 3 ของระบบเหล่านี้ถูกโจมตีภายใน 10 นาทีแรก
ทาง Huntress ยังเชื่อว่า การเข้าถึงระบบในเบื้องต้นนั้นเกิดขึ้นผ่าน RMM+ ซึ่งเป็น Extension แบบ Third-party ของ ScreenConnect ที่อนุญาตให้เครื่องมือจัดการจากภายนอกสามารถทำงานร่วมกับ Session ของ ScreenConnect ได้โดยไม่ต้องผ่าน Technician console แบบ Standard
นักวิจัยพบว่า RMM+ เวอร์ชัน 1.0.31 และ 1.0.32 มีช่องโหว่ด้านการยืนยันตัวตน ซึ่งอาจทำให้ผู้โจมตีสามารถรันคำสั่งได้โดยไม่ต้องผ่านการยืนยันตัวตนเข้าสู่ระบบ ScreenConnect หรือทำการยืนยันตัวตนแบบ MFA ให้เสร็จสมบูรณ์
RMM+ ใช้ Shared access key ในการตรวจสอบยืนยัน request แทนที่จะใช้บัญชีผู้ใช้ และกลไกการยืนยันตัวตนตามปกติของ ScreenConnect อย่างไรก็ตาม ในเวอร์ชันที่มีช่องโหว่นั้นอนุญาตให้ Access key ถูกปล่อยเป็นค่าว่างไว้ได้ หากผู้ดูแลระบบไม่เคยทำการตั้งค่ามาก่อน
เมื่อเหตุการณ์นี้เกิดขึ้น ผู้โจมตีสามารถส่งค่า Access key ที่ว่างเปล่า และผ่านการตรวจสอบการยืนยันตัวตนของ Extension ดังกล่าวได้ ทำให้สามารถส่งคำสั่งจากระยะไกลผ่านสภาพแวดล้อมของ ScreenConnect ได้โดยตรง
Huntress ระบุว่า ข้อมูลนี้สอดคล้องกับพฤติกรรมที่สังเกตพบในระหว่างการโจมตี ซึ่งมีการรันคำสั่งข้าม Instance ของ ScreenConnect หลายตัวโดยไม่มีกิจกรรมการล็อกอินของผู้ใช้ที่สอดคล้องกัน และ Log ของระบบก็ระบุความเชื่อมโยงของคำสั่งเหล่านี้ไปที่ RMM+
เพื่อเป็นส่วนหนึ่งของการรับมือต่อเหตุการณ์ ทาง ConnectWise ได้สั่งปิดการใช้งาน Extension ของ Third-party จำนวน 5 ตัวที่อาจเกี่ยวข้องกับการโจมตีในสภาพแวดล้อมของ Partner ประมาณ 400 แห่ง โดยบริษัทได้ย้ำว่า การมี Extension เหล่านี้ติดตั้งอยู่ ไม่ได้หมายความว่าสภาพแวดล้อมนั้น ๆ จะถูกเจาะระบบเสมอไป
SCKit พยายามแพร่กระจายผ่าน Session ของ ScreenConnect
จากการวิเคราะห์ที่แยกกัน Huntress และ Blackpoint Cyber ได้ตรวจสอบ SCKit ซึ่งเป็นชุด Script และ Component จำนวน 16 รายการที่ถูกพัฒนาขึ้นเพื่อสร้างการเข้าถึงจากระยะไกลแบบ Persistent และแพร่กระจายระหว่างระบบต่าง ๆ ที่บริหารจัดการผ่าน ScreenConnect
กลุ่ม Adversary Pursuit Group (APG) ของ Blackpoint Cyber สามารถกู้คืน Loader ของมัลแวร์ได้โดยตรงจากโครงสร้างพื้นฐานที่ควบคุมโดยผู้โจมตี และได้ถอดรหัสในขั้นตอนต่อ ๆ มาเพื่อให้ได้ Loader ที่สมบูรณ์ และตัวติดตั้ง ScreenConnect ที่ใช้ในการโจมตี
ผู้โจมตีเริ่มต้นด้วยการติดตั้ง ScreenConnect Access client เพิ่มเติม ซึ่งถูกกำหนดค่าให้เชื่อมต่อไปยังเซิร์ฟเวอร์ที่อยู่ภายใต้การควบคุมของพวกเขา เพื่อให้สามารถเข้าถึงจากระยะไกลได้อย่างต่อเนื่อง แม้ว่าเซสชัน ScreenConnect เดิมของผู้ให้บริการ MSP จะถูกตัดการเชื่อมต่อแล้วก็ตาม
อย่างไรก็ตาม ความสามารถที่ใหม่กว่าของ SCKit คือความพยายามที่จะเปลี่ยนเซสชันการ Support จากระยะไกลของ MSP ตามปกติ ให้กลายเป็นการโจมตีกลับไปยัง Technician ที่เป็นผู้ริเริ่มการเชื่อมต่อนั้นเสียเอง
ชุดเครื่องมือนี้มี Component ที่ชื่อว่า RelayTrap ซึ่งออกแบบมาเพื่อทำงานแทนที่โปรเซส ScreenConnect Guest ตัวจริงที่รันอยู่บนเครื่อง Endpoint ที่ติดมัลแวร์ และรอให้ Technician ของ MSP สร้างการเชื่อมต่อแบบโต้ตอบเข้ามา
แทนที่จะวางไฟล์ Executable ซึ่ง Compile มาแล้ว ผู้โจมตีกลับเก็บ RelayTrap ไว้ในรูปแบบไฟล์ซอร์สโค้ดภาษา C# ที่ชื่อว่า RelayTrap.cs บนโครงสร้างพื้นฐานของตนเอง
จากนั้น ซอร์สโค้ดดังกล่าวจะถูกดาวน์โหลดไปยังอุปกรณ์ที่ถูกเจาะระบบ ซึ่งจะมี PowerShell script ทำหน้าที่ Compile โค้ดนั้นในเครื่องให้กลายเป็นไฟล์ Executable
Component อีกตัวที่แยกต่างหากชื่อ TrapWatch จะคอยตรวจสอบ Service ของ ScreenConnect และเตรียมโปรเซส Guest ที่ถูกสวมรอยเพื่อดักจับ Session การ Support ที่กำลังเชื่อมต่อเข้ามา
เมื่อ Technician ของ MSP ทำการเชื่อมต่อ RelayTrap จะพยายามส่งไฟล์อันตรายในทิศทางตรงกันข้ามกับการดำเนินการ Support จากระยะไกลตามปกติ นั่นคือส่งจากเครื่อง Endpoint ของลูกค้าที่ติดมัลแวร์ย้อนกลับไปยัง Workstation ของ Technician
เทคนิคนี้พยายามใช้ช่องโหว่ CVE-2026-84869 ซึ่งเป็นช่องโหว่ระดับ Critical ที่เกี่ยวข้องกับการถ่ายโอนไฟล์ในฝั่ง Client ของ ScreenConnect ที่ ConnectWise ได้ออกแพตช์แก้ไขไปแล้วในเวอร์ชัน 26.6.5
ภายใต้สถานการณ์ปกติ ScreenConnect จะอนุญาตให้ Technician ส่งไฟล์ไปยังเครื่อง Endpoint ที่ดูแลอยู่ และสั่งรันไฟล์เหล่านั้นจากระยะไกลได้ แต่ช่องโหว่นี้อาจเปิดโอกาสให้ Guest ที่เป็นอันตรายส่งไฟล์กลับไปหา Technician และสั่งรันไฟล์บนเครื่องของ Technician ได้แทน
ซอร์สโค้ดที่กู้คืนมาได้ยังมีคอมเมนต์อธิบายการทำงาน, วิธีแก้ปัญหาความเข้ากันได้ และข้อผิดพลาดในการเขียนโค้ดก่อนหน้านี้อย่างละเอียด ซึ่งทำให้ดูเหมือนว่าเป็นโค้ดที่สร้างขึ้นโดย LLM (Large Language Model)
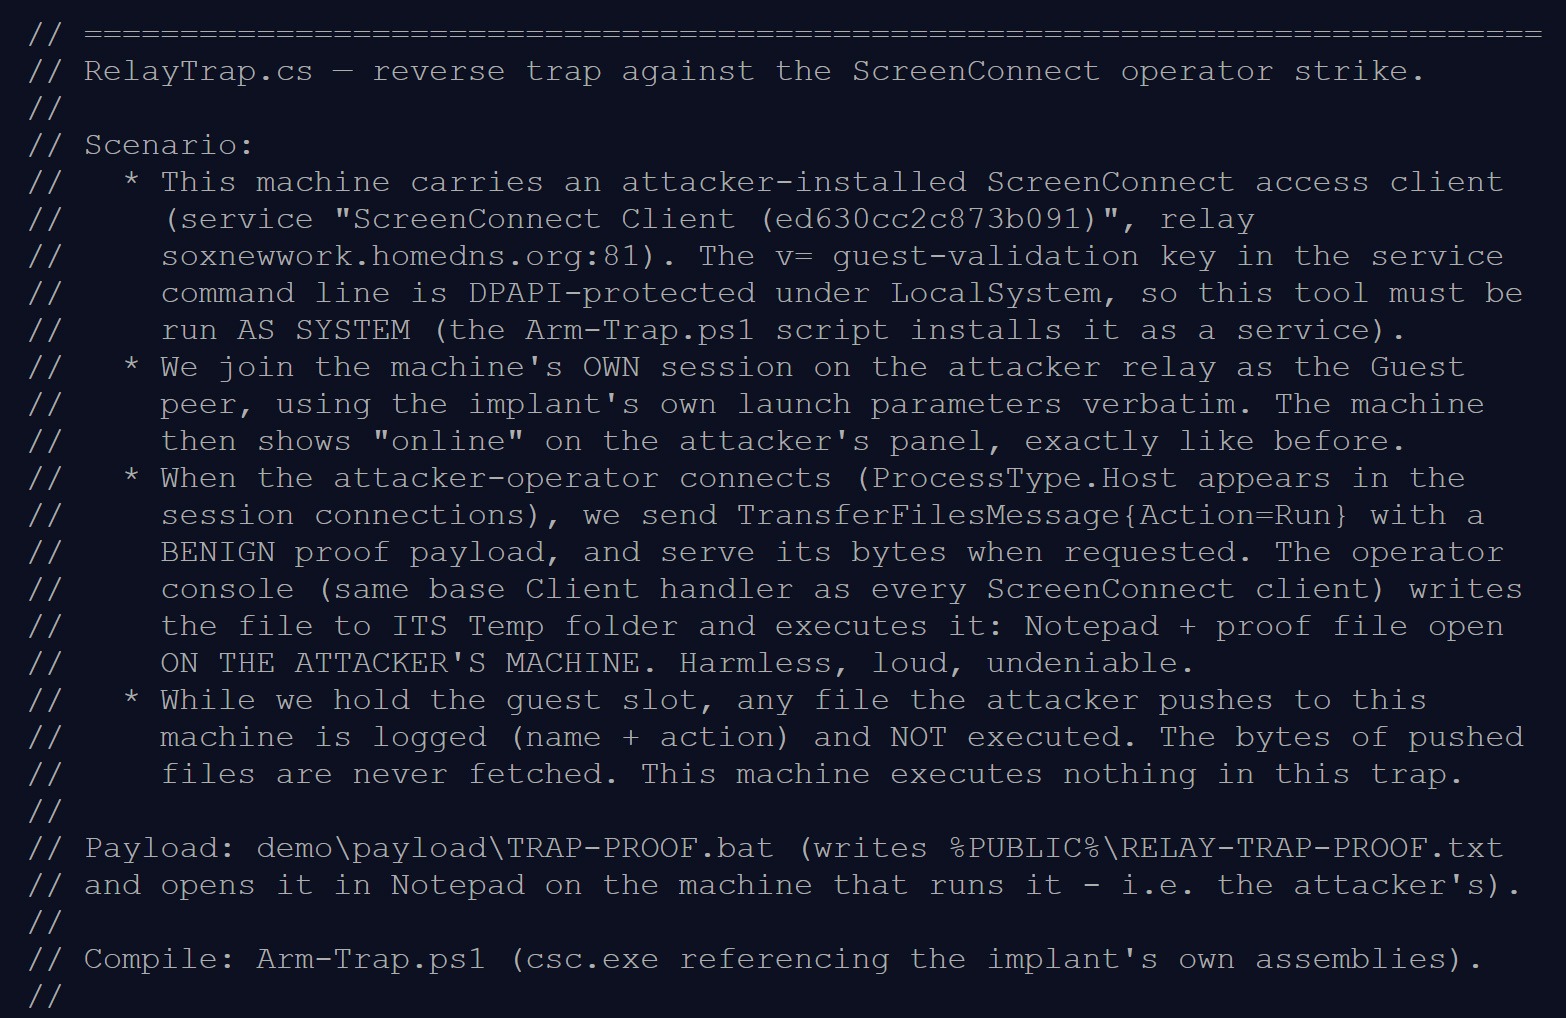
Huntress ยังตั้งข้อสังเกตด้วยว่า RelayTrap ดูเหมือนจะถูกสร้างขึ้นโดยใช้ Large Language Model
เมื่อสามารถทำงานบน Workstation ของ Technician ได้แล้ว Component อื่น ๆ ของ SCKit จะพยายามขโมย Cookie ยืนยันตัวตนของ ScreenConnect จากเว็บเบราว์เซอร์ ซึ่งอาจทำให้ผู้โจมตีสามารถยึด Management session ที่ผ่านการยืนยันตัวตนแล้วของ Technician ได้ โดยไม่ต้องใช้รหัสผ่าน หรือต้องผ่านการทดสอบ MFA ใหม่อีกครั้ง
จากนั้น มัลแวร์จะพยายามใช้สิทธิ์ใน ScreenConnect ที่ Technician มีอยู่ เพื่อตรวจสอบรายชื่อเครื่อง Endpoint ที่สามารถเข้าถึงได้ และกระจายคำสั่งอันตรายผ่านฟีเจอร์การจัดการที่ถูกต้อง รวมถึง Shared Toolbox ของแพลตฟอร์ม
สิ่งนี้สร้าง Infection chain ที่มีลักษณะคล้าย Worm โดยที่เครื่อง Endpoint ของลูกค้าที่ถูกเจาะระบบสามารถเข้าไปแพร่มัลแวร์ใน Workstation ของ Technician MSP, ขโมย Management session, และใช้สิทธิ์การเข้าถึงนั้นเจาะระบบเครื่อง Endpoint อื่น ๆ ข้ามไปยังองค์กรของลูกค้ารายอื่นได้
อย่างไรก็ตาม Huntress และ Blackpoint Cyber ยังไม่พบว่าพฤติกรรมที่คล้าย Worm นี้ประสบความสำเร็จในแคมเปญการโจมตีที่กำลังเกิดขึ้น
Sam Decker และ Nevan Beal นักวิจัยจาก Blackpoint ให้สัมภาษณ์กับ BleepingComputer ว่า พวกเขาได้ทดลองจำลองความพยายามเจาะระบบของชุดเครื่องมือนี้กับ ScreenConnect client ในปัจจุบัน และพบว่าแพตช์ความปลอดภัยที่มีอยู่สามารถป้องกันการรันโค้ดได้สำเร็จ
นักวิจัยอธิบายว่า "ทางฝั่ง Guest มีการนำการถ่ายโอนไฟล์เข้าคิวไว้ แต่ Client ตัวปัจจุบันไม่เคย Requested หรือรัน Payload เลย"
"ดังนั้น เราได้ยืนยันแล้วว่าชุดเครื่องมือนี้ถูกสร้างมาเพื่อทำอะไร และในขณะนี้เรายังไม่มีหลักฐานว่าการเจาะระบบประสบความสำเร็จ รวมถึงไม่มีหลักฐานของการ Bypass ระบบรักษาความปลอดภัยแต่อย่างใด"
ในทำนองเดียวกัน Huntress รายงานว่าความพยายามที่จะยึด Management console นั้นล้มเหลวในทุก Log ของ Host ที่พวกเขากู้คืนมา และตรวจสอบ
ผู้ให้บริการ MSP ได้รับการแนะนำอย่างเร่งด่วนให้ปิดการใช้งาน Extension ของ Third-party ที่ได้รับผลกระทบ, อัปเดต ScreenConnect client, ตรวจสอบการติดตั้งซอฟต์แวร์เข้าถึงจากระยะไกลที่ไม่ได้รับอนุญาต และทบทวนกิจกรรมของ Run Command และ Toolbox เพื่อหาสัญญาณของการถูกเจาะระบบ
นอกจากนี้ ทีมวิจัยทั้งสองยังแนะนำให้หลีกเลี่ยงการเชื่อมต่อ Session ของ ScreenConnect แบบโต้ตอบกับเครื่อง Endpoint ที่เสี่ยงต่อการติดมัลแวร์ และให้เปลี่ยนไปใช้เครื่องมือด้านความปลอดภัยแบบแยกต่างหากในการตรวจสอบระบบแทน
ที่มา : bleepingcomputer
You must be logged in to post a comment.