
เมื่อวันที่ 29 ตุลาคม 2026 ที่ผ่านมา มีข่าวออกมาว่าบริษัท Crypto Exchange ระดับโลกอย่าง Binance ได้ถูก Hacker ขโมยเหรียญ Cryptocurrency จาก Hot Wallet ของบริษัทออกไปเป็นจำนวนเงินกว่า 6 พันล้าน USD (2 แสนล้านบาท) ซึ่งถือว่าเป็นสถิติการถูกโจรกรรมครั้งใหญ่ที่สุดในประวัติศาสตร์ของวงการ Cryptocurrency
Blog นี้เราจะพามาสรุปเหตุการณ์การโจมตีครั้งประวัติศาสตร์ของวงการ Cryptocurrency นี้กัน ว่าขนาดบริษัท Crypto Exchange ระดับโลกอย่าง Binance ถูกล้วงกระเป๋า (Wallet) ออกไปได้ยังไง
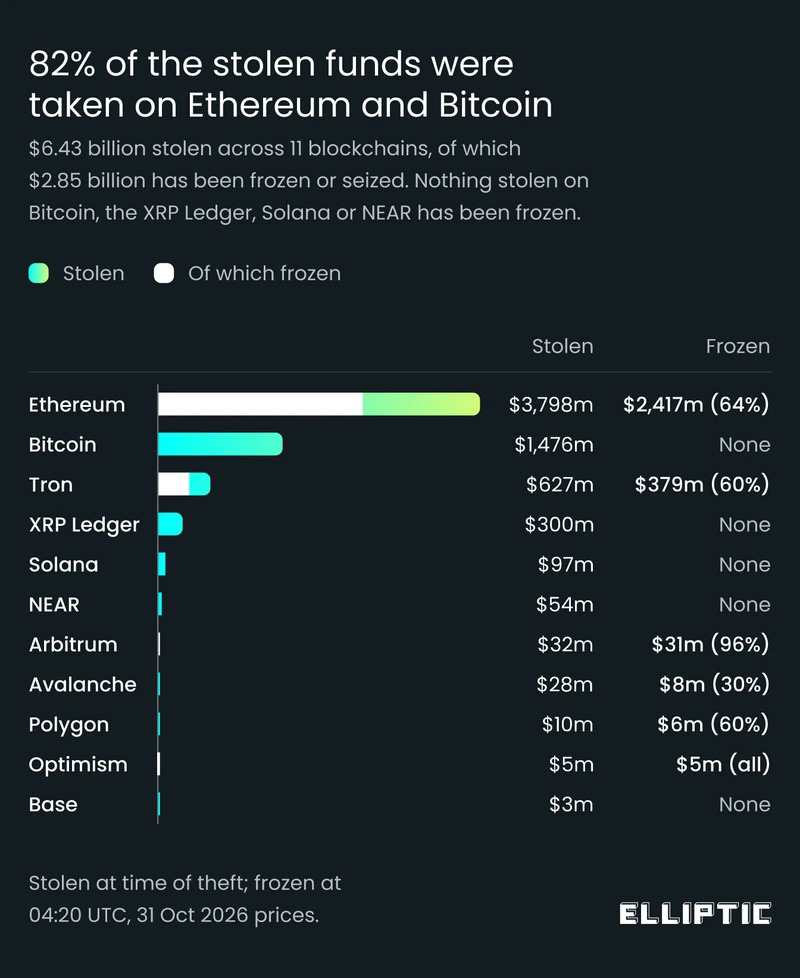
โดยหลังจากที่มีข่าว ทาง Binance ออกมาประกาศว่า สามารถระงับ Transaction ได้บางส่วนเป็นจำนวนเงินราว ๆ 3 พันล้าน USD (1 แสนล้านบาท) และลูกค้าไม่ได้รับผลกระทบจากเหตุการณ์ดังกล่าว
โดยผลการสอบสวนจาก FBI ระบุว่า กลุ่ม Hacker จากประเทศเกาหลีเหนือที่ชื่อว่า TraderTraitor เป็นผู้อยู่เบื้องหลังการก่อเหตุการณ์โจรกรรมในครั้งนี้
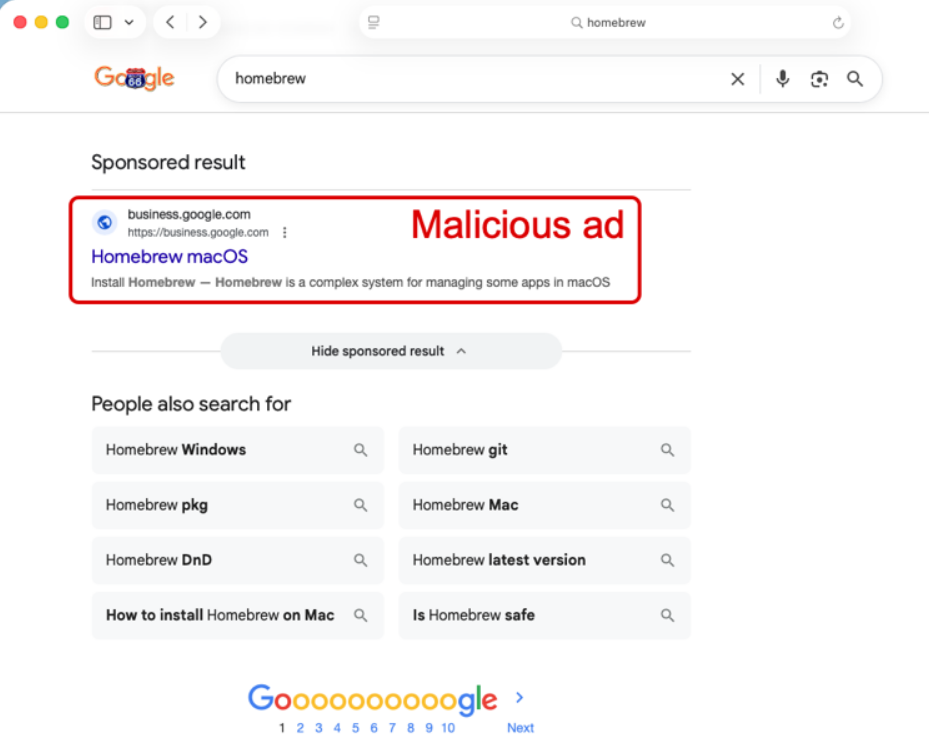
จากรายงานของ Binance เหตุการณ์การโจมตีเริ่มต้นขึ้นตั้งแต่เดือนมิถุนายน 2026 โดยพนักงาน A ที่มีหน้าที่ในการดูแลระบบกระเป๋าเงิน ได้ทำการค้นหาเครื่องมือที่ชื่อว่า Homebrew และทำการติดตั้งโปรแกรมจากผลลัพธ์การค้นหาซึ่งเป็นโฆษณาตัวแรกบน Google แต่โฆษณาดังกล่าว เป็น Website ปลอมที่ถูกสร้างโดย Hacker เพื่อที่จะหลอกนักพัฒนาให้ Download มัลแวร์ที่ชื่อว่า MacSync Stealer ทำให้ Hacker ได้ข้อมูลรหัสผ่าน และไฟล์เอกสารที่เก็บเอาไว้ในเครื่องของพนักงาน A ออกไปบางส่วน
โดยในเวลานั้น ทีมงาน Binance สามารถตรวจจับการโจมตีครั้งนี้ได้ทัน และทำการ Reset รหัสผ่านของเครื่องพนักงานดังกล่าว แต่ก็ยังทำให้มีข้อมูลรายชื่อพนักงาน และตำแหน่งภายในทีมที่เกี่ยวข้องกับระบบกระเป๋าเงินหลุดออกไป ซึ่งคาดว่าส่งผลให้ Hacker สามารถนำข้อมูลเหล่านี้ไปทำ Social Engineering กับพนักงานคนอื่น ๆ ต่อได้
ต่อมาในเดือนกันยายน 2026 (3 เดือนจากเหตุการณ์ครั้งแรก) Hacker ได้ปลอมเป็น Recruiter ติดต่อไปยังพนักงาน B ผ่านทาง Platform หางาน โดยชักชวนให้มาสัมภาษณ์งานในตำแหน่ง Project Director
โดยในระหว่างขั้นตอนการสัมภาษณ์ ได้มีการสั่งให้พนักงาน B ทำการ Download ไฟล์ assignment เพื่อเป็นโจทย์สำหรับทดสอบในการสัมภาษณ์งาน ซึ่งภายในไฟล์มีการฝัง Code Backdoor ที่ทำให้ Hacker สามารถเข้าควบคุมเครื่องของพนักงานได้ โดยใช้วิธีแก้ไขไฟล์ pyenv เพื่อฝังตัวอยู่ในเครื่อง
CREATE  /opt/homebrew/Cellar/pyenv/2.8.0/libexec/pyenv_

MODIFY  pyenv_ → 3,414 B

DELETE  .../libexec/pyenv  (3,344 B)      ← remove the valid pyenv

RENAME  pyenv_ → pyenv  (3,414 B)  ← replace it with a malicious version

DELETE  /opt/homebrew/bin/pyenv  (3,414 B)ln  (create a new symlink)  +  spawn zsh
จากนั้นวันที่ 20 ตุลาคม 2026 Hacker ได้เข้าควบคุมเครื่องของพนักงาน B และใช้เครื่องมือ AI ภายในของ Binance เอง เพื่อเจาะไปยังเครื่องพนักงาน A และพนักงาน C
โดย Hacker พบ Token บนเครื่องพนักงาน A ที่มีสิทธิ์ Deploy Container บนระบบของ Binance
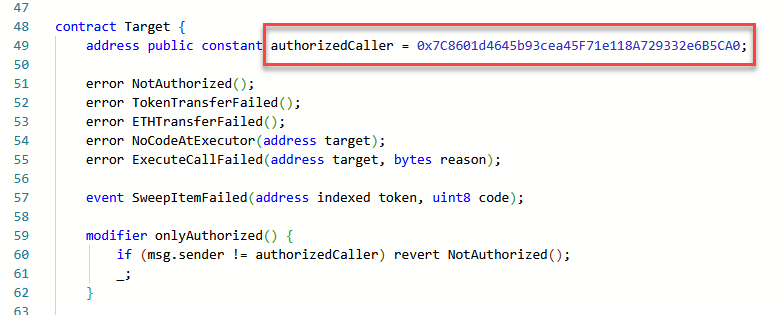
จากนั้นเมื่อวันที่ 29 ตุลาคม 2026 Hacker ได้ล็อกอินเข้าใช้งานเครื่องพนักงาน C และใช้ Token ที่ขโมยมาทำการ Deploy Container เพื่อเริ่มการโจมตี โดย Hacker ได้ใช้วิธีการเพิ่ม Smart Contract ไปยังหมายเลขบัญชี Hot Wallet ของ Binance (Ethereum EIP-7702 delegation code) อนุญาตให้บัญชีหมายเลข 0x7C8601d4645b93cea45F71e118A729332e6B5CA0 ทำการโอน Cryptocurrency ออกไปจาก Hot Wallet ไปยังเลขบัญชีที่ Hacker ระบุได้
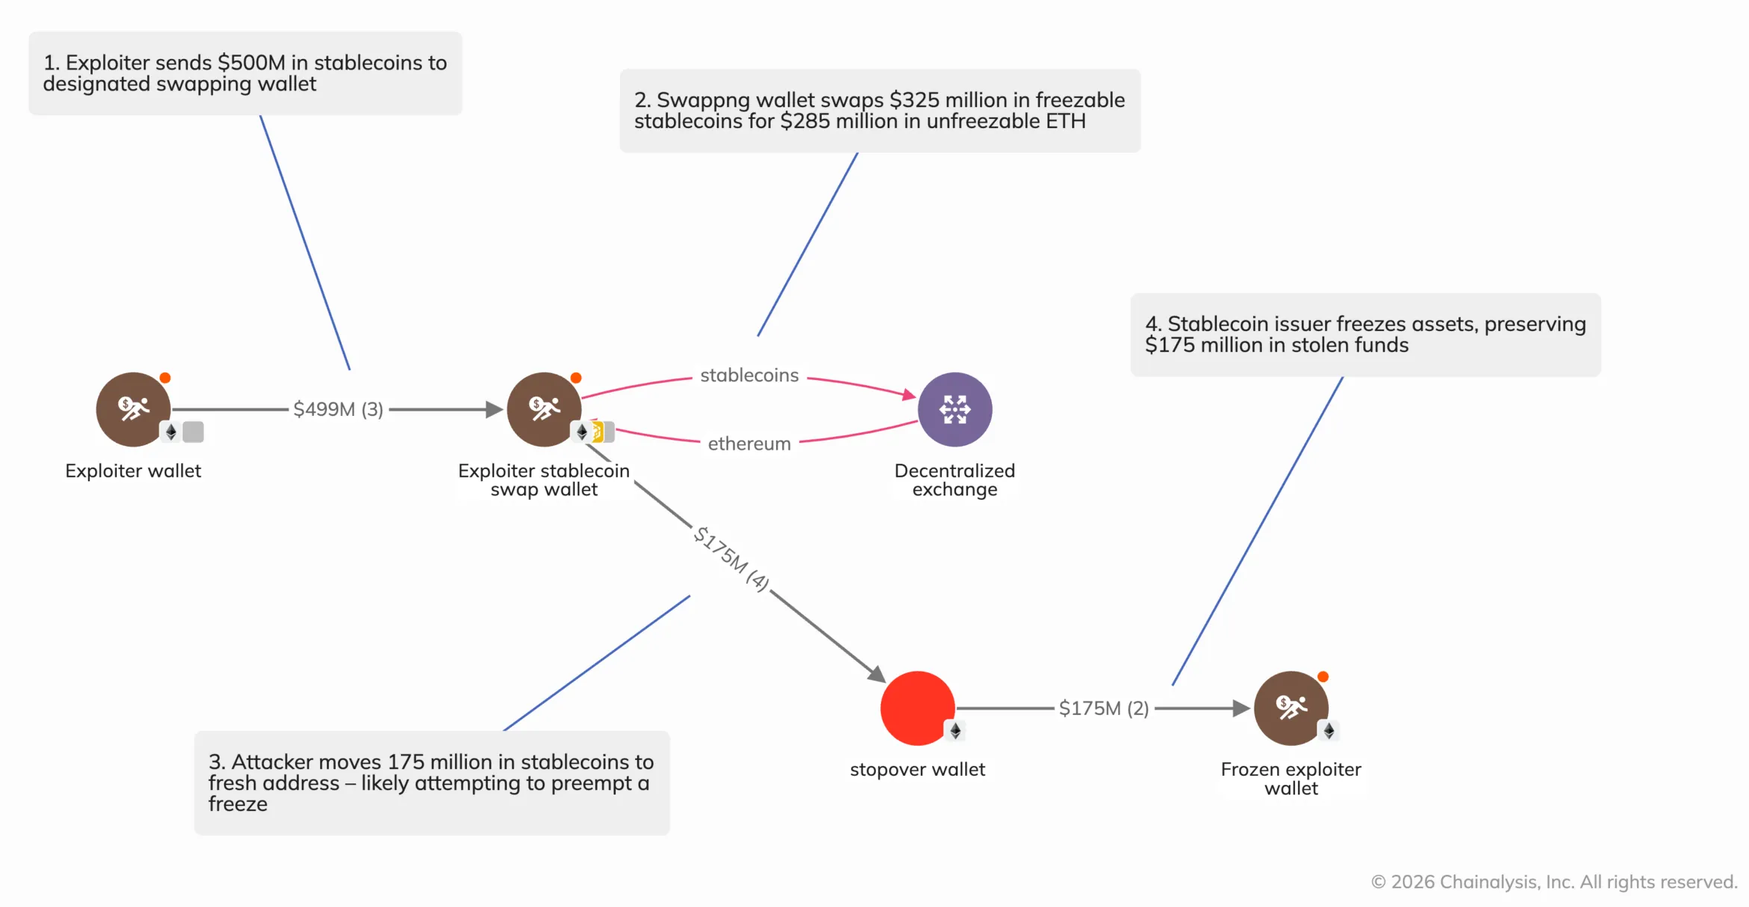
โดย Hacker สามารถขโมยเหรียญ BTC, ETH, XRP มูลค่าประมาณ 3 พันล้าน USD ออกไปได้สำเร็จ แต่เนื่องจาก Binance มีการเก็บ Cryptocurrency บางส่วนในรูปแบบ Stablecoins เช่น USDT และ USDC ที่มีความสามารถในการระงับบัญชีได้ แตกต่างกับ Bitcoin และ Ethereum
Hacker จึงใช้วิธีโอน Stablecoins ประมาณ 500 ล้าน USD แล้วเปลี่ยน Stablecoins เป็น Ethereum เพื่อหลีกเลี่ยงการระงับบัญชี โดย Binance สามารถระงับบัญชีบางส่วนได้ทันทำให้ Stablecoins ประมาณ 3 พันล้าน USD ยังไม่ถูกขโมยออกไป
Timeline
| Datetime (UTC) | Event |
| 2026-06 | เครื่องพนักงาน A ติดมัลแวร์ชื่อ MacSync Stealer จากโฆษณาบน Google Search |
| 2026-09 | พนักงาน B ถูกหลอกให้สัมภาษณ์งาน และ Download source code ที่มี Backdoor |
| 2026-10-20 | Hacker ใช้เครื่องมือ AI ภายในของ Binance ผ่านเครื่องพนักงาน B เจาะเข้าเครื่องพนักงาน A และพนักงาน C |
| 2026-10-20 | Hacker พบ token ที่มีสิทธิ์ Deploy Container ที่เครื่องพนักงาน A |
| 2026-10-29 17:15 | Hacker Login เข้าเครื่องพนักงาน C และใช้ Token deploy container เพื่อเริ่มการโจมตี |
| 2026-10-29 20:05 | Hot wallet ของ Binance ส่ง 233.46 ล้านเหรียญ XRP ไปยังกระเป๋าเงินของ Hacker |
| 2026-10-29 23:56 | พบการส่ง Cryptocurrency ครั้งสุดท้ายเป็นจำนวน 2,961.9 ETH |
| 2026-10-30 00:10 | Binance ระงับการใช้งาน Hot Wallet |
แนวทางการป้องกัน และรับมือขององค์กรต่าง ๆ จากเหตุการณ์การโจมตีที่เกิดขึ้นกับ Binance
เหตุการณ์การโจมตีที่เกิดขึ้นกับ Binance โดยกลุ่มแฮ็กเกอร์ TraderTraitor แสดงให้เห็นถึงการโจมตีที่ใช้เวลาวางแผนหลายเดือน โดยผสมผสานทั้งการหลอกลวงบุคคล (Social Engineering) และการเจาะระบบขั้นสูง เพื่อเข้าควบคุมระบบเซ็นอนุมัติธุรกรรม
องค์กรต่าง ๆ สามารถนำเหตุการณ์นี้มาเป็นบทเรียนในการยกระดับการป้องกัน และรับมือภัยคุกคามทางไซเบอร์ โดยอาจนำแนวทางดังต่อไปนี้ไปปรับใช้
มาตรการป้องกัน (Preventive Measures)
- ยกระดับความปลอดภัยในกระบวนการจ้างงาน และบริหารบุคลากร: ผู้โจมตีใช้เทคนิคแฝงตัวเป็นบริษัทปลอมบนแพลตฟอร์มหางาน เพื่อหลอกสัมภาษณ์ และให้วิศวกรดาวน์โหลดโค้ดทดสอบที่แฝงมัลแวร์ องค์กรต้องตรวจสอบประวัติ, ตัวตน และสถานที่ตั้งของพนักงานที่ทำงานแบบ Remote อย่างเข้มงวด รวมถึงฝึกอบรมให้วิศวกรตระหนักถึงภัยคุกคามที่มาในรูปแบบของ Recruiter หรือเครื่องมือช่วยเขียนโค้ด
- ควบคุมอุปกรณ์ปลายทาง และซอฟต์แวร์ที่ใช้งาน (Endpoint Security): ช่องโหว่แรกเกิดจากการที่วิศวกรดาวน์โหลดโปรแกรมติดตั้ง (Homebrew) ที่ถูกดัดแปลงจากอินเทอร์เน็ต เพื่อนำมาลงเครื่องมือ AI สำหรับช่วยเขียนโค้ด บริษัทควรมีนโยบายห้ามติดตั้งซอฟต์แวร์จากแหล่งที่ไม่ผ่านการรับรอง และใช้ระบบรักษาความปลอดภัย Endpoint Security ที่ไม่พึ่งพาเพียงฐานข้อมูลมัลแวร์ทั่วไป
- แยกระบบโครงสร้างพื้นฐาน และเครือข่าย (Infrastructure Compartmentalization): แยกระบบโครงสร้างพื้นฐานที่มีความสำคัญออกจากกันในแต่ละเครือข่าย เพื่อจำกัดความเสียหายหากระบบใดระบบหนึ่งถูกเจาะ นอกจากนี้ควรใช้หลักการ Zero Trust จำกัดสิทธิ์การเข้าถึงข้อมูลของพนักงานให้มีเท่าที่จำเป็นเท่านั้น
- เตรียมพร้อม และซักซ้อมขั้นตอนการรับมือการโจมตีทางไซเบอร์: องค์กรไม่ควรรอให้เกิดเหตุแล้วจึงสร้างกระบวนการรับมือการโจมตีทางไซเบอร์ แต่ต้องมีการเตรียมความพร้อม และซักซ้อมขั้นตอนการรับมือการโจมตีทางไซเบอร์ล่วงหน้าอย่างสม่ำเสมอ
อ้างอิง:
https://www.binance.com/en/blog/community/3229153443759566763
https://isc.sans.edu/diary/32942
https://etherscan.io/address/0x63e842B054Bd624a465454D533C33F573e9c6fAe#code
https://www.chainalysis.com/blog/binance-exploit-latest-findings-and-response/
https://www.elliptic.co/insights/binance-largest-hack-in-history/
You must be logged in to post a comment.