
Google ได้ปล่อยอัปเดตแก้ไขช่องโหว่ Zero-Day บนเบราว์เซอร์ Chrome ซึ่งกำลังถูกกลุ่มผู้โจมตีนำไปใช้ในการโจมตีจริงอยู่ในขณะนี้ ช่องโหว่ดังกล่าวมีหมายเลข CVE-2026-125350 โดยเปิดทางให้ผู้โจมตีจากภายนอกสามารถสั่งรันโค้ดอันตรายภายในเบราว์เซอร์ได้
การอัปเดตผ่านช่องทาง Stable Channel ของ Google จะปรับเวอร์ชันของ Chrome เป็น 157.0.8103.50/.51 สำหรับระบบปฏิบัติการ Windows และ Mac และเวอร์ชัน 157.0.8103.50 สำหรับ Linux โดยตัวอัปเดตจะทยอยปล่อยให้ผู้ใช้งานในช่วงไม่กี่วันหรือสัปดาห์ข้างหน้า ทั้งนี้ ทีมรักษาความปลอดภัยของ Chrome ระบุว่า จะยังคงจำกัดการเข้าถึงรายละเอียดทางเทคนิคของช่องโหว่ดังกล่าวไว้ จนกว่าผู้ใช้งานส่วนใหญ่จะได้รับการอัปเดตแพตช์แก้ไขเรียบร้อยแล้ว
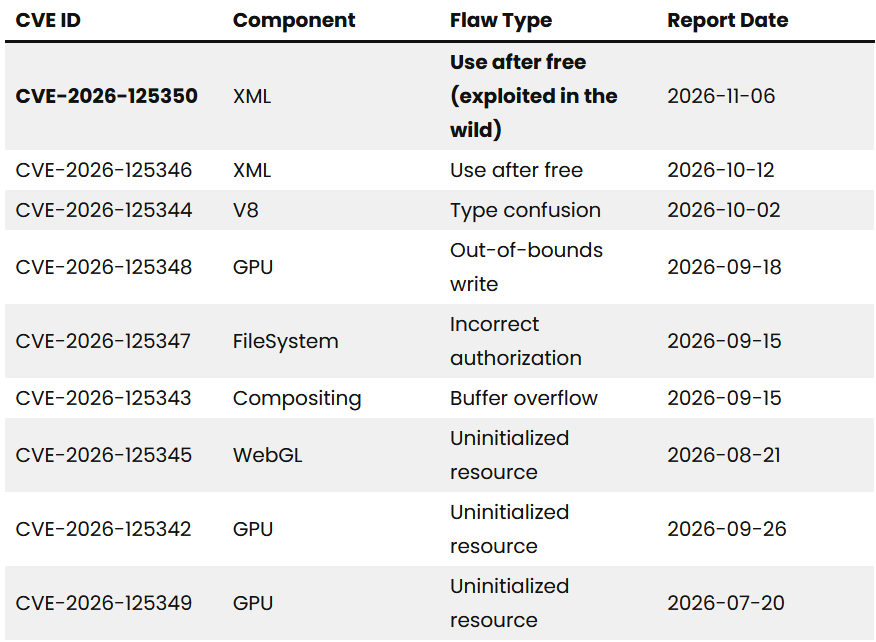
สำหรับ CVE-2026-125350 เป็นช่องโหว่ประเภท Use-after-free ที่มีความรุนแรงระดับสูง ซึ่งพบภายใน Component XML ของ Chrome โดย Google ยืนยันว่า ได้รับทราบข้อมูลแล้วว่ามีการใช้ช่องโหว่นี้ในการโจมตีจริงบนอินเทอร์เน็ต ซึ่งนักวิจัยนิรนามได้รายงานช่องโหว่นี้เข้ามาเมื่อวันที่ 6 พฤศจิกายน 2026 เพียงสามวันก่อนที่จะมีการปล่อยแพตช์แก้ไขออกมา
อย่างไรก็ตาม Google ยังไม่ได้เปิดเผยว่ากลุ่มผู้โจมตีรายใดกำลังใช้ช่องโหว่นี้ หรือมีผู้ใช้งานจำนวนเท่าใดที่ตกเป็นเป้าหมาย โดยทั่วไปช่องโหว่แบบ Use-after-free จะเกิดขึ้นเมื่อโปรแกรมยังคงเรียกใช้งานพื้นที่หน่วยความจำเดิมต่อไปแม้ว่าจะคืนพื้นที่หน่วยความจำนั้นให้ระบบไปแล้ว ซึ่งผู้โจมตีสามารถใช้ช่องโหว่นี้ทำให้เบราว์เซอร์หยุดทำงาน หรือสั่งรันโค้ดของตนเองได้ โดยมักอาศัยการล่อลวงให้เหยื่อเข้าชมหน้าเว็บไซต์ที่ถูกสร้างขึ้นมาเพื่อดักโจมตีโดยเฉพาะ
การแก้ไขช่องโหว่เพิ่มเติมอีก 8 รายการในการอัปเดตครั้งเดียวกัน
การอัปเดตครั้งนี้มาพร้อมกับการแก้ไขความปลอดภัยรวมทั้งสิ้น 9 รายการ โดย 7 รายการถูกจัดอยู่ในระดับความรุนแรงสูง ซึ่งรายการช่องโหว่ที่ Google ระบุไว้ได้แก่
- CVE-2026-125345 : เป็นช่องโหว่ที่เกิดจากทรัพยากรที่ยังไม่ถูกกำหนดค่าเริ่มต้นใน WebGL
- CVE-2026-125347 : เป็นช่องโหว่ที่เกิดจากการตรวจสอบสิทธิ์ไม่ถูกต้องใน FileSystem
- CVE-2026-125343 : เป็นช่องโหว่ Buffer Overflow ใน Compositing
- CVE-2026-125348 : เป็นช่องโหว่การเขียนข้อมูลเกินขอบเขตใน GPU
- CVE-2026-125344 : เป็นช่องโหว่ที่เกิดจากความสับสนของชนิดข้อมูลใน V8
นอกจากนี้ ยังมีการแก้ไขช่องโหว่ประเภท Use-after-free อีกรายการใน XML หมายเลข CVE-2026-125346 ซึ่งรายงานโดย Arni Hardarson จาก Neonix Security รวมถึงมีการแก้ไขช่องโหว่ระดับ Medium อีก 2 รายการ ได้แก่ CVE-2026-125349 และ CVE-2026-125342 ซึ่งทั้งคู่เป็นช่องโหว่ประเภท Uninitialized Resource ใน GPU โดยรายการหลังนี้ได้รับรายงานโดย Vo Duc Thang สำหรับช่องโหว่รายการอื่น ๆ ส่วนใหญ่ถูกค้นพบโดยทีมงานของ Google เอง ทั้งนี้ รายละเอียดทั้งหมดในระบบติดตาม จะถูกเปิดเผยต่อสาธารณะเมื่อผู้ใช้งานส่วนใหญ่ดำเนินการอัปเดตเรียบร้อยแล้ว
เนื่องจากเว็บเบราว์เซอร์ต้องอ่าน และประมวลผลเนื้อหาจากแหล่งที่ไม่น่าเชื่อถืออยู่ตลอดเวลา ช่องโหว่ด้านหน่วยความจำในส่วนประกอบต่าง ๆ อย่างเช่น XML จึงมักตกเป็นเป้าหมายยอดนิยมของผู้โจมตี โดยเหยื่ออาจเพียงแค่กดเปิดลิงก์อันตราย ซึ่งผู้โจมตีสามารถส่งลิงก์ดังกล่าวผ่านทาง Phishing Emails, โฆษณา หรือเว็บไซต์ที่ถูกแฮ็ก
เหตุการณ์ในลักษณะเดียวกันนี้เคยเกิดขึ้นเมื่อครั้งที่ Google ออกแพตช์แก้ไขช่องโหว่ Zero-Day ของ Chrome เมื่อเดือนมิถุนายนที่ผ่านมา ซึ่งในครั้งนั้นช่องโหว่ดังกล่าวทำให้ผู้โจมตีสามารถรันโค้ดที่เป็นอันตรายจากระยะไกลผ่านหน้าเว็บที่ถูกสร้างขึ้นมาโดยเฉพาะได้ สำหรับการแก้ไขในรอบล่าสุดนี้ยังครอบคลุมไปถึงผู้ใช้งานในระดับองค์กรด้วย โดยช่องโหว่ Zero-day ดังกล่าวได้รับการแก้ไขใน Chrome เวอร์ชัน 156.0.8078.96 สำหรับกลุ่มผู้ใช้งานแบบ Extended Stable
การแก้ไขครั้งนี้เกิดขึ้นเพียงไม่กี่วันหลังจากมีการปล่อย Chrome 157 ซึ่งในเวอร์ชันนั้นได้มีการแก้ไขปัญหาด้านความปลอดภัยไปถึง 213 รายการ โดยมี 7 รายการที่ถูกจัดอยู่ในระดับ Critical ตามที่ได้รายงานไปก่อนหน้านี้
Google ระบุว่า ช่องโหว่ด้านความปลอดภัยจำนวนมากถูกตรวจพบด้วยเครื่องมือทดสอบอัตโนมัติ เช่น AddressSanitizer, MemorySanitizer, Control Flow Integrity และ libFuzzer ซึ่งเครื่องมือเหล่านี้ช่วยตรวจหาช่องโหว่เกี่ยวกับหน่วยความจำก่อนที่โค้ดจะถูกนำไปรวมใน Stable Channel อย่างไรก็ตาม ช่องโหว่ Zero-Day ลักษณะนี้แสดงให้เห็นว่ายังคงมีช่องโหว่บางส่วนที่หลุดรอดไปได้
โดยปกติแล้ว Chrome จะดาวน์โหลดอัปเดตใน Background แต่แพตช์แก้ไขจะเริ่มทำงานอย่างสมบูรณ์ก็ต่อเมื่อมีการรีสตาร์ทเบราว์เซอร์เท่านั้น ดังนั้น ผู้ใช้งานควรเปิดเมนู (จุดสามจุดมุมขวาบน) เลือก Help (ความช่วยเหลือ) จากนั้นเลือก About Google Chrome และกดปุ่ม Relaunch เมื่อปรากฏขึ้น ส่วนผู้ใช้งาน Linux ควรดำเนินการอัปเดตผ่าน Package Manager ของระบบ
นอกจากนี้ ผู้ที่ใช้งานเว็บเบราว์เซอร์อื่น ๆ ที่พัฒนาบนพื้นฐานของ Chromium ควรติดตามการปล่อยแพตช์จากผู้พัฒนาแต่ละรายอย่างใกล้ชิด เนื่องจากเบราว์เซอร์เหล่านั้นมักใช้ engine code หลักร่วมกัน
ที่มา : cybersecuritynews
You must be logged in to post a comment.