
พบช่องโหว่ระดับ Critical ในโมดูล HTTP/2 (mod_http2) ของ Apache HTTP Server ซึ่งอาจทำให้ผู้โจมตีจากภายนอกสามารถรันโค้ดที่เป็นอันตรายบนเซิร์ฟเวอร์ได้
ช่องโหว่นี้มีหมายเลข CVE-2026-119618 โดยส่งผลกระทบต่อ Apache HTTP Server เวอร์ชัน 2.4.55 ถึง 2.4.70 โดยได้รับการแก้ไขแล้วในเวอร์ชัน 2.4.71 ซึ่งเพิ่งถูกปล่อยแพตซ์อัปเดตออกมาเมื่อวานนี้
Red Hat ซึ่งรวมซอฟต์แวร์เซิร์ฟเวอร์นี้ไว้ในระบบปฏิบัติการ Red Hat Enterprise Linux ระบุว่า เฉพาะเซิร์ฟเวอร์ที่มีการเปิดใช้งาน HTTP/2 เท่านั้นที่จะได้รับผลกระทบ โดยผู้โจมตีที่สามารถเข้าถึงเซิร์ฟเวอร์ได้ไม่จำเป็นต้องผ่านการยืนยันตัวตนเพื่อใช้ประโยชน์จากช่องโหว่นี้ และอาจเข้าควบคุมกระบวนการทำงานของเซิร์ฟเวอร์ได้ทั้งหมด โดยมีการประเมินความรุนแรงของช่องโหว่ไว้ที่ 9.8 จากคะแนนเต็ม 10 ตามมาตรฐาน CVSS
นอกจากนี้ การประเมินจากทางผู้พัฒนาที่เผยแพร่เมื่อวานนี้ยังระบุด้วยว่า "มีการวิจัยที่ถูกเปิดเผยออกสู่สาธารณะซึ่งแสดงให้เห็นถึงวิธีการโจมตีที่ได้ผลจริงกับเซิร์ฟเวอร์ในการตั้งค่าเริ่มต้นที่มีการเปิดใช้งาน mod_http2" อย่างไรก็ตาม ไม่ได้มีการระบุชื่อ หรือลิงก์ไปยังงานวิจัยนั้น
ทั้งนี้ บริษัทด้านความปลอดภัยไซเบอร์ Wiz ได้ให้ข้อมูลเพิ่มเติมในวันเดียวกันว่า ขณะนี้ยังไม่มีโค้ดสำหรับโจมตี (exploit code) ถูกปล่อยออกมา และยังไม่มีรายงานการโจมตีจริงเกิดขึ้นแต่อย่างใด
HTTP/2 จะทำงานก็ต่อเมื่อมีการเปิดใช้งานผ่านคำสั่ง `Protocols` ดังที่ระบุไว้ในเอกสารประกอบของโมดูล โดยคำสั่งดังกล่าวจะใช้ `h2` สำหรับ HTTP/2 ผ่าน TLS และใช้ `h2c` สำหรับ HTTP/2 ผ่าน TCP ปกติ ทั้งนี้ สามารถกำหนดค่าดังกล่าวได้ทั้งในระดับเซิร์ฟเวอร์ทั้งหมด หรือระดับ Virtual Host ดังนั้น ผู้ดูแลระบบควรตรวจสอบการตั้งค่าทั้งในระดับเซิร์ฟเวอร์ และใน Virtual Host ทุกแห่ง
สำหรับโมดูลเวอร์ชันที่เป็น Standalone builds ซึ่งเผยแพร่บน GitHub ในชื่อ `mod_h2` นั้น จะได้รับผลกระทบตั้งแต่เวอร์ชัน 2.0.8 ถึง 2.0.42
ผู้ดูแลระบบที่ใช้งาน Apache HTTP Server เวอร์ชันที่ปล่อยโดย Apache project โดยตรง ควรดำเนินการอัปเกรดเป็นเวอร์ชัน 2.4.71 ซึ่งเป็นเวอร์ชันที่ได้รับการแก้ไขแล้วตามที่ระบุไว้ในประกาศด้านความปลอดภัย โดยเวอร์ชันนี้ยังรวมถึงการแก้ไขช่องโหว่โปรแกรมหยุดทำงานกะทันหัน (Crash) ใน `mod_md` และช่องโหว่การเขียนข้อมูลทับหน่วยความจำขนาด 1 ไบต์ใน `mod_vhost_alias`
ดิสทริบิวชันต่าง ๆ ที่ระบุในตารางด้านล่างนี้จะจัดส่งซอฟต์แวร์เซิร์ฟเวอร์ในรูปแบบ own builds โดยมีหมายเลขเวอร์ชันแพ็กเกจเป็นของตนเอง ตัวอย่างเช่น บนระบบ Red Hat Enterprise Linux 9 การแก้ไขดังกล่าวจะมาในรูปแบบของแพ็กเกจ mod_http2-2.0.26-7.el9_9.1
เมื่อวานนี้ Red Hat ได้ปล่อยแพตช์แก้ไขสำหรับ Red Hat Enterprise Linux 9 และ 10 โดยประเมินระดับความรุนแรงของช่องโหว่นี้ไว้ที่ระดับ Important แทนที่จะเป็น Critical ทั้งนี้ เนื่องจากแพ็กเกจ `mod_http2` ของ Red Hat มีการกำหนด Memory allocator แยกเฉพาะสำหรับแต่ละ HTTP/2 สตรีม ซึ่งช่วยให้การโจมตีทำได้ยากขึ้นมาก ตามการประเมินระดับความรุนแรง ส่วนระบบ Red Hat Enterprise Linux 8 และเวอร์ชันก่อนหน้านั้น ไม่ได้มีโค้ดส่วนที่มีช่องโหว่ดังกล่าวอยู่แต่อย่างใด
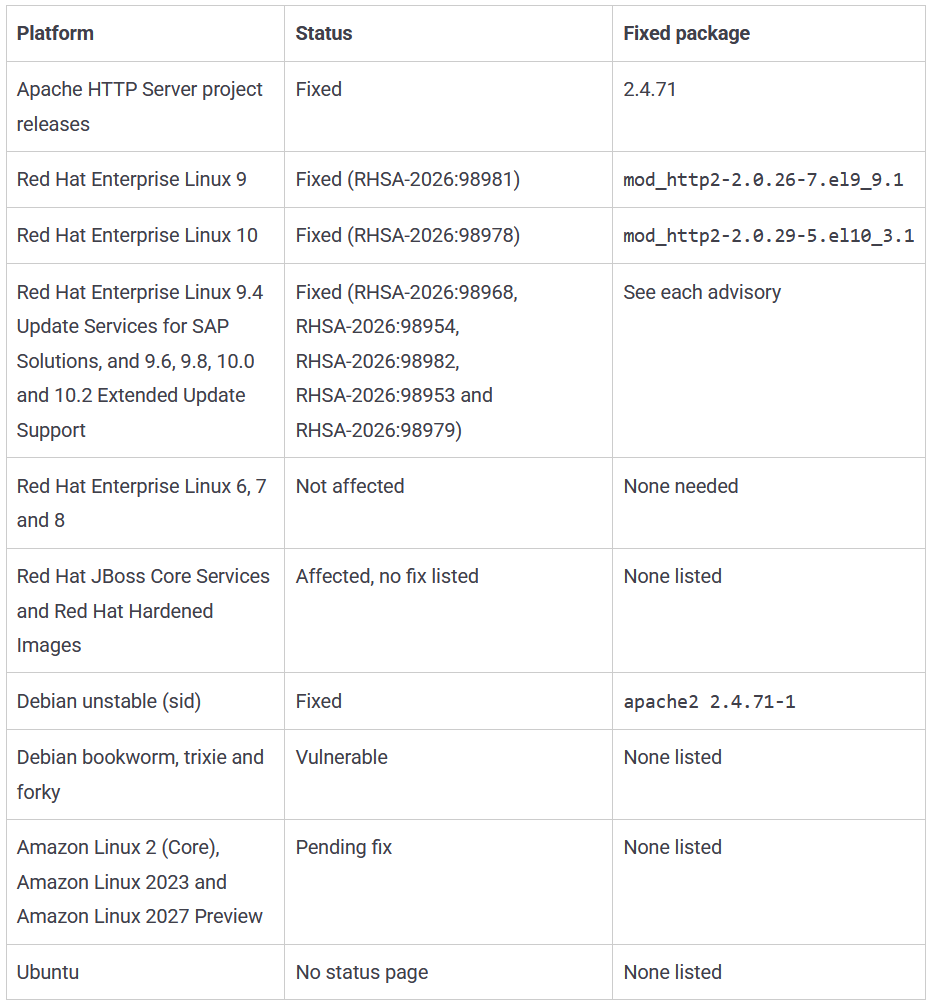
ข้อมูลในส่วนของ Debian มาจากระบบติดตามช่องโหว่ด้านความปลอดภัยของ Debian ส่วนข้อมูลของ Amazon มาจากระบบติดตามของ Amazon Linux สำหรับ Ubuntu นั้น ยังไม่พบหน้าข้อมูลเกี่ยวกับช่องโหว่ดังกล่าวในระบบติดตาม CVE ของ Ubuntu
ในประกาศแจ้งเตือนเกี่ยวกับ Apache HTTP Server ไม่ได้ระบุวิธีแก้ไขปัญหาชั่วคราว (workaround) ไว้ แต่จากการวิเคราะห์ช่องโหว่โดย Wiz ได้มีคำแนะนำสำหรับผู้ดูแลระบบที่ยังไม่สามารถดำเนินการอัปเดตได้ในขณะนี้ ให้ลบ h2 และ h2c ออกจาก Protocols directive โดยให้เหลือเพียง Protocols http/1.1 ไว้เท่านั้น
โครงการ mod_h2 แบบ standalone ยังไม่มีการออกเวอร์ชันแก้ไขออกมา โดยรายการเวอร์ชันบน GitHub สิ้นสุดที่เวอร์ชัน 2.0.42 ซึ่งเป็นเวอร์ชันล่าสุดที่ได้รับผลกระทบ และปัจจุบัน repository ดังกล่าวได้ถูกเปลี่ยนเป็นสถานะ read-only หลังจากถูก archived ไปเมื่อวันที่ 9 มิถุนายนที่ผ่านมา การเปลี่ยนแปลงในส่วนของโปรโตคอลที่กล่าวถึงข้างต้นยังส่งผลกระทบต่อเซิร์ฟเวอร์ที่ใช้งานซอฟต์แวร์รุ่นเหล่านั้นด้วย
ช่องโหว่นี้ถูกรายงานเมื่อวันที่ 26 ตุลาคม โดย OSS Scanner ของบริษัท Anthropic ซึ่งเป็นบริการสแกนฟรีสำหรับโครงการโอเพนซอร์สที่ใช้โมเดลปัญญาประดิษฐ์ (AI) ของบริษัท นอกจากนี้ Anthony Weems และ Simon Scannell จากทีมวิจัยช่องโหว่ของ Google Cloud (Google Cloud Vulnerability Research) ก็ได้รายงานเรื่องนี้เข้ามาเมื่อสัปดาห์ที่แล้วเช่นกัน
สำหรับช่องโหว่ใน HTTP/2 ที่พบก่อนหน้านี้อย่าง CVE-2026-23918 ได้รับการแก้ไขไปแล้วในเวอร์ชัน 2.4.67 ซึ่งปล่อยออกมาเมื่อวันที่ 4 พฤษภาคม อย่างไรก็ตาม เซิร์ฟเวอร์ที่อัปเดตเป็นเวอร์ชันดังกล่าว หรือเวอร์ชันอื่น ๆ ที่ใหม่กว่าจนถึงรุ่น 2.4.70 ก็ยังคงใช้งานเวอร์ชันที่ได้รับผลกระทบจากช่องโหว่ใหม่นี้อยู่ดี
ที่มา: thehackernews
You must be logged in to post a comment.