
แฮ็กเกอร์ใช้ Extensions บน Firefox ที่เป็นอันตรายจำนวน 16 รายการ โดยมุ่งเป้าหมายไปที่ผู้ใช้สกุลเงินดิจิทัลด้วยหน้าจอ Wallet ปลอม เพื่อดักจับรหัสกู้คืน (Recovery Phrases) และ Private Keys
Extensions เสริมเหล่านี้ ปลอมตัวเป็น wallet portals เครื่องมือสำหรับเดสก์ท็อป และ Utilities ของเบราว์เซอร์ ในขณะที่โค้ดที่ซ่อนอยู่พยายามส่งข้อมูลเหล่านี้ไปยัง Cloudflare Workers ที่ควบคุมโดยผู้โจมตี
แคมเปญนี้ได้คัดลอก interfaces จาก Rabby Wallet และ OKX Wallet เปลี่ยนขั้นตอนการนำเข้า wallet ที่คุ้นเคยให้กลายเป็นกับดัก ทั้งนี้ Mozilla ได้ลบ Extensions ที่เป็นอันตรายเหล่านี้ออกจาก Marketplace แล้วในวันที่ 5 ตุลาคม 2026
อย่างไรก็ตาม การลบออกไม่ได้ช่วยปกป้องผู้ที่เคยกรอก Recovery Phrases หรือ Private Keys ลงในเวอร์ชันที่ใช้งานได้ไปแล้ว นักวิจัยจาก Socket.dev ได้ตรวจพบมัลแวร์ดังกล่าว และเผยแพร่ผลการค้นพบเมื่อวันที่ 7 ตุลาคม
การวิเคราะห์ของพวกเขาพบว่ามี Rabby เวอร์ชันโคลนขนาดใหญ่ 4 รายการ และ Extensions สไตล์ OKX ขนาดเล็กอีก 12 รายการ โดยแพ็กเกจขนาดเล็ก 11 รายการได้โหลดสคริปต์เบื้องหลังที่แอบขโมยข้อมูล credential ส่วนอีกหนึ่งรายการมีโค้ดขโมยข้อมูลที่คล้ายกัน แต่ไม่สามารถรันผ่าน Framework ตามปกติของแพ็กเกจได้
Socket มีความมั่นใจสูงในการเชื่อมโยงกิจกรรมนี้กับแคมเปญในเดือนสิงหาคม โดยพิจารณาจากโค้ด โครงสร้างพื้นฐาน และเครื่องมือติดตามที่ใช้ร่วมกัน
แคมเปญขโมย Firefox wallet ก่อนหน้านี้ก็ใช้ interfaces wallet ปลอม และ Cloudflare Workers ในการเก็บรวบรวมข้อมูล secret เช่นกัน ซึ่งแสดงให้เห็นว่าผู้โจมตีสามารถเผยแพร่แพ็กเกจที่เกี่ยวข้องต่อไปได้อย่างไรภายใต้ชื่อที่เปลี่ยนไปเรื่อย ๆ
แฮ็กเกอร์ใช้ Firefox Wallet Extensions ปลอม
Rabby เวอร์ชันโคลนแต่ละตัวประกอบด้วยไฟล์จำนวน 1,114 ไฟล์ ซึ่งรวมถึงหน้าจอ wallet import screens, โค้ดการจัดการบัญชี และ interfaces การทำธุรกรรม
แทนที่จะสร้างเพียงหน้า Phishing ธรรมดา ผู้ดำเนินการกลับคัดลอกแอปพลิเคชัน wallet แบบเต็มรูปแบบ และเพิ่มฟังก์ชันการขโมยข้อมูลเข้าไป ลิงก์ทางการของ Rabby และการตั้งค่าบริการ DeBank บางส่วนยังคงอยู่ ซึ่งช่วยให้ซอฟต์แวร์ที่ถูกดัดแปลงดูน่าเชื่อถือยิ่งขึ้น
แบรนด์ที่ถูกนำมาแอบอ้างนั้นมีความไม่แนบเนียน หน้าจอ welcome screen ยังคงแสดงชื่อ Rabby Wallet ในขณะที่ส่วนอื่น ๆ กลับใช้ชื่อที่สะกดผิด ที่สำคัญกว่านั้นคือ ฟังก์ชันที่เป็นอันตรายถูกแฝงไว้ทันทีหลังขั้นตอนการ import Private Keys และ Recovery Phrases
ระบบเหล่านี้รองรับการกรอก 12-word หรือ 24-word phrases รวมถึง Private Keys แบบเลขฐานสิบหกความยาว 64 ตัวอักษร โดยจะคัดลอกข้อมูล secrets แบบเดียวกับที่ wallet ประมวลผล วิธีการนี้เป็นการฉวยโอกาสจากความไว้วางใจในหน้าจอที่ผู้ใช้คุ้นเคย มากกว่าที่จะเป็นการเจาะช่องโหว่ของบริการ wallet ของจริง
หน้าจอ crypto wallet ปลอมในลักษณะคล้ายกันนี้ เคยปรากฏในแคมเปญมัลแวร์อื่น ๆ เช่นกัน โดยอาศัยหน้าต่างแจ้งเตือนการกู้คืนที่ดูน่าเชื่อถือ เพื่อหลอกลวงให้ผู้ใช้ยอมเปิดเผยข้อมูล secrets ในกรณีนี้ แอปพลิเคชันที่ถูกคัดลอกมาจะยังคงดำเนินการตามขั้นตอนของ wallet ต่อไปตามปกติ ในขณะที่โค้ดสำหรับขโมยข้อมูลก็รันทำงานควบคู่กันไป
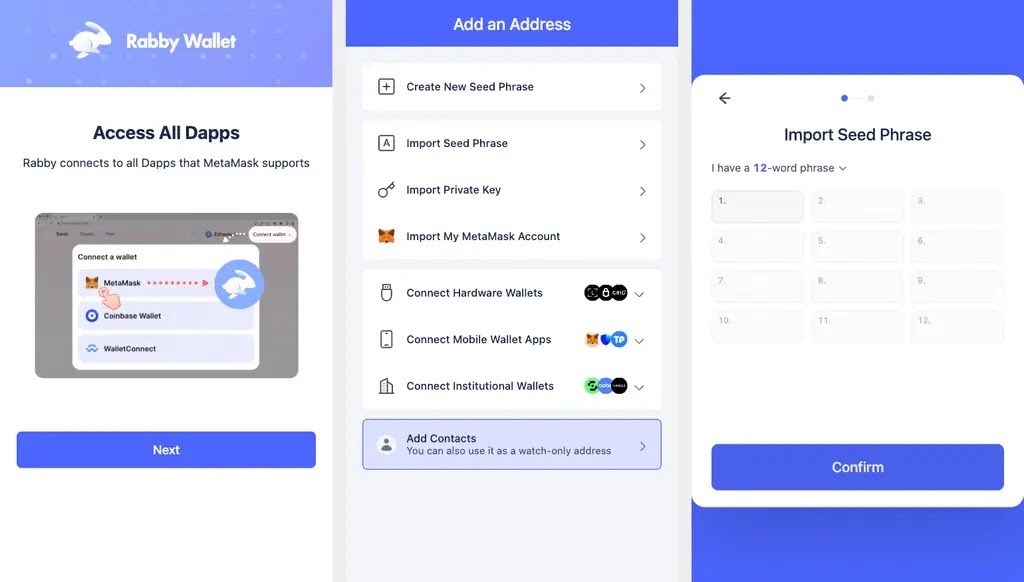
Extension ขนาดเล็กเหล่านี้แสดง Interfaces ที่ดัดแปลงมาจาก OKX ภายใต้แบรนด์ Portals ทั่วไป แบบฟอร์ม import จะตรวจสอบว่ามี words ครบ 12 หรือ 24 words พอดีหรือไม่ จากนั้นจะส่ง phrase ที่กรอกไปยังตัวจัดการเบื้องหลัง
กระบวนการดังกล่าวจะลบช่องว่างรอบ ๆ ข้อความออก ปฏิเสธข้อมูล input ที่เป็นค่าว่าง และหลีกเลี่ยงการส่ง phrases ซ้ำที่เคยพบไปแล้วในระหว่างเซสชันการทำงานนั้น
ข้อมูล Secrets ถูกส่งผ่าน Cloudflare Workers
Rabby เวอร์ชันโคลนจะส่งข้อมูล Secrets ผ่าน URL ของ GET Request โดยมีวิธีการส่ง request แบบที่สองสำรองไว้หากแบบแรกใช้งานไม่ได้ วิธีนี้ทำให้ข้อมูลกู้คืนถูกเปิดเผยไม่เพียงแต่กับปลายทางของผู้โจมตีเท่านั้น แต่ยังรวมถึงระบบใด ๆ ที่บันทึก URL ของ request ด้วย
ตัวจัดการแบบ OKX ที่ทำงานอยู่จะส่ง Raw Phrases ผ่าน HTTPS POST Request ซึ่งมีข้อมูล JSON อยู่ภายใน สคริปต์เบื้องหลังที่ถูกแพ็กเกจมาหนึ่งตัวมีวิธีการส่งข้อมูลถึง 3 วิธี ได้แก่ Browser Beacon, POST Request และ GET Request แบบอิงตามรูปภาพไว้เป็นตัวสำรอง
ข้อความในไฟล์คอมเมนต์อ้างว่ามีเพียง Hash และจำนวน words เท่านั้นที่ออกจากอุปกรณ์ แต่ Socket พบว่า Payload ที่ส่งไปนั้นมี phrases เต็มรูปแบบ โดยแฮชมีไว้เพื่อป้องกันการส่งข้อมูลซ้ำเท่านั้น
Extension ตัวที่ใช้งานไม่ได้นั้น ขาดรายการในไฟล์ Manifest ที่จำเป็นสำหรับการโหลดสคริปต์เบื้องหลัง และ Interfaces ของมันก็ส่งข้อความที่ตัวจัดการไม่ยอมรับ ซึ่งเป็นเพียงข้อจำกัดด้านการทำงาน ไม่ใช่เจตนาของมัน
การโจมตีด้วยการแอบอ้างเป็น TronLink wallet ในเหตุการณ์ที่แยกกัน แสดงให้เห็นในทำนองเดียวกันว่า Wallet Interfaces ที่ถูกคัดลอกมานั้นสามารถกลายเป็นกับดักจับข้อมูล credential ได้อย่างไร แม้ว่าการโจมตีเหล่านั้นจะใช้วิธีการส่ง และการรวบรวมข้อมูลที่แตกต่างกันก็ตาม
Extensions ทุกรายการที่ประกาศว่าไม่มีการเก็บรวบรวมข้อมูลใด ๆ ซึ่งขัดแย้งกับโค้ดที่จัดการข้อมูล secrets อย่างชัดเจน โคลนของ Rabby ยังร้องขอสิทธิ์ในการเข้าถึงเบราว์เซอร์ในวงกว้างอีกด้วย
อย่างไรก็ตาม การวิเคราะห์แบบ Static ของ Socket ไม่พบความสามารถในการดักจับแบบฟอร์มอื่นแยกต่างหาก ดังนั้นข้อค้นพบที่ได้รับการยืนยันจึงยังคงเจาะจงไปที่การขโมยข้อมูล secrests ของ wallet มากกว่าการเก็บรวบรวมข้อมูลการท่องเว็บ
Rabby และ DeBank Domains ที่ถูกต้องที่หลงเหลืออยู่ในแพ็กเกจไม่ใช่ตัวบ่งชี้ถึงแคมเปญการโจมตีนี้ ผู้ใดก็ตามที่ได้กรอก phrase หรือ Private keys ใน Extensions ปลอมที่ใช้งานได้ ควรปฏิบัติต่อ wallet นั้นเสมือนว่าถูกบุกรุกไปแล้ว
Socket แนะนำให้ถอนการติดตั้ง Extensions ดังกล่าว, สร้าง wallet ใหม่บนอุปกรณ์ที่ clean, ย้ายสินทรัพย์ และเพิกถอนการอนุมัติ Token ที่เกี่ยวข้อง ทั้งนี้ การเปลี่ยนรหัสผ่านของ Extensions ไม่สามารถทำให้ Recovery Phrases หรือ Private keys ที่ถูกขโมยไปแล้วใช้งานไม่ได้
ผู้ดูแลระบบความปลอดภัยควรตรวจสอบรายการ Extensions โปรไฟล์เบราว์เซอร์, add-ons ที่มีการซิงค์ไว้ และบันทึกเครือข่าย โดยเทียบกับ Indicators ด้านล่าง
การค้นหาควรจับคู่กับ Destination hosts, รูปแบบของ request, Hash และ markers ของแคมเปญ โดยต้องไม่คัดลอก phrases ที่ถูกขโมยไปใส่ไว้ในการแจ้งเตือน หรือบันทึกของเคส
ช่องข้อมูลที่มี secrets ควรถูกเซ็นเซอร์ปิดบังไว้ ควรเก็บรักษาแพ็กเกจที่น่าสงสัยไว้เพื่อการตรวจสอบ แต่ห้ามรันมัลแวร์เหล่านี้บนคอมพิวเตอร์ทำงานปกติของนักวิเคราะห์โดยเด็ดขาด
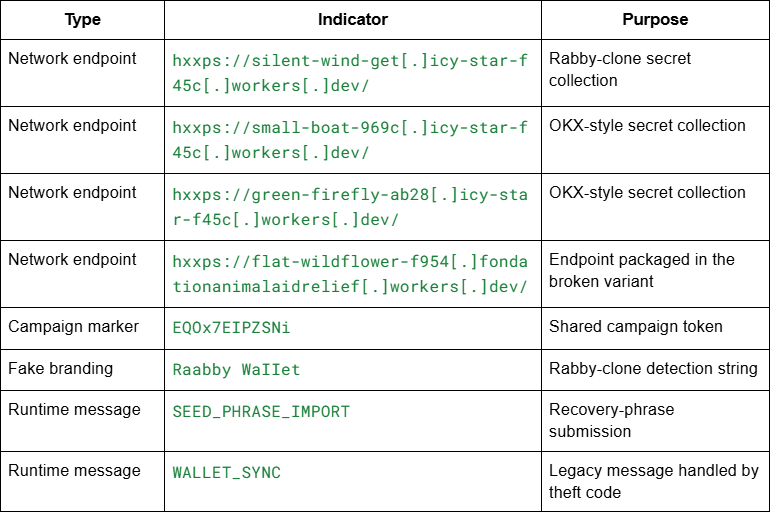
Indicators of compromise (IoCs):-
Network and Code Indicators
Shared File Hashes{}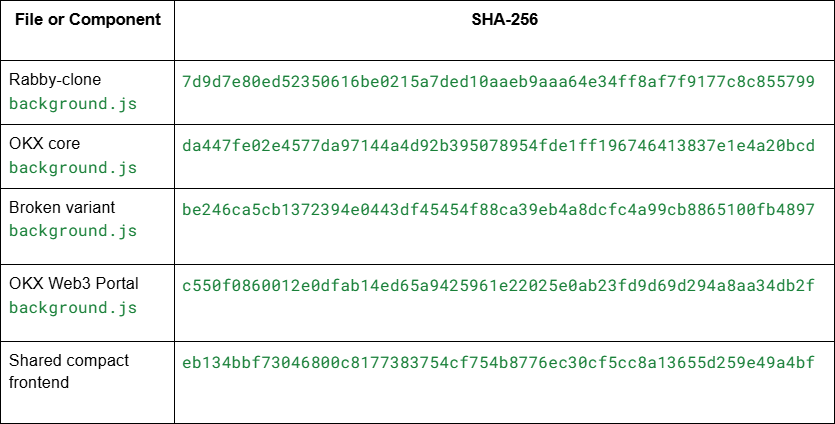
Extension IDs and Package Hashes{}
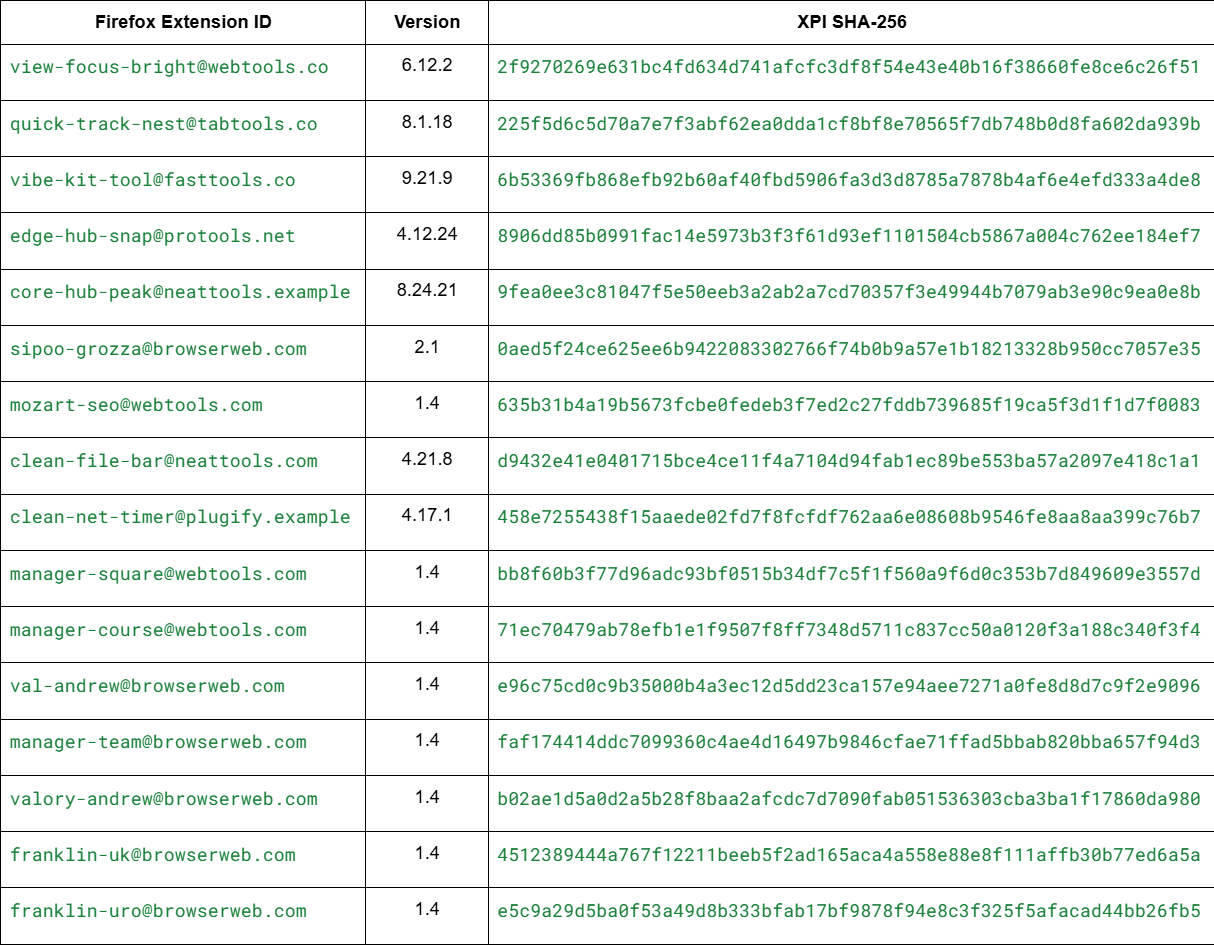
ที่มา : cybersecuritynews.com
You must be logged in to post a comment.