
IDC Frontier บริษัทผู้ให้บริการ Cloud และโครงสร้างพื้นฐานดิจิทัลรายใหญ่ของญี่ปุ่นเปิดเผยว่า IDCF Cloud ซึ่งเป็นบริการ Cloud ของบริษัท ตกเป็นเป้าหมายของการโจมตีด้วย Ransomware ส่งผลให้ Data Center Cluster ที่ให้บริการพื้นที่ทางตะวันออกของประเทศหยุดให้บริการ
บริษัทระบุว่า การโจมตีเริ่มขึ้นเมื่อวันที่ 7 ตุลาคม เวลา 03:40 น. ตามเวลาท้องถิ่น ส่งผลให้ต้องปิดระบบเครือข่าย และระบบต่าง ๆ เพื่อยับยั้งความเสียหาย
ประกาศของ IDCF Cloud ระบุว่า “จากการตรวจสอบพบว่า ปัญหาการให้บริการในพื้นที่ East Japan Region 1 เกิดจากการโจมตีด้วย Ransomware โดยบุคคลภายนอก ซึ่งในขณะนี้ทางบริษัทกำลังเร่งดำเนินการตรวจสอบเพื่อหาสาเหตุที่แท้จริง ตลอดจนประเมินขอบเขตของความเสียหายทั้งหมดที่เกิดขึ้น”
บริษัทเปิดเผยว่า การโจมตีครั้งนี้ส่งผลกระทบต่อบริษัท และองค์กรปกครองส่วนท้องถิ่นจำนวน 495 แห่งที่ใช้บริการ Cloud ดังกล่าว
แพลตฟอร์ม Infrastructure-as-a-Service (IaaS) ของ IDCF Cloud ดำเนินงานโดย IDC Frontier ซึ่งเป็นบริษัทในเครือของ SoftBank Group บริษัทโฮลดิ้งเพื่อการลงทุนข้ามชาติที่มีสำนักงานใหญ่ในกรุงโตเกียว ประเทศญี่ปุ่น
IDC Frontier ให้บริการเช่า Virtual Server, Storage และระบบเครือข่าย ซึ่งลูกค้าสามารถนำไปใช้ในการรันเว็บไซต์ แอปพลิเคชัน และระบบธุรกิจต่าง ๆ ภายใน Data Center ที่ตั้งอยู่ในญี่ปุ่น
หลังตรวจพบการโจมตี IDC Frontier ได้แยก และปิดระบบที่ได้รับผลกระทบในพื้นที่ East Japan Region 1 เพื่อป้องกันไม่ให้การ Compromise แพร่กระจายไปยังระบบอื่น
ขณะนี้บริษัทกำลังดำเนินการตรวจสอบ และปิดกั้นช่องทางที่ผู้โจมตีใช้บุกรุกระบบ พร้อมทั้งตรวจสอบความปลอดภัยของพื้นที่ให้บริการ Region อื่น ๆ
IDCF Cloud ได้ระงับการเข้าถึง Management Console ของลูกค้าในทุก Region เป็นการป้องกันไว้ล่วงหน้า ระหว่างที่บริษัทตรวจสอบความปลอดภัยของระบบ โดยจะเปิดให้เข้าถึงอีกครั้งหลังยืนยันแล้วว่าระบบมีความปลอดภัย
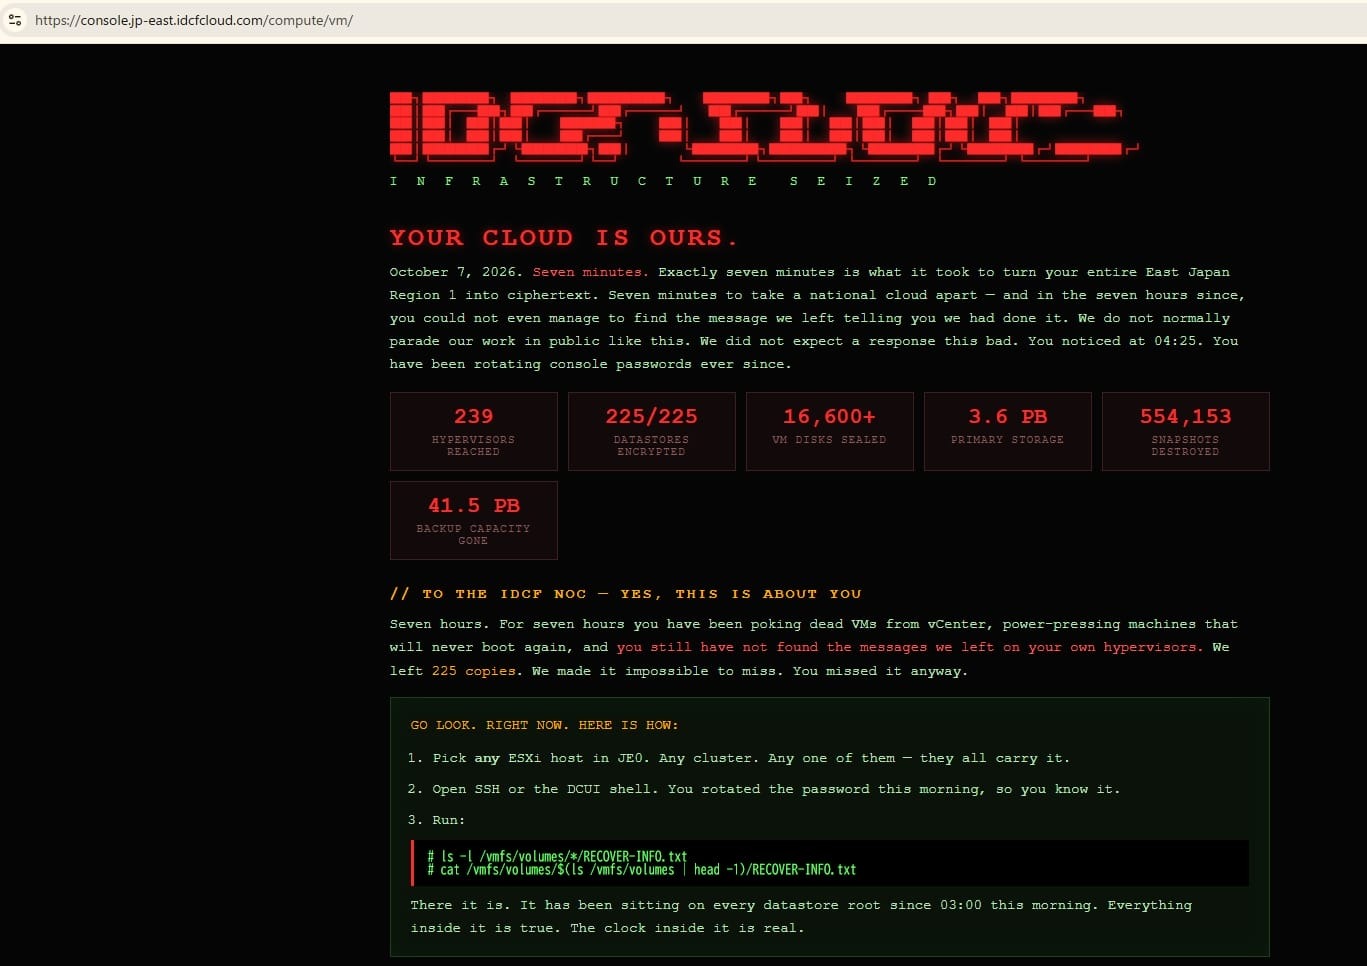
ภาพหน้าจอที่ลูกค้าบันทึกไว้ก่อนถูกระงับการเข้าถึง Console แสดงข้อความจาก Threat Actor ซึ่งอ้างว่าใช้เวลาเพียง 7 นาทีในการเจาะเข้าสู่โครงสร้างพื้นฐานของ IDCF Cloud ใน East Japan Region 1
Threat Actor รายดังกล่าวอ้างว่า ได้เข้ารหัสฐานข้อมูลจำนวน 225 ฐานข้อมูล ซึ่งมีข้อมูลรวม 3.6 PB เข้าถึง Hypervisor จำนวน 239 เครื่อง ล็อก VM Disk จำนวน 16,000 รายการ และลบ Snapshot จำนวน 554,153 รายการ
Nissui ตกเป็นเป้าหมายด้วยเช่นกัน
Nissui Corporation บริษัทญี่ปุ่นผู้ดำเนินธุรกิจผลิตภัณฑ์อาหารทะเลประกาศเมื่อวานนี้ว่า Nissui Logistics ซึ่งเป็นบริษัทย่อยด้านโลจิสติกส์ ประสบปัญหาระบบหยุดให้บริการ โดยสงสัยว่าเกิดจากการเข้าถึง Data Center ของ third-party ที่บริษัทใช้บริการโดยไม่ได้รับอนุญาต
ส่งผลให้การจัดส่ง และรับสินค้าไม่สามารถดำเนินการได้ ขณะที่บริษัทกำลังตรวจสอบว่ามีข้อมูลส่วนบุคคล หรือข้อมูลลูกค้ารั่วไหลออกไปหรือไม่
Nissui เป็นกลุ่มธุรกิจอาหารทะเล และอาหารของญี่ปุ่น มีพนักงานประมาณ 11,500 คน และมี Supply Chain ระหว่างประเทศครอบคลุมตั้งแต่การประมง การเพาะเลี้ยงสัตว์น้ำ การแปรรูป ไปจนถึงการจำหน่ายสินค้า
ขณะนี้ยังไม่มีความชัดเจนว่าเหตุระบบหยุดให้บริการของ Nissui มีความเชื่อมโยงกับการโจมตี IDCF Cloud หรือไม่
Yutaka Sejiyama นักวิจัยจาก Macnica ระบุว่า ในช่วงที่ผ่านมา บริษัทขนาดใหญ่หลายแห่งของญี่ปุ่นตกเป็นเป้าหมายของการโจมตีทางไซเบอร์
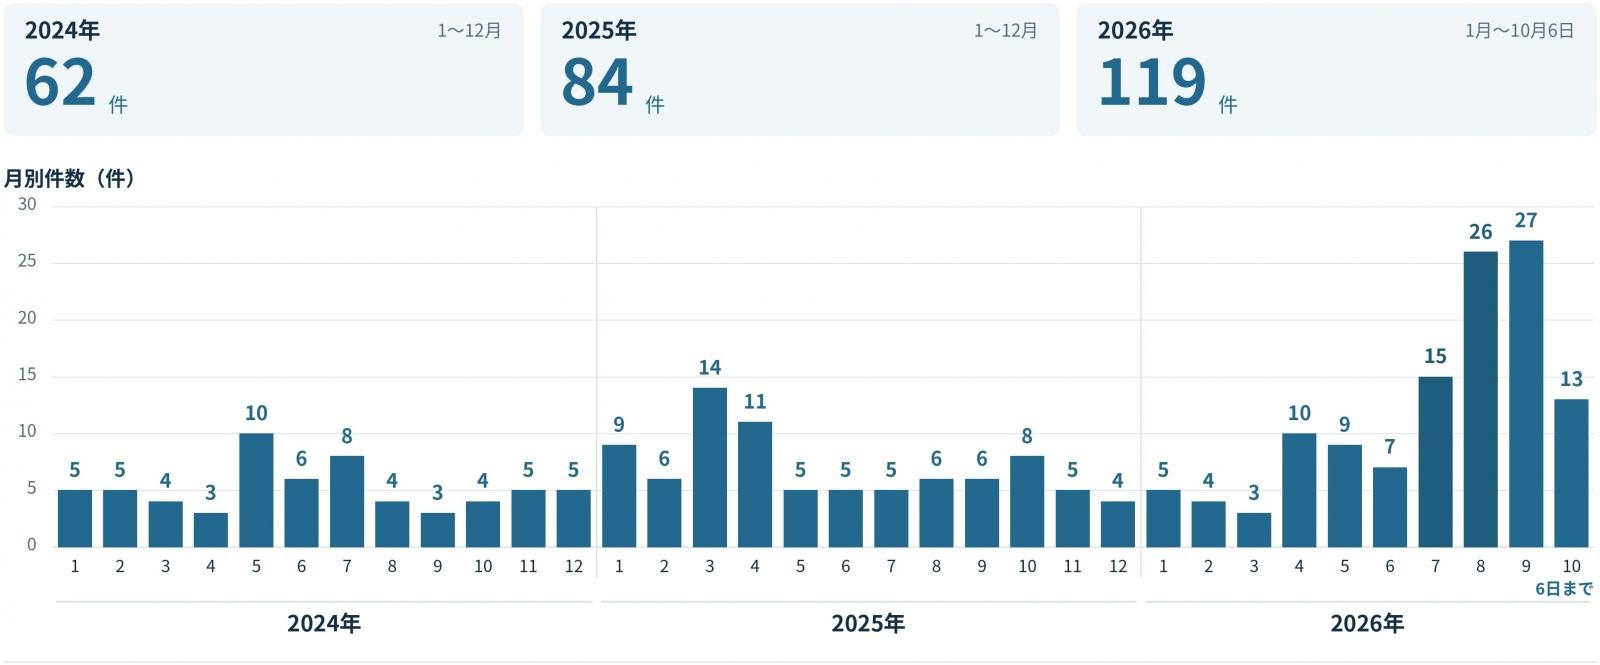
ตั้งแต่ต้นปี Macnica บันทึกเหตุการณ์ด้าน Cybersecurity จำนวน 119 เหตุการณ์ที่เกี่ยวข้องกับการขโมยข้อมูลส่วนบุคคล หรือการเปิดเผยข้อมูล โดย 83 เหตุการณ์เกิดขึ้นระหว่างวันที่ 1 กรกฎาคมถึง 6 ตุลาคม
เมื่อเปรียบเทียบกัน บริษัทด้านความปลอดภัยแห่งนี้บันทึกเหตุการณ์ตามเกณฑ์เดียวกันได้ 84 เหตุการณ์ตลอดปี 2025 และเพียง 62 เหตุการณ์ตลอดปี 2024
การวิเคราะห์เหตุการณ์เหล่านี้พบว่า ผู้โจมตีกำลังตรวจสอบเว็บไซต์ และ API เพื่อค้นหาช่องโหว่ด้าน Access Control การตั้งค่า Configuration และ Authentication รวมถึงใช้ประโยชน์จากช่องโหว่ที่มีการเปิดเผยข้อมูลแล้ว หรือที่เรียกว่า Known Vulnerabilities (N-day Vulnerabilities)
Sejiyama ให้สัมภาษณ์กับ BleepingComputer ว่า ในอดีต การค้นหาช่องโหว่ที่เฉพาะเจาะจงของเว็บไซต์แต่ละแห่งจำเป็นต้องใช้เวลา และความพยายามอย่างมาก ทำให้เป้าหมายขนาดเล็กไม่น่าดึงดูดสำหรับผู้โจมตีมากนัก
อย่างไรก็ตาม การเพิ่มขึ้นของเครื่องมือ AI ที่มีประสิทธิภาพ และมีต้นทุนต่ำ อาจเป็นปัจจัยที่ทำให้สถานการณ์เปลี่ยนแปลงไป โดยเอื้อให้ผู้โจมตีสามารถสำรวจช่องโหว่ด้านความปลอดภัยได้อย่างกว้างขวาง และลงลึกในรายละเอียดมากขึ้น
ที่มา : Bleepingcomputer
You must be logged in to post a comment.