
Google ปล่อยแพตซ์อัปเดตความปลอดภัยสำหรับ Chrome Stable เพื่อแก้ไขช่องโหว่จำนวน 10 รายการ บนระบบปฏิบัติการ Windows, Mac และ Linux รวมถึงช่องโหว่ Memory Corruption ระดับ High ใน DOM ที่รายงานโดย Xinyang Ge จาก Anthropic ด้วยความช่วยเหลือจาก Claude AI
การอัปเดตครั้งนี้ครอบคลุมช่องโหว่ระดับ Critical จำนวน 1 รายการ ระดับ High จำนวน 6 รายการ และระดับ Medium จำนวน 3 รายการ โดย Google ประกาศการอัปเดตเมื่อวันที่ 15 ตุลาคม 2026
Google กำลังทยอยปล่อย Chrome เวอร์ชัน 155.0.8059.84/.85 สำหรับ Windows และ Mac และเวอร์ชัน 155.0.8059.84 สำหรับ Linux โดยจะทยอยเผยแพร่ในช่วงหลายวัน และหลายสัปดาห์ข้างหน้า ผู้ใช้ควรติดตั้งอัปเดตเมื่อพร้อมใช้งาน และตรวจสอบผ่านหน้า About Google Chrome เพื่อให้เบราว์เซอร์ตรวจหาอัปเดตใหม่
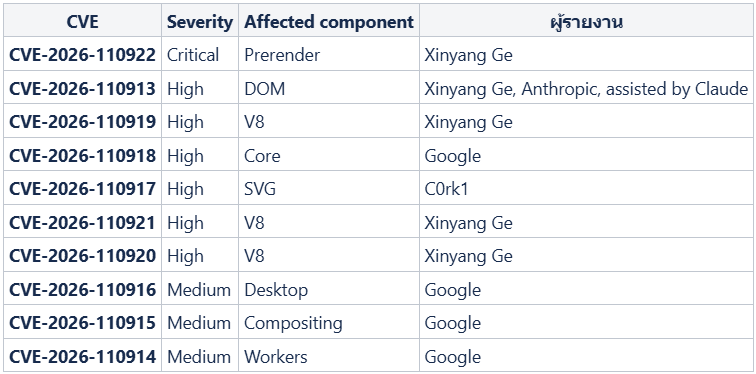
ช่องโหว่ที่ร้ายแรงที่สุดคือ CVE-2026-110922 ซึ่งเป็นช่องโหว่ Use-After-Free ระดับ Critical ในฟีเจอร์ Prerender ของ Chrome โดย Google ระบุว่า Xinyang Ge เป็นผู้รายงานช่องโหว่นี้เมื่อวันที่ 2 ตุลาคม
ช่องโหว่ Use-After-Free เกิดขึ้นเมื่อซอฟต์แวร์พยายามเข้าถึงหน่วยความจำที่ถูกคืนพื้นที่ไปแล้ว โดยข้อผิดพลาดประเภทนี้อาจทำให้โปรแกรมหยุดทำงาน หรือเกิด Memory Corruption ได้ ขึ้นอยู่กับวิธีที่ผู้โจมตีสามารถเข้าถึงช่องโหว่ดังกล่าว
ขณะนี้ Google ยังไม่ได้เผยแพร่รายละเอียดทางเทคนิคเพิ่มเติม และยังไม่ได้ระบุว่าช่องโหว่นี้ถูกนำไปใช้โจมตีแล้วหรือไม่
อีกหนึ่งช่องโหว่สำคัญคือ CVE-2026-110913 ซึ่งเป็นช่องโหว่ Memory Corruption ระดับ High ใน DOM ของ Chrome โดย DOM เป็นระบบภายในเบราว์เซอร์ที่ใช้แสดง และจัดการโครงสร้างของหน้าเว็บ
Google แก้ไขช่องโหว่ 10 รายการใน Chrome
Xinyang Ge รายงานช่องโหว่ CVE-2026-110913 เมื่อวันที่ 29 กันยายน โดยได้รับความช่วยเหลือจาก Claude
อย่างไรก็ตาม บันทึกการเผยแพร่อัปเดตของ Google ไม่ได้อธิบายว่าช่องโหว่นี้ถูกค้นพบด้วยวิธีใด หรือ Claude เป็นผู้ตรวจพบช่องโหว่โดยตรง หรือเพียงช่วยในการวิเคราะห์ รวมถึงไม่ได้เปิดเผยขั้นตอนที่เกี่ยวข้อง
ถึงกระนั้น Google ได้ระบุถึงความช่วยเหลือจาก AI อย่างชัดเจนในข้อมูลการให้เครดิตผู้รายงานช่องโหว่
ช่องโหว่ระดับ High รายการอื่นที่ได้รับการแก้ไขส่งผลกระทบต่อ V8 ซึ่งเป็น JavaScript Engine ของ Chrome รวมถึงส่วนประกอบ Core และ SVG
ช่องโหว่เหล่านี้ประกอบด้วย Use-After-Free อีก 2 รายการใน V8 ได้แก่ CVE-2026-110919 และ CVE-2026-110921 รวมถึงช่องโหว่ Memory Corruption ได้แก่ CVE-2026-110918, CVE-2026-110917 และ CVE-2026-110920
รายงานช่องโหว่เหล่านี้มาจาก Xinyang Ge, Google และนักวิจัยที่ใช้ชื่อว่า C0rk1
สำหรับช่องโหว่ระดับ Medium จำนวน 3 รายการ ประกอบด้วยปัญหาการตรวจสอบข้อมูลอินพุตที่ไม่เหมาะสมในส่วนประกอบ Desktop ช่องโหว่ Use-After-Free ใน Compositing และช่องโหว่ Memory Corruption ใน Workers
Google ให้เครดิตนักวิจัยภายในบริษัทว่าเป็นผู้รายงานช่องโหว่ทั้งสามรายการ
เมื่อพิจารณารายการทั้งหมด จะเห็นได้ว่าการอัปเดตครั้งนี้แก้ไขปัญหาที่กระจายอยู่ในหลายส่วนประกอบของเบราว์เซอร์ ไม่ได้จำกัดอยู่เพียงฟีเจอร์ หรือระบบย่อยใดระบบหนึ่ง
Google ระบุว่า รายละเอียดของช่องโหว่อาจยังถูกจำกัดการเข้าถึงไว้จนกว่าผู้ใช้ส่วนใหญ่จะติดตั้งอัปเดตเรียบร้อยแล้ว ซึ่งอาจทำให้นักวิจัยและผู้ใช้ได้รับข้อมูลเกี่ยวกับช่องโหว่เหล่านี้อย่างจำกัดระหว่างที่กำลังทยอยเผยแพร่อัปเดต
รายละเอียด Vulnerability ทั้ง 10 รายการ
Google ยังระบุว่า บริษัทใช้เครื่องมือต่าง ๆ เช่น AddressSanitizer, MemorySanitizer, libFuzzer และ AFL เพื่อค้นหาช่องโหว่ด้านความปลอดภัยระหว่างกระบวนการพัฒนาซอฟต์แวร์
เนื่องจากอัปเดตของ Chrome ถูกทยอยเผยแพร่ ผู้ใช้จึงอาจไม่ได้รับเวอร์ชันใหม่พร้อมกันทั้งหมด โดยสามารถเข้าไปที่หน้า About Google Chrome เพื่อตรวจสอบอัปเดต และรีสตาร์ตเบราว์เซอร์หากมีข้อความแจ้ง เพื่อให้การติดตั้งเสร็จสมบูรณ์
สำหรับองค์กร ควรดำเนินการตามกระบวนการอัปเดตเบราว์เซอร์ที่ใช้อยู่ตามปกติ พร้อมตรวจสอบให้แน่ใจว่าอุปกรณ์ที่อยู่ภายใต้การจัดการได้รับการอัปเดตเป็นเวอร์ชันที่แก้ไขช่องโหว่แล้ว
การอัปเดตครั้งนี้เกิดขึ้นหลังจากมีรายงานด้านความปลอดภัยของ Chrome หลายรายการในช่วงที่ผ่านมา รวมถึงรายงานก่อนหน้านี้ของ Google เกี่ยวกับการอัปเดตแก้ไข Vulnerability ของ Chrome ครั้งใหญ่ และรายงานเกี่ยวกับช่องโหว่หลายรายการในเบราว์เซอร์
ทั้งนี้ ประกาศของ Google สำหรับ Stable Channel และหน้า Chrome Security เป็นแหล่งข้อมูลหลักเกี่ยวกับการเผยแพร่อัปเดตครั้งนี้
ที่มา: Cybersecuritynews
You must be logged in to post a comment.