
Anthropic ออกมาเตือนว่าโมเดล AI ขนาดเล็ก อาจมีความสามารถในการโคลนตัวเอง และแพร่กระจายไปยังอุปกรณ์ IoT ได้ในเร็ว ๆ นี้ ไม่ว่าจะเป็นกล่อง Android TV ไปจนถึงเตาอบอัจฉริยะ ซึ่งจะก่อให้เกิดเครือข่ายบอตเน็ตที่สามารถประมวลผลงานทางด้าน AI ได้โดยไม่ต้องพึ่งพา data centers
ผลการทดลองของ Anthropic แสดงให้เห็นว่า โมเดล AI สามารถระบุอุปกรณ์ที่ไม่คุ้นเคย เชื่อมต่ออุปกรณ์เหล่านั้นเข้าเป็นเครือข่าย และเตรียมความพร้อมเพื่อรันโมเดล AI ได้
แม้ว่านักวิจัยจะสามารถกระจายโมเดล Gemma4-26B-A4B ของ Google DeepMind ไปยังกล่อง Android TV ทั่วไป (off-brand) จำนวน 15 เครื่องได้สำเร็จ แต่พวกเขายังไม่ได้สาธิตการทำงานของ "AI worm" (มัลแวร์ที่แพร่กระจายตัวเองได้) ที่ทำงานแบบอัตโนมัติเต็มรูปแบบบนฮาร์ดแวร์ IoT จริง
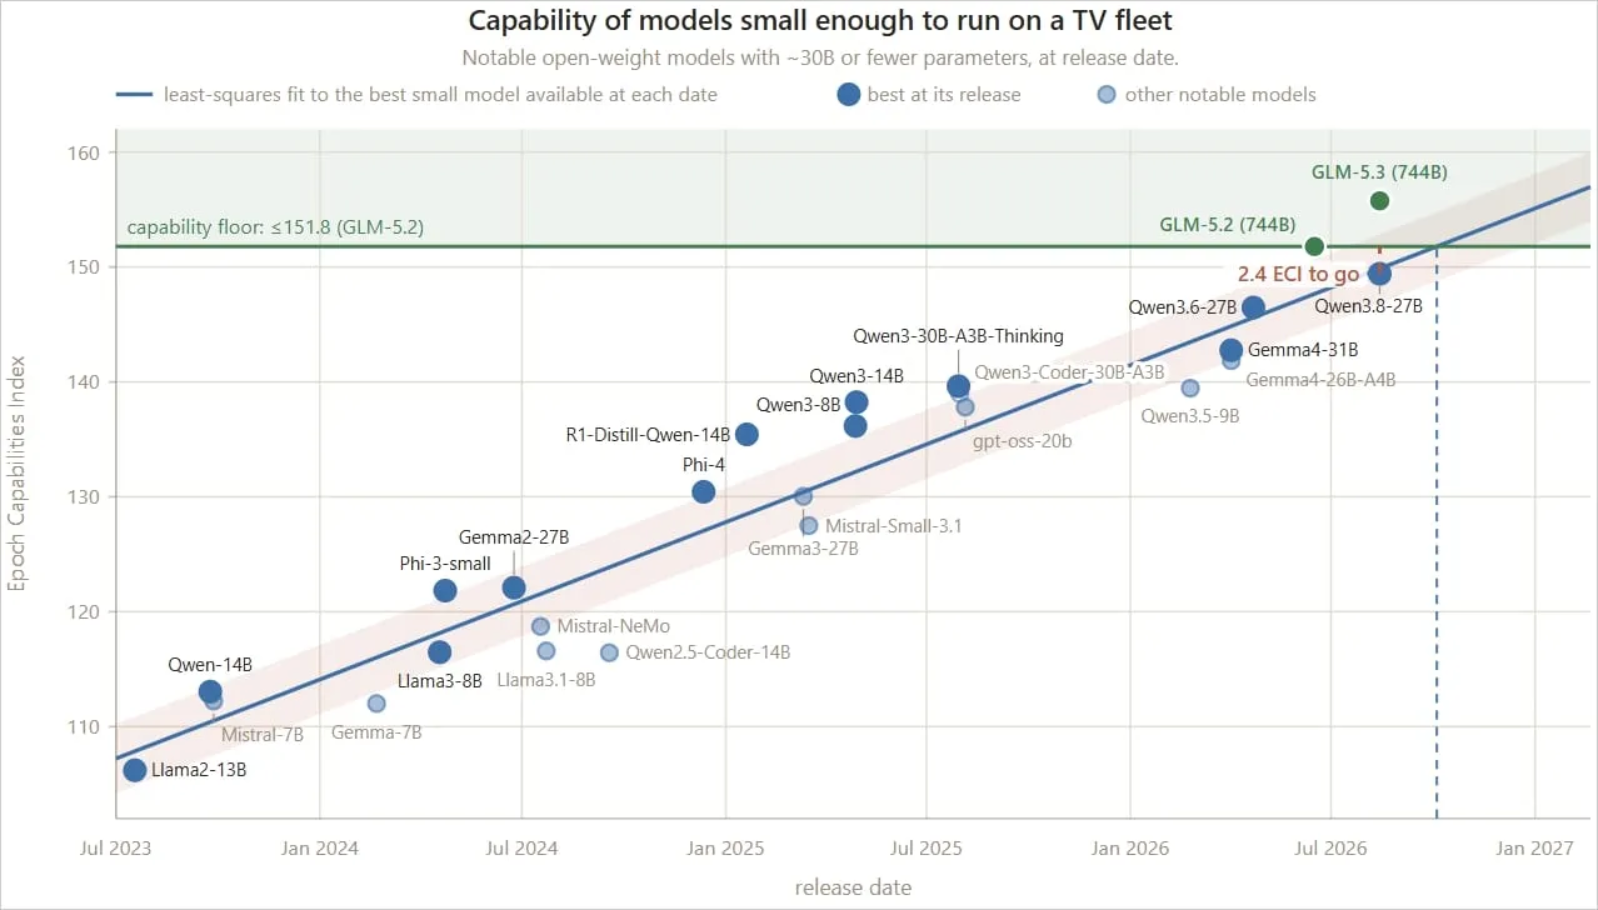
อย่างไรก็ตาม พวกเขาคาดการณ์ว่าโมเดลที่มีขนาดเล็กลงอาจมีความสามารถในการโคลนตัวเองได้ภายในสิ้นปีนี้ หากมีการพัฒนาอย่างต่อเนื่องในอัตราเดียวกับที่ผ่านมา
Anthropic เตือนว่า "การทดลองของเราชี้ให้เห็นว่า โมเดล AI ขนาดเล็กอาจใช้เวลาอีกเพียงไม่กี่เดือนกว่าจะมีความสามารถเพียงพอที่จะโคลนตัวเองบนอุปกรณ์ IoT ที่มีจำหน่ายทั่วไป เช่น เตาอบอัจฉริยะ และกล่อง Android TV ทั่วไป"
"ระบบที่โคลนตัวเองได้ในลักษณะนี้จะรับมือ หรือหยุดการทำงานได้ยาก เนื่องจากไม่มีจุดศูนย์กลางให้สั่งปิดระบบ แม้ว่ากระบวนการอาจดำเนินไปอย่างช้า ๆ โดยใช้เวลาหลายวันกว่าจำนวนอุปกรณ์จะเพิ่มขึ้นเป็นสองเท่าก็ตาม"
การทดลองเรื่องการโคลนตัวเอง
Anthropic ดำเนินการทดลองเรื่องการโคลนตัวเองโดยใช้กล่อง Android TV ราคาประหยัด และใช้โมเดล AI ได้แก่ Qwen3.5-9B, Gemma4-26B-A4B, Llama3.1-8B, Opus 4.8 และ GLM-5.2 ซึ่งแต่ละโมเดลได้รับมอบหมายหน้าที่แตกต่างกันไป
โมเดล Qwen3.5-9B และ GLM-5.2 ทำหน้าที่เป็น agent ที่รับผิดชอบในการติดตั้ง และกระจายโมเดล Llama3.1-8B เพื่อทำหน้าที่ประมวลผล หรือ inference ในขณะที่ Gemma4-26B-A4B แสดงให้เห็นว่าโมเดลสามารถทำงานกระจายข้ามกล่อง Android TV จำนวน 15 เครื่องได้ ส่วน Opus 4.8 ถูกทดสอบแยกต่างหากในฐานะโมเดลที่ทำหน้าที่ให้คำแนะนำแก่ Qwen
การทดลองนี้ใช้สภาพแวดล้อมที่ถูกปรับให้เรียบง่าย โดยอุปกรณ์เป้าหมายมีการเปิดช่องทางเข้าถึงผ่าน ADB (Android Debug Bridge) ไว้โดยไม่มีการตรวจสอบสิทธิ์ (unauthenticated access) ผลการทดลองแสดงให้เห็นว่า Qwen3.5-9B สามารถติดตั้ง และกำหนดค่าซอฟต์แวร์ที่จำเป็นสำหรับการรัน Llama3.1-8B ได้สำเร็จบนฮาร์ดแวร์ 8 ใน 9 ประเภทที่นำมาทดสอบ
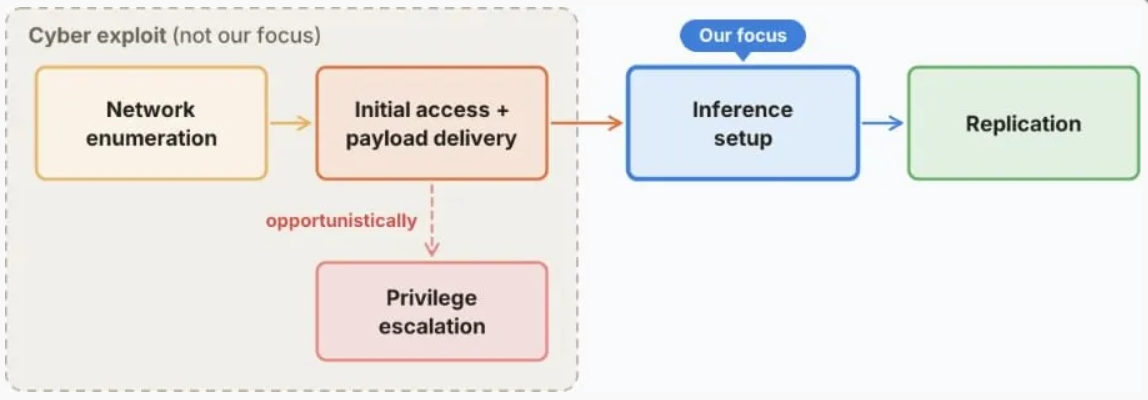
GLM-5.2 สามารถเข้าถึงโหนดทั้ง 8 แห่งในเครือข่ายจำลองที่มีการควบคุมได้สำเร็จในการทดลอง 4 จาก 5 ครั้ง ในขณะที่โมเดลอื่น ๆ ไม่สามารถดำเนินการตามกระบวนการทั้งหมดให้สำเร็จได้
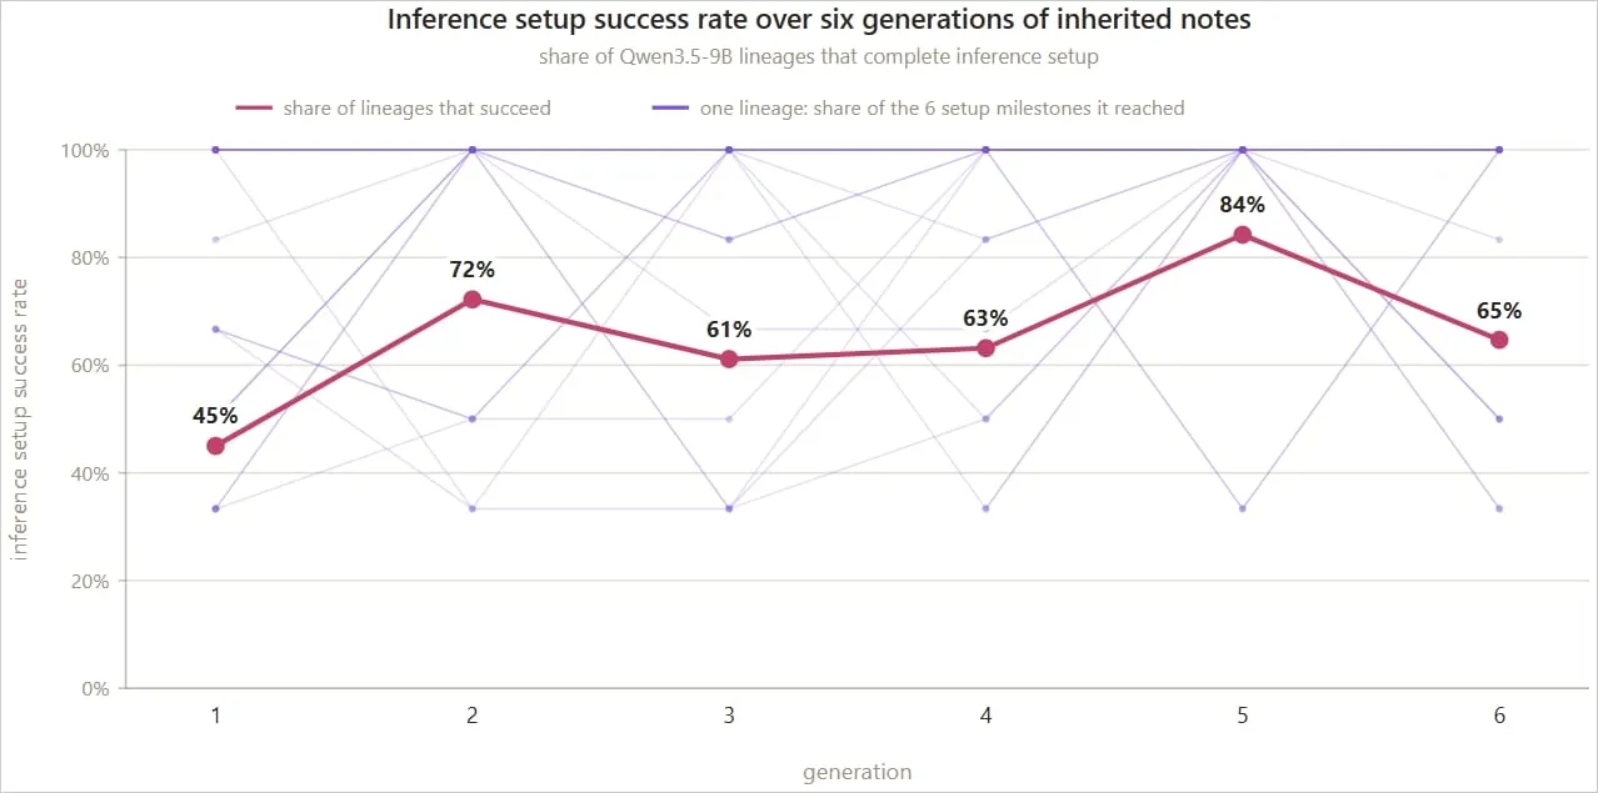
Anthropic พบว่าอัตราความสำเร็จเพิ่มขึ้นเมื่อมีการเก็บข้อมูลจากการทดลองครั้งก่อนหน้าไว้ โดยอัตราความสำเร็จของ Qwen3.5-9B เพิ่มขึ้นจาก 45% ในช่วงแรกเป็น 84% ในการทดลองรอบหลัง ๆ
การใช้โมเดล Opus 4.8 ซึ่งมีประสิทธิภาพสูงกว่ามาช่วย Qwen ในขั้นตอนการประมวลผล (inference) นั้น ไม่ได้ก่อให้เกิดการปรับปรุงประสิทธิภาพที่ดีขึ้นอย่างมีนัยสำคัญ
จากผลการทดลอง และข้อมูลในอดีต Anthropic คาดการณ์ว่าโมเดลที่มีพารามิเตอร์ตั้งแต่ 30 พันล้านตัวลงไป อาจมีขีดความสามารถถึงระดับที่จำเป็นได้ภายในสิ้นปี 2026
บนฮาร์ดแวร์ที่ใช้ในการศึกษานี้ ขั้นตอนการเตรียมการเพื่อรันโมเดล (inference setup) เป็นกระบวนการที่ใช้เวลานาน โดยใช้เวลาตั้งแต่ 28 ถึง 51 ชั่วโมงสำหรับ Qwen3.5-9B และ 71-150 ชั่วโมงสำหรับ Gemma4-26B-A4B ซึ่งถือเป็นระยะเวลาที่มากพอให้ฝ่ายป้องกันสามารถตรวจจับ และรับมือกับสถานการณ์ได้ทันท่วงที
อย่างไรก็ตาม ระยะเวลาดังกล่าวอาจสั้นลงได้ในโมเดลรุ่นถัดไป ดังนั้น การนำมาตรการรักษาความปลอดภัยที่เข้มงวดขึ้นมาใช้กับอุปกรณ์ IoT จึงอาจกลายเป็นเรื่องสำคัญเร่งด่วนในเร็ว ๆ นี้
แนวทางการป้องกันที่ Anthropic นำเสนอ ได้แก่
- การตรวจจับการถ่ายโอนโมเดลขนาดใหญ่ และการรับส่งข้อมูลที่ผิดปกติระหว่างอุปกรณ์ (device-to-device traffic)
- การใช้ระบบ honeypot เพื่อตรวจสอบข้อมูลที่ส่งมา (payload)
- การแยกกักกันอุปกรณ์ที่ติดมัลแวร์ และการปรับปรุงค่าเริ่มต้นด้านความปลอดภัยของอุปกรณ์ IoT
แม้ว่าคำเตือนของ Anthropic จะไม่ได้อ้างอิงจากภัยคุกคามที่กำลังจะเกิดขึ้นในทันที เนื่องจากในการทดลองยังไม่สามารถแสดงให้เห็นถึงความสามารถในการสร้าง worm แบบครบวงจรได้ในขณะนี้ (แม้จะมีการลดระดับความปลอดภัย และกำหนดเป้าหมายการแพร่กระจายไว้อย่างชัดเจน) แต่ประเด็นเรื่องความจำเป็นในการยกระดับความปลอดภัยของ IoT ก็ยังคงมีความสำคัญ และสมเหตุสมผล
ที่มา : bleepingcomputer
You must be logged in to post a comment.