แคมเปญมัลแวร์ที่กำลังแพร่ระบาดอยู่ในขณะนี้ใช้ Repository บน GitHub ที่ผ่านการปรับแต่ง SEO เพื่อสวมรอยเป็นบริษัทซอฟต์แวร์ชื่อดังในการปล่อยมัลแวร์ขโมยข้อมูลที่ไม่เคยมีรายงานมาก่อนชื่อว่า Rapuncel
LastPass และ Delphos Labs ได้ค้นพบแคมเปญดังกล่าวโดยรายงานว่า ผู้โจมตีได้สวมรอยเป็นแบรนด์ชื่อดังของระบบ Password Manager รวมถึงบริษัทอื่น ๆ อีกอย่างน้อย 39 แห่ง
นอกเหนือจากมัลแวร์ Rapuncel แล้ว Repository ปลอมเหล่านี้ยังใช้ Kernel Driver ที่มี Digital Signature รับรองจาก Microsoft ซึ่งสามารถปิดการทำงานของโปรแกรม Antivirus และระบบ EDR ได้ถึง 145 รายการ
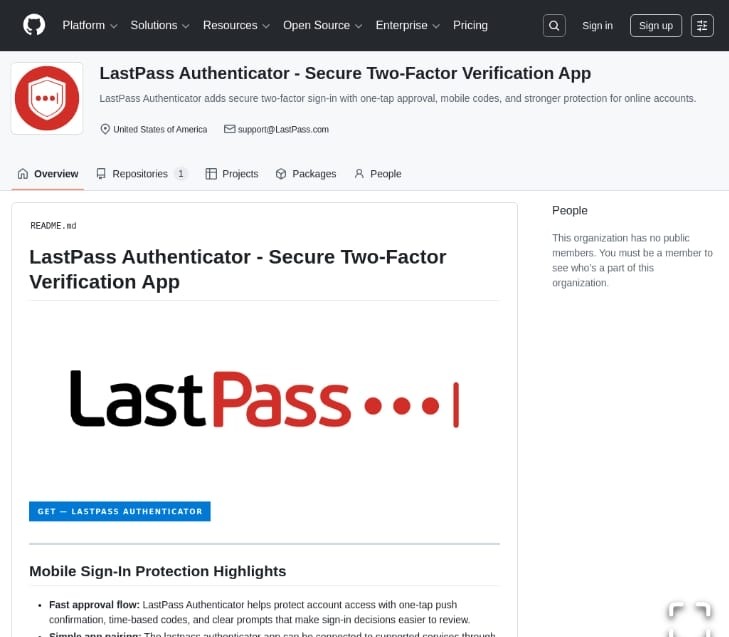
Attack chain เริ่มต้นขึ้นเมื่อเหยื่อค้นหา LastPass Authenticator หรือซอฟต์แวร์ยอดนิยมอื่น ๆ ผ่าน Search Engine แล้วคลิกลิงก์ที่นำไปสู่ GitHub Repository ปลอม
เมื่อเหยื่อคลิกปุ่มดาวน์โหลด ระบบจะทำการ Redirection หลายครั้งก่อนที่จะไปถึงเซิร์ฟเวอร์สำหรับ Payload-delivery ซึ่งเหยื่อจะได้รับไฟล์ ZIP ที่มีขนาดไฟล์ที่ใหญ่ถึง 148MB เพื่อหลบเลี่ยงระบบสแกนด้านความปลอดภัย
โปรแกรม Installer ที่ซ่อนอยู่ภายในไฟล์ ZIP นั้น แท้จริงแล้วคือสำเนาของโปรแกรม Microsoft Visual Studio CoreCLR Debugger ('vsdbg.exe') ที่ถูกต้อง ซึ่งถูกนำมาเปลี่ยนชื่อ และตั้งค่าใหม่ เพื่อใช้เทคนิค Sideload ในการรันไฟล์ DLL ที่เป็นอันตราย (vsdbg.dll) จากนั้นโปรแกรมติดตั้งดังกล่าวจะทำการปล่อยมัลแวร์ Rapuncel ออกมา พร้อมกับ Kernel Driver ชื่อ Alinubx.sys ซึ่งทำหน้าที่บังคับปิดการทำงานของซอฟต์แวร์ Antivirus ในระบบ
Kernel Driver ดังกล่าวถูกซ่อนตัวให้เป็น Component ของ NVIDIA ภายใต้ชื่อ 'nvfsflt64.sys' และ Register ตัวเองเป็น Service ที่ชื่อ NvFsFilter
นักวิจัยระบุว่า Driver ตัวนี้ทำหน้าที่เป็นตัว EDR killer โดยมี Hardcode รายชื่อโปรเซสของโปรแกรม Antivirus และระบบ EDR จำนวน 145 รายการที่มัลแวร์ต้องการจะบังคับปิดการทำงาน (Terminate)
LastPass อธิบายว่า "Driver จะเรียกใช้งานฟังก์ชัน ObOpenObjectByPointer โดยตั้งค่า AccessMode=KernelMode ซึ่งช่วยให้สามารถ Bypass ขั้นตอนการตรวจสอบสิทธิ์ SeAccessCheck ของ User-mode แบบปกติในจังหวะที่เปิด Handle ได้"
"มันจะ Request ให้ Kernel เปิดโปรเซสดังกล่าวในฐานะโค้ดระดับ Kernel จากนั้นจึงสั่ง Kill โปรเซสนั้นทิ้ง นี่คือเหตุผลที่มันสามารถผ่านระบบป้องกัน Protected Process Light (PPL) ซึ่งเป็นกลไกการป้องกันที่ผลิตภัณฑ์ด้านความปลอดภัยหลายค่ายใช้เพื่อไม่ให้ถูกปิดการทำงานโดยผู้ดูแลระบบได้"
ปัจจุบัน Driver นี้ยังไม่ได้ถูกบรรจุอยู่ใน Blocklist สำหรับ Driver ที่มีช่องโหว่ของ Microsoft และ Driver ที่ถูกใช้ในแคมเปญโจมตีนี้ยังได้รับการรับรอง Digital Signature ผ่านเครือข่าย Windows Hardware Compatibility Publisher ของ Microsoft อีกด้วย
นอกจากนี้ นักวิจัยยังตั้งข้อสังเกตว่า Alinubx.sys ยังมีความสามารถอื่น ๆ ซ่อนอยู่อีก เช่น การซ่อนไฟล์และ Registry, การแทรกโค้ด (DLL Injection), การดักจับการทำงานของ Driver และโปรเซส, การควบคุม Traffic ข้อมูล และการเปลี่ยนทิศทางพอร์ต (Port redirection) แต่ความสามารถเหล่านี้ดูเหมือนจะยังไม่ได้ถูกเปิดใช้งานในแคมเปญนี้
มัลแวร์ขโมยข้อมูล Rapuncel
ทันทีที่ซอฟต์แวร์ด้านความปลอดภัยบนอุปกรณ์ถูกปิดการทำงาน มัลแวร์ขโมยข้อมูล Rapuncel จะเริ่มดำเนินการขโมยข้อมูลจากอุปกรณ์ที่ติดมัลแวร์
มัลแวร์ตัวนี้จะทำการรวบรวมข้อมูลดังต่อไปนี้
- ข้อมูล Credentials ที่ถูกบันทึกไว้ในเว็บเบราว์เซอร์จำนวน 25 รายการ
- ข้อมูลจาก Cryptocurrency wallet จำนวน 30 รายการ
- ข้อมูล Session credentials ของแอปพลิเคชัน Discord, Steam และ Telegram
- ข้อมูลที่ถูกเก็บไว้ใน Windows Credential Manager
- ไฟล์เอกสารที่มีชื่อประกอบด้วยคำว่า "password", "seed", "wallet" หรือ "recovery"
- Screenshot จากทุกจอภาพที่เชื่อมต่อกับอุปกรณ์
- ข้อมูลรายละเอียดของระบบ
เพื่อ Bypass ระบบป้องกันด้วยการเข้ารหัสแบบ App-bound encryption ของ Google ซึ่งมีอยู่ในเบราว์เซอร์ Chrome, Edge และอื่นๆ ที่เกี่ยวข้อง Rapuncel จะทำการ Inject ไฟล์ Helper DLL เข้าไปในแอปพลิเคชัน และเรียกใช้งาน Elevation Service ของตัวเอง
ข้อมูลที่ถูกขโมยมาจะถูก Compressed และอัปโหลดไปยังเซิร์ฟเวอร์ปลายทางภายนอกที่ IP : 2.26.126[.]50 โดยใช้ Request ในรูปแบบ HTTP ที่ส่งผ่านโปรโตคอล TCP แบบ Raw
Rapuncel สามารถฝังตัวอยู่ในระบบได้อย่างถาวรแม้จะมีการรีบูตเครื่องโดยอาศัย Windows Service ดังนั้นเครื่องมือรักษาความปลอดภัยใด ๆ ที่กลับมาทำงานใหม่จะถูกบังคับปิดอีกครั้งก่อนที่มัลแวร์ขโมยข้อมูลตัวนี้จะเริ่มทำงาน
LastPass และ Delphos Labs ประเมินด้วยความมั่นใจในระดับปานกลางว่า Rapuncel น่าจะเป็นมัลแวร์สายพันธุ์ย่อยของ BoryptGrab นอกจากนี้ยังพบว่า Loader ของมันถูกสร้างขึ้นด้วยเครื่องมือ Crypter ที่ชื่อ Cruciferra PUROSANGUE
ขอแนะนำให้ผู้ใช้ดาวน์โหลดซอฟต์แวร์จากเว็บไซต์ทางการเท่านั้น, หลีกเลี่ยง Repository บน GitHub ที่ดูน่าสงสัย รวมทั้ง Skip หรือ Block ผลการค้นหาที่เป็นโฆษณาบน Google Search
ที่มา : Bleepingcomputer
You must be logged in to post a comment.