
ช่องโหว่ระดับ Critical ในระบบ Security Management และ Log Servers ของ Check Point อาจทำให้ผู้โจมตีที่ไม่มี credentials สำหรับเข้าสู่ระบบ สามารถรันโค้ดด้วยสิทธิ์ root บนเซิร์ฟเวอร์ดังกล่าวผ่านเครือข่ายได้
Security Management Server คือระบบที่ใช้ควบคุม firewall policy และการเข้าถึงของผู้ดูแลระบบ โดย Check Point ได้ออกแพตช์แก้ไขผ่านช่องทางอัปเดต LivePatch และระบุว่ายังไม่มีหลักฐานว่าช่องโหว่นี้ถูกนำไปใช้ในการโจมตีแล้ว
Check Point เปิดเผยกับ The Hacker News ว่า เส้นทางที่มีช่องโหว่นั้นทำงานผ่านการตั้งค่า Trusted Clients เท่านั้น ซึ่งเป็นการควบคุมว่า host ใดบ้างที่สามารถเชื่อมต่อไปยัง management server ผ่าน SmartConsole ได้
ช่องโหว่นี้มีหมายเลข CVE-2026-91843 และ Check Point ให้คะแนนระดับความรุนแรง 9.8 จาก 10 ตามมาตรฐาน CVSS โดยเป็นช่องโหว่ประเภท stack overflow ที่เกิดขึ้นในกระบวนการ login ซึ่งจัดการกับ request ก่อนที่ผู้ใช้จะได้รับการ authentication บริษัทด้าน Internet scanning อย่าง Censys ระบุว่า overflow ดังกล่าวสามารถถูก trigger ได้จาก login request ที่มี username ที่ยาวมากผิดปกติ
Check Point ระบุในประกาศบน CheckMates เมื่อวันที่ 16 กันยายน 2026 ว่า ลูกค้าที่เปิดใช้งาน automatic updates ได้รับการป้องกันแล้ว และลูกค้ารายอื่นควรติดตั้ง LivePatch fix ตามที่ระบุไว้ใน advisory sk1000155 บริษัทได้แนะนำให้ลูกค้าดำเนินการทันที เนื่องจากระดับความรุนแรงของช่องโหว่ และผลกระทบที่อาจเกิดขึ้น
ขณะนี้ยังไม่มีข้อบ่งชี้ว่าช่องโหว่นี้ถูกนำไปใช้โจมตีในวงกว้าง ประกาศระบุ โดย U.S. Cybersecurity and Infrastructure Security Agency (CISA) ได้ระบุสถานะการถูก exploit เป็น "none" ในการประเมินที่แนบอยู่กับ CVE record เมื่อวันที่ 17 กันยายน
ช่องโหว่นี้ยังไม่ปรากฏอยู่ในรายการ Known Exploited Vulnerabilities (KEV) ของ CISA ณ การเผยแพร่รายการเมื่อวันที่ 16 กันยายน ซึ่ง The Hacker News ได้ตรวจสอบเมื่อวันที่ 17 กันยายน ขณะที่ Censys ระบุว่า ณ วันที่ 16 กันยายน ยังไม่มี public proof-of-concept exploit สำหรับช่องโหว่นี้ ด้าน Aviv Abramovich รองประธานฝ่าย Product Management ด้าน Network Security ของ Check Point ให้ข้อมูลกับ The Hacker News ว่า บริษัทไม่ได้รับรายงานเกี่ยวกับการถูก exploit
เวอร์ชันที่ได้รับผลกระทบ
CVE record ของ Check Point ระบุ branches ที่ได้รับผลกระทบตามค่า Jumbo Hotfix Take ซึ่งเป็นหมายเลขระดับของ update package ที่รวบรวมชุดแก้ไขต่าง ๆ สำหรับ release นั้น
เซิร์ฟเวอร์ที่อยู่ใน branch ที่ระบุ และใช้ Take ตามที่ระบุหรือต่ำกว่า จะได้รับผลกระทบ
- R82.10 ที่ใช้ Jumbo Hotfix Take 44 หรือต่ำกว่า
- R82 ที่ใช้ Jumbo Hotfix Take 126 หรือต่ำกว่า
- R81.20 ที่ใช้ Jumbo Hotfix Take 166 หรือต่ำกว่า
- R81.10 ที่ใช้ Jumbo Hotfix Take 190 หรือต่ำกว่า รวมถึง R81, R80.40, R80.30, R80.20, R80.10 และ R80 ซึ่งทั้งหมดสิ้นสุดระยะเวลาการสนับสนุนแล้ว
ใน CVE record ไม่ได้ระบุ R82.20 แต่ Abramovich ระบุว่า R82.20 ก็มีช่องโหว่เช่นกัน ขณะที่ Censys ระบุใน advisory ว่า ทุก build ของ R82.20 ได้รับผลกระทบ และในขณะนี้ยังไม่มี Jumbo Hotfix ที่สามารถป้องกัน branch ดังกล่าวได้
Abramovich ระบุว่า Standalone deployments ซึ่งรัน management และ gateway อยู่บนระบบเดียวกัน รวมถึง Log Servers และ Multi-Domain servers ก็ได้รับผลกระทบเช่นกัน ส่วนการแจ้งเตือนจาก NHS England Digital ซึ่งอ้างอิง sk1000155 ระบุว่า hosted Smart-1 Cloud service ไม่ได้รับผลกระทบ เนื่องจากมีการติดตั้ง fix ไว้แล้ว
CVE record ระบุว่า R81.10 และ branch รุ่นเก่ากว่านั้นอยู่ในสถานะ end-of-support โดย Abramovich ระบุว่า Check Point มี fix สำหรับเวอร์ชันที่สิ้นสุดการสนับสนุนแล้ว และลูกค้าที่ต้องการ fix ดังกล่าวควรเปิด ticket กับ Check Point support
สิ่งที่ผู้ดูแลระบบควรดำเนินการ
1.ติดตั้ง LivePatch fix ที่ระบุใน sk1000155 บน Security Management Server และ Log Server ทุกเครื่อง
2.หากเปิดใช้งาน automatic updates ให้ตรวจสอบว่า fix ถูกติดตั้งเรียบร้อยแล้ว อย่าเพียงสันนิษฐานว่ามีการติดตั้งแล้ว โดยคำสั่ง cplp list สามารถใช้ตรวจสอบว่า LivePatch ใดถูกติดตั้งอยู่ และมีสถานะอย่างไร
3.ไม่ว่า fix จะถูกติดตั้งแล้วหรือไม่ ให้ตรวจสอบว่า management Trusted Clients access ถูกจำกัดไว้เฉพาะ host ที่เชื่อถือได้ และไม่ได้ตั้งค่าให้เป็น any IP address รวมถึงไม่ควรเปิด management access โดยตรงออกสู่อินเทอร์เน็ต
คำว่า "Automatic updates" หมายถึงการตั้งค่าที่อธิบายไว้ใน sk175504 ตามคู่มือ hardening ของ Check Point โดยเป็น checkbox ใน SmartConsole ภายใต้ Global Properties และ Data Access Control ซึ่งมีข้อความว่า "Automatically download and install Software Blade Contracts, security updates, and other important data (highly recommended)" จากนั้นต้องมีการติดตั้ง Access Control policy ด้วย โดย LivePatch คือช่องทางที่ Check Point ใช้ส่ง security fixes เร่งด่วนไปยังระบบที่เปิดใช้งานตัวเลือกดังกล่าว
การส่งอัปเดตไม่ได้เกิดขึ้นทันทีเสมอไป เมื่อ Check Point ส่ง fix สำหรับช่องโหว่ VPN certificate จำนวนสองรายการเมื่อสัปดาห์ก่อน ลูกค้าหลายรายได้โพสต์ในชุมชนของบริษัทว่า automatic package ยังไม่มาถึงระบบของพวกเขาในวันที่ประกาศ และผู้ดูแลชุมชนของ Check Point ตอบว่า การอัปเดตน่าจะถูกทยอย rollout เป็นระยะ ๆ แทนที่จะส่งให้ทุกระบบพร้อมกัน นอกจากนี้ ลูกค้ายังพบว่า download links ใน advisory ดังกล่าวจะปรากฏหลังจาก sign in เข้าสู่ User Center แล้วเท่านั้น
การตั้งค่า Trusted Clients อยู่ใน SmartConsole ภายใต้ Manage & Settings, Permissions & Administrators, Trusted Clients ตามคู่มือ hardening ซึ่งระบุเพิ่มเติมว่าควรหลีกเลี่ยงการเข้าถึง management โดยตรงจากอินเทอร์เน็ต และจำเป็นต้องใช้ VPN Abramovich ระบุว่า vulnerable path สามารถเข้าถึงได้ "only through trusted clients" และ Check Point แนะนำให้ลูกค้าตรวจสอบว่าการตั้งค่าไม่ได้กำหนดเป็น any IP address แต่กำหนดเป็น trusted hosts
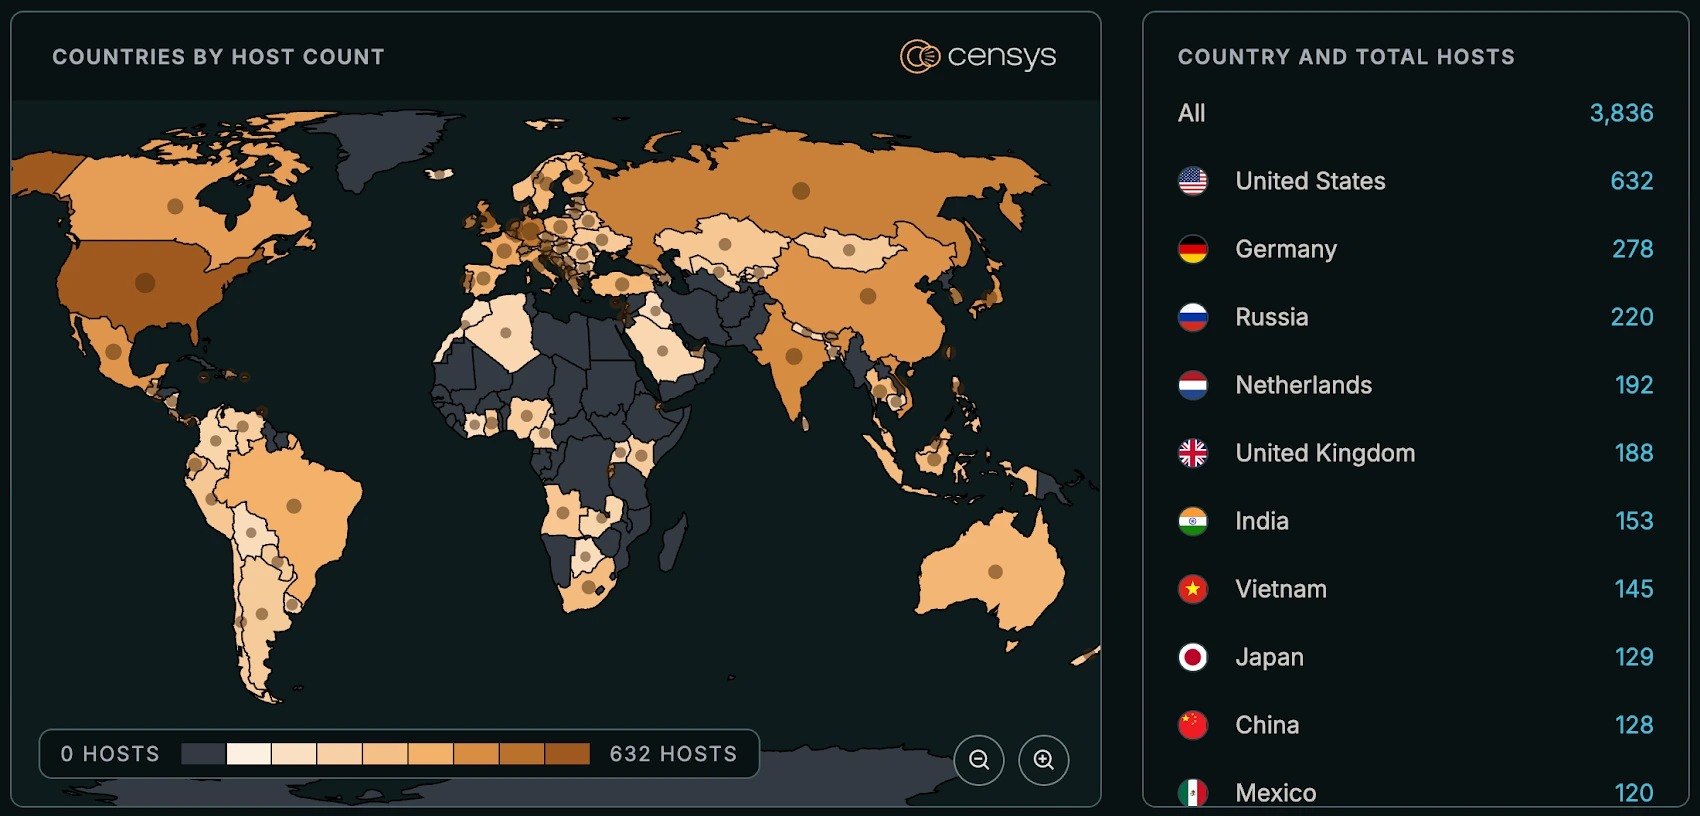
Censys ระบุว่า บริษัทพบ 3,836 hosts ทั่วโลก ที่แสดง default identity ซึ่ง Check Point กำหนดให้กับ management และ log servers โดย Censys เลือกใช้วิธีนี้เนื่องจาก build และ hotfix level ไม่สามารถมองเห็นได้จากข้อมูลการ scan ทั้งนี้ บริษัทระบุว่า ตัวเลขนี้เป็นจำนวนการปรากฏของ role ทั้งหมด ไม่ใช่จำนวนระบบที่ยืนยันแล้วว่าได้รับผลกระทบ
ช่องโหว่ Critical ใน Management ครั้งที่ 5 นับตั้งแต่เดือนกรกฎาคม
จากการนับ CVE records ของ Check Point โดย The Hacker News พบว่า CVE-2026-91843 เป็นช่องโหว่ระดับ Critical รายการที่ 5 นับตั้งแต่วันที่ 22 กรกฎาคม ซึ่งผู้โจมตีสามารถเข้าถึง Security Management Server ได้โดยไม่ต้อง login
รายการแรกคือ CVE-2026-16232 ซึ่งเป็น SmartConsole authentication bypass และถูกนำไปใช้โจมตีในเดือนกรกฎาคม Lotem Finkelstein จาก Check Point ระบุในขณะนั้นว่า ช่องโหว่นี้ส่งผลกระทบต่อลูกค้าจำนวนหนึ่งใน configuration รูปแบบหนึ่ง เมื่อ Management ถูกเปิดเผยโดยตรงสู่อินเทอร์เน็ตโดยไม่มี IP restrictions โดย mitigation ขั้นแรกในขณะนั้นก็คือแนวทางเดียวกับที่แนะนำในปัจจุบัน นั่นคือการจำกัด Trusted Clients ให้เป็น trusted addresses
CISA ได้เพิ่ม CVE-2026-16232 ลงในรายการ Known Exploited Vulnerabilities ในวันเดียวกัน ส่วนช่องโหว่ management bypass อีกหนึ่งรายการที่เปิดเผยในวันดังกล่าวคือ CVE-2026-62144 ยังไม่มีการรายงานว่าถูกนำไปใช้โจมตี
หลังจากนั้นมีอีกสองรายการ ได้แก่ CVE-2026-18574 ซึ่งเป็น authentication bypass ที่อาจทำให้สามารถ execute command บน management server ได้ เมื่อวันที่ 3 สิงหาคม และ CVE-2026-85103 ซึ่งเป็น heap overflow ในกระบวนการถอดรหัส VPN certificate และสามารถเข้าถึง Quantum Security Management ได้เช่นกัน เมื่อวันที่ 9 กันยายน Check Point ระบุว่าบริษัทค้นพบช่องโหว่ทั้งสองรายการภายในองค์กร และยังไม่มีข้อบ่งชี้ว่าถูกนำไปใช้โจมตีจริง
ยังไม่มีการเปิดเผยว่าใครเป็นผู้ค้นพบ CVE-2026-91843 และ Check Point ไม่ได้ตอบคำถามดังกล่าวในคำชี้แจงของบริษัท
ที่มา : thehackernews
You must be logged in to post a comment.