
Progress ผู้พัฒนาซอฟต์แวร์ MOVEit Transfer ประกาศการออกแพตซ์อัปเดตเพื่อแก้ไขช่องโหว่ระดับ Critical ตัวใหม่ โดยเป็นช่องโหว่ SQL injection และช่องโหว่ที่มีระดับความรุนแรงแรงน้อยกว่าอีก 2 รายการ โดยช่องโหว่ของ MOVEit Transfer ปัจจุบันได้กลายเป็นเป้าหมายหลักในการโจมตีของกลุ่ม Clop ransomware
ช่องโหว่หมายเลข CVE-2023-36934 เป็นช่องโหว่ SQL Injection ที่ทำให้ผู้โจมตีสามารถสร้างการสืบค้นพิเศษเพื่อเข้าถึงฐานข้อมูล หรือยุ่งเกี่ยวกับฐานข้อมูลโดยการเรียกใช้ code โดยที่แอปพลิเคชันเป้าหมายจะต้องมีปัญหาเรื่องการตรวจสอบ input/output ที่ไม่เหมาะสม ซึ่งทำให้สามารถหลีกเลี่ยงการตรวจสอบสิทธิ์เพื่อเข้าถึงฐานข้อมูลได้
ต่อมาเป็น CVE-2023-36932 ซึ่งเป็นช่องโหว่ SQL Injection เช่นเดียวกัน แต่การที่จะสามารถโจมตีช่องโหว่นี้ได้ต้องผ่านการตรวจสอบสิทธิ์ก่อน
ซึ่งช่องโหว่ SQL Injection ทั้งสองรายการส่งผลกระทบต่อ MOVEit Transfer หลายเวอร์ชัน ได้แก่ version 12.1.10 และเก่ากว่า, version 13.0.8 และเก่ากว่า, version 13.1.6 และเก่ากว่า, version 14.0.6 และเก่ากว่า, version 14.1.7 และเก่ากว่า และ version 15.0.3 และเก่ากว่า
สุดท้ายเป็น CVE-2023-36933 ซึ่งเป็นช่องโหว่ที่ทำให้ Hacker สามารถสั่งหยุดการทำงานของโปรแกรมได้ โดยส่งผลกระทบต่อ MOVEit Transfer version 13.0.8 และเก่ากว่า, version 13.1.6 และเก่ากว่า, version 14.0.6 และเก่ากว่า, version 14.1.7 และเก่ากว่า และ version 15.0.3 และเก่ากว่า
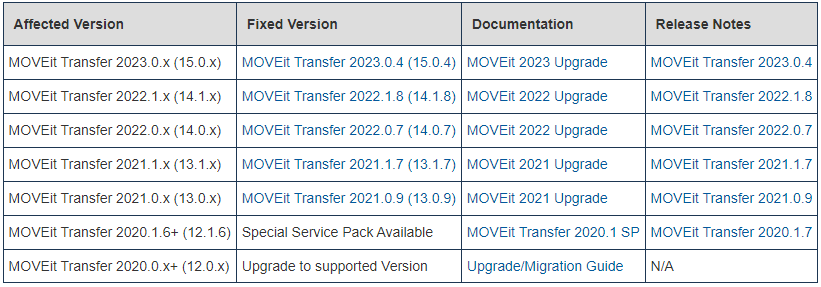
ทาง Progress ได้แนะนำให้ผู้ใช้งาน MOVEit Transfer ทำการอัปเดทเป็นเวอร์ชันตามตาราง เพื่อแก้ไขช่องโหว่ดังกล่าวโดยด่วน :
Progress เปิดตัว security Service Packs
หลังจากพบว่าช่องโหว่ใน MOVEit Transfer (CVE-2023-34362) ได้ถูก Hacker กลุ่มต่าง ๆ รวมถึงกลุ่ม Clop ransomware นำไปใช้เป็นเป้าหมายในการโจมตี เพื่อขโมยข้อมูลจากองค์กรต่าง ๆ ทั่วโลก ทาง Progress จึงได้ทำการตรวจสอบหาช่องโหว่ของ MOVEit Transfer และนำมาสู่การค้นพบช่องโหว่ และแพตซ์อัปเดตด้านความปลอดภัยเพิ่มเติม ทำให้ Progress เผยแพร่ security Service Pack ซึ่งเป็นตัวอัปเดตด้านความปลอดภัยที่ออกเป็นประจำทุกเดือน ทำให้ผู้ดูแลระบบ MOVEit Transfer สามารถแก้ไขช่องโหว่ได้เร็วขึ้น และง่ายขึ้นกว่าเดิม
ที่มา : bleepingcomputer
You must be logged in to post a comment.