
รอบการอัปเดตความปลอดภัยประจำเดือนพฤศจิกายน 2026 ของ SAP ได้ปล่อยแพตช์แก้ไขช่องโหว่ระดับ Critical ที่ครอบคลุมทั้ง SAP NetWeaver, Web Dispatcher, Gateway ตลอดจนแอปพลิเคชันทางธุรกิจอื่น ๆ
การอัปเดตซึ่งเผยแพร่เมื่อวันที่ 10 พฤศจิกายนนี้ ประกอบด้วย Security Notes จำนวน 35 ฉบับ, ประกาศแจ้งเตือนความปลอดภัยบน GitHub จำนวน 4 ฉบับ และการปรับปรุงเนื้อหาบันทึกฉบับก่อนหน้าอีก 3 ฉบับ
ในจำนวนนี้ มีช่องโหว่ถึง 4 รายการที่ได้รับคะแนน CVSS สูงสุดถึง 10.0 ส่งผลให้กลายเป็นประเด็นที่มีความสำคัญอันดับต้น ๆ สำหรับทีม Security โดยการปล่อยอัปเดตครั้งนี้มุ่งเน้นแก้ไขช่องโหว่ประเภทหน่วยความจำเสียหาย, การขาดการยืนยันตัวตน, การควบคุมการเข้าถึงบกพร่อง (Broken Access Control) และช่องโหว่ Code Injection
SAP ขอแนะนำให้ลูกค้ารีบตรวจสอบพอร์ทัลบริการสนับสนุนด้านความปลอดภัย และดำเนินการติดตั้งแพตช์แก้ไขที่เกี่ยวข้องโดยทันที ทั้งนี้ ผู้ดูแลระบบควรตรวจสอบบันทึกแต่ละรายการสำหรับส่วนประกอบที่ได้รับผลกระทบ ข้อกำหนดเบื้องต้นของแพตช์ ตลอดจนคำแนะนำในการติดตั้งใช้งาน
หนึ่งในช่องโหว่ที่ร้ายแรงที่สุดคือช่องโหว่หมายเลข CVE-2026-76964 ซึ่งเป็นช่องโหว่ประเภท Memory Corruption ภายใน Internet Communication Manager (ICM) ของ SAP NetWeaver AS ABAP
โดยข้อมูลจากบันทึก CVE ที่เผยแพร่ออกมาระบุว่า ซอฟต์แวร์ไม่มีการตรวจสอบความถูกต้องของข้อมูล input จากเครือข่ายอย่างเหมาะสม ส่งผลให้ผู้โจมตีจากภายนอกที่ไม่มีบัญชีผู้ใช้ หรือสิทธิ์ใด ๆ สามารถส่ง Network Traffic ที่ดัดแปลงขึ้นเป็นพิเศษเข้ามาทำให้เกิดความเสียหายในหน่วยความจำ และอาจนำไปสู่การสั่งรันโค้ดตามที่ต้องการ ซึ่งทำให้สามารถยึดครองระบบที่ได้รับผลกระทบได้อย่างสมบูรณ์
SAP Security Patch Day
ประกาศความปลอดภัยของ SAP หมายเลข Note 3778530 ออกมาเพื่อแก้ไขช่องโหว่ดังกล่าว โดยเวอร์ชันที่ได้รับผลกระทบครอบคลุมตั้งแต่ KRNL64UC 7.53 รวมถึง KERNEL เวอร์ชัน 7.53, 7.54, 7.77, 7.93, 9.16, 9.18 และ 9.20 ทั้งนี้ ข้อมูลจาก CVSS ระบุว่า ช่องโหว่นี้สามารถโจมตีได้ผ่านเครือข่าย, มีความซับซ้อนในการโจมตีระดับต่ำ และไม่จำเป็นต้องใช้สิทธิ์ หรืออาศัยการโต้ตอบจากผู้ใช้งานแต่อย่างใด
นอกจากนี้ ยังพบช่องโหว่ระดับ critical อีกรายการ ได้แก่ ช่องโหว่หมายเลข CVE-2026-89126 ซึ่งส่งผลกระทบต่อ SAP Web Dispatcher และได้รับการแก้ไขภายใต้ Note 3778556 โดยเป็นช่องโหว่ความเสียหายในหน่วยความจำที่ครอบคลุมส่วนประกอบย่อยหลายส่วน ทั้ง Kernel, Web Dispatcher, HDB และ Runtime ขณะเดียวกัน ช่องโหว่หมายเลข CVE-2026-89103 ได้รับการแก้ไขใน Note 3798345 ซึ่งระบุถึงช่องโหว่การควบคุมการเข้าถึง (Broken Access Control) บน SAP Gateway
สำหรับช่องโหว่รายการที่สี่ที่ได้รับคะแนนความรุนแรงระดับ 10.0 คือ ช่องโหว่ CVE-2026-120017 ซึ่งเกิดจากการขาดการตรวจสอบสิทธิ์ใน SAML2 Service Provider ภายใน SAP NetWeaver AS ABAP และ ABAP Platform
SAP Security Note 3849308 ได้ระบุเวอร์ชันของคอมโพเนนต์ SAP_BASIS ที่ได้รับผลกระทบ ตั้งแต่เวอร์ชันเก่าบางเวอร์ชันไปจนถึงเวอร์ชัน 922 โดยช่องโหว่ทั้งสี่รายการที่กล่าวมาข้างต้นมีลักษณะร่วมกันคือ ผู้โจมตีไม่จำเป็นต้องมีข้อมูล Credentials หรือต้องอาศัยการโต้ตอบจากผู้ใช้ในการโจมตี
นอกจากนี้ ยังมีช่องโหว่ระดับ critical อีกสามรายการที่ได้รับคะแนน CVSS อยู่ที่ 9.9 ซึ่งประกอบด้วย CVE-2026-109803 บน NetWeaver Knowledge Management XML Forms, CVE-2026-76965 บน ABAP Application Server และ CVE-2026-109795 ใน S4CRM โดยช่องโหว่เหล่านี้จำเป็นต้องใช้สิทธิ์การใช้งานระดับต่ำของผู้ใช้งานในการโจมตี ซึ่งแตกต่างจากกลุ่มช่องโหว่ที่ได้คะแนนเต็ม 10.0 ที่สามารถโจมตีได้โดยไม่ต้องยืนยันตัวตนเลย
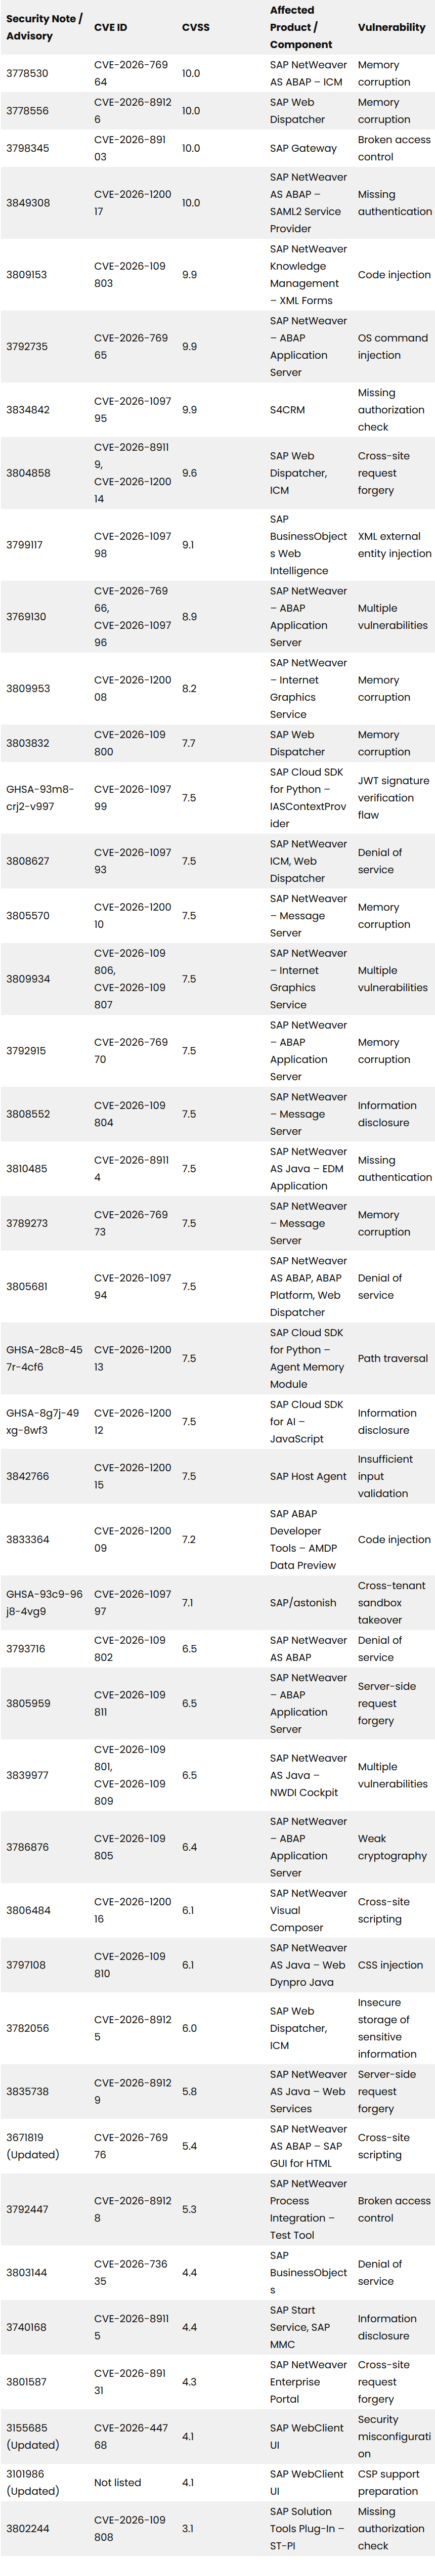
นอกจากนี้ SAP ยังได้ปล่อยแพตช์แก้ไขช่องโหว่ Cross-Site Request Forgery (CSRF) บน Web Dispatcher และ Internet Communication Manager ซึ่งมีคะแนนความรุนแรงอยู่ที่ 9.6 รวมถึงช่องโหว่ประเภท XML External Entity (XXE) ใน BusinessObjects Web Intelligence ที่มีคะแนนอยู่ที่ 9.1
ในส่วนของนักพัฒนาซอฟต์แวร์ ควรตรวจสอบประกาศแจ้งเตือนความปลอดภัยบน GitHub เพิ่มเติมด้วยเช่นกัน ซึ่งรวมถึงการตรวจสอบ JWT signature ที่ไม่ถูกต้องใน SAP Cloud SDK for Python เวอร์ชันต่ำกว่า 0.63.1, ช่องโหว่ Path Traversal ภายในโมดูล Agent Memory ตลอดจนช่องโหว่การเข้าควบคุม Sandbox ข้าม Tenant ในโปรเจกต์ SAP/astonish
การอัปเดตในครั้งนี้เกิดขึ้นต่อเนื่องจากการอัปเดตความปลอดภัยของ SAP ในเดือนตุลาคม ซึ่งได้แก้ไขช่องโหว่ระดับ Critical ด้านการแทรกโค้ด และการควบคุมการเข้าถึงเช่นเดียวกัน ขณะที่แพตช์ของ SAP ในเดือนกันยายนก่อนหน้านั้น ก็ครอบคลุมถึงความเสี่ยงเพิ่มเติมบน NetWeaver และระบบคลาวด์ สิ่งเหล่านี้ตอกย้ำถึงความจำเป็นในการติดตามแพตช์แก้ไขประจำเดือนอย่างต่อเนื่อง แทนที่จะพิจารณาแยกส่วนเป็นรายครั้งไป
ทีมรักษาความมั่นคงปลอดภัยควรตรวจสอบเวอร์ชันของ Component ที่ติดตั้งใช้งานอยู่กับรายการ Security Notes ประจำเดือนพฤศจิกายน จัดลำดับความสำคัญให้กับระบบที่สามารถเข้าถึงได้จากเครือข่ายภายนอกซึ่งได้รับผลกระทบจากช่องโหว่ระดับ Critical และทดสอบแพตช์ให้เรียบร้อยก่อนนำไปติดตั้งบนระบบใช้งานจริง
ทั้งนี้ ประกาศแจ้งเตือนฉบับดังกล่าวยังไม่พบรายงานการนำช่องโหว่ไปใช้โจมตีจริงในปัจจุบัน โดยคะแนนความรุนแรงเป็นการประเมินระดับความเสี่ยงทางเทคนิค ไม่ใช่หลักฐานยืนยันว่าผู้โจมตีได้เจาะเข้าสู่ระบบที่มีช่องโหว่แล้ว
ที่มา : cybersecuritynews