
บริษัทด้าน Cybersecurity อย่าง Barracuda Networks ออกมาเตือนว่า ผู้โจมตีเริ่ม Exploit ช่องโหว่ 2 รายการใน Email Security Gateway (ESG) ที่เพิ่งได้รับการแก้ไข ซึ่งอาจทำให้ผู้โจมตีสามารถรันคำสั่งด้วยสิทธิ์ root ได้
Barracuda ได้เผยแพร่ Security Update เพื่อแก้ไขช่องโหว่ทั้ง 2 รายการ ได้แก่ CVE-2026-116606 และ CVE-2026-111560 เมื่อหนึ่งสัปดาห์ก่อน
ช่องโหว่แรกเกิดจากช่องโหว่ด้าน Authentication ใน Email Security Gateway (ESG) ซึ่งผู้โจมตีสามารถ Exploit เพื่อแก้ไขการตั้งค่าส่วนกลาง (Global Configuration) ของอุปกรณ์ได้ ส่วนช่องโหว่ที่สองทำให้ผู้โจมตีที่ไม่ผ่านการ Authentication สามารถทำ OS Command Injection เพื่อรันคำสั่งด้วยสิทธิ์ root ได้
Barracuda ระบุเพิ่มเติมว่า การโจมตีจะประสบความสำเร็จได้ก็ต่อเมื่อผู้โจมตีสามารถเข้าถึงหน้า Administrative User Interface (Admin UI) ของอุปกรณ์เป้าหมาย พร้อมแนะนำให้ลูกค้าจำกัดการเข้าถึงเฉพาะเครือข่ายภายในที่เชื่อถือได้ และใช้มาตรการควบคุมการเข้าถึงเครือข่ายที่เหมาะสมเพื่อลดความเสี่ยง
บริษัทอธิบายว่า "การ Exploit ช่องโหว่ให้สำเร็จจำเป็นต้องให้ผู้โจมตีสามารถเข้าถึงหน้า Administrative Interface ของผลิตภัณฑ์ที่ได้รับผลกระทบ หากนำช่องโหว่ทั้งสองรายการมา Exploit ร่วมกัน อาจทำให้ผู้โจมตีสามารถ Bypass การควบคุมสิทธิ์ (Authorization Controls) และเข้าถึงอุปกรณ์ด้วยสิทธิ์ root ได้"
ในช่วงเย็นวันจันทร์ Barracuda ได้อัปเดต Security Advisory ฉบับเดิม เพื่อแจ้งเตือนผู้ดูแลระบบว่าพบการ Exploit ช่องโหว่ทั้งสองรายการในการโจมตีที่มุ่งเป้าไปยังลูกค้าจำนวนจำกัด
บริษัทระบุว่า "Barracuda ได้เริ่มดำเนินการแก้ไขปัญหาอย่างครอบคลุมทันที พร้อมเผยแพร่ Security Patch สำหรับผลิตภัณฑ์ที่ได้รับผลกระทบ โดยบริษัทตรวจพบกิจกรรมการ Exploit ช่องโหว่ที่ส่งผลกระทบต่อองค์กรจำนวนเล็กน้อย"
"หากอุปกรณ์ยังไม่ได้รับการติดตั้ง Patch โดยอัตโนมัติ ลูกค้าควรติดตั้ง Patch ที่เหมาะสมด้วยตนเองโดยเร็วที่สุด และหากลูกค้าปิดใช้งานระบบ Automatic Patching ไว้ Barracuda แนะนำให้ตั้งค่าอุปกรณ์ให้สามารถรับ Patch โดยอัตโนมัติ"
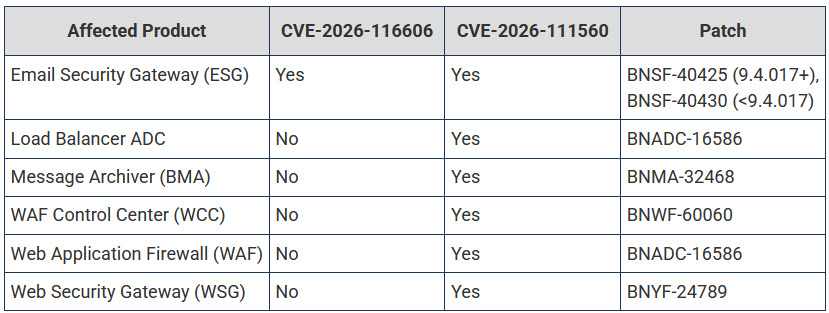
ตารางด้านล่างแสดงผลิตภัณฑ์ทั้งหมดที่ได้รับผลกระทบ พร้อม Patch สำหรับแก้ไขช่องโหว่ที่มีให้ใช้งาน
เมื่อ 3 ปีก่อน Barracuda เคยออก Patch แก้ไขช่องโหว่อีกรายการหนึ่งใน Email Security Gateway ซึ่งมีหมายเลข CVE-2023-7102 โดยกลุ่มแฮ็กเกอร์ UNC4841 ได้ Exploit ช่องโหว่นี้ในการโจมตีแบบ Zero-day เพื่อรันโค้ดตามที่ต้องการ และในปีเดียวกัน กลุ่ม UNC4841 ยังใช้ประโยชน์จากช่องโหว่ Zero-day อีกรายการหนึ่ง คือ CVE-2023-2868 เพื่อโจมตีอุปกรณ์ Barracuda ESG ซึ่งเป็นส่วนหนึ่งของปฏิบัติการจารกรรมทางไซเบอร์หลายครั้ง
ต่อมาบริษัทเปิดเผยว่า ช่องโหว่ดังกล่าวถูก Exploit ในลักษณะ Zero-day มาแล้วอย่างน้อย 7 เดือน นับตั้งแต่เดือนตุลาคม 2022 เป็นอย่างช้า โดยผู้โจมตีใช้ช่องโหว่นี้เพื่อติดตั้ง Malware ชื่อ SeaSpy และ Saltwater ซึ่งไม่เคยถูกตรวจพบมาก่อน รวมถึงขโมยข้อมูลจากอุปกรณ์ที่ถูกเจาะระบบ
ตามข้อมูลของบริษัท Cybersecurity อย่าง Mandiant พบว่า เกือบหนึ่งในสามของระบบที่ถูกเจาะในการโจมตีช่วงปี 2023 เป็นระบบของหน่วยงานรัฐบาล โดยส่วนใหญ่ถูกโจมตีระหว่างเดือนตุลาคมถึงธันวาคม 2022
Barracuda ก่อตั้งขึ้นในปี 2003 และปัจจุบันมีลูกค้ามากกว่า 200,000 รายทั่วโลก ครอบคลุมตั้งแต่ธุรกิจขนาดกลาง และขนาดย่อม (SMBs) องค์กรขนาดใหญ่ ไปจนถึงผู้ให้บริการ Managed Service Providers (MSPs)
ที่มา : Bleepingcomputer
You must be logged in to post a comment.