
ช่องโหว่ระดับ Critical (CVE-2026-21589) ที่ส่งผลกระทบต่อกลุ่มผลิตภัณฑ์หลายรายการของ Atlassian ซึ่งรวมถึง Jira, Confluence และ Bitbucket กำลังถูกใช้ในการโจมตีโดยไม่จำเป็นต้องผ่านการยืนยันตัวตน
Previdian บริษัทด้านความปลอดภัยทางไซเบอร์ ได้ตรวจพบกิจกรรมการโจมตีดังกล่าวบนเครือข่าย Honeypot ของตน เพียงไม่กี่ชั่วโมงหลังจากที่มีการเผยแพร่รายงานทางเทคนิคโดยละเอียดออกมา
ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถใช้ประโยชน์จากช่องโหว่ CVE-2026-21589 เพื่อเข้าถึงไฟล์เฉพาะเจาะจงใน Web Root directory ของแอปพลิเคชันได้ หากผู้โจมตีทราบชื่อไฟล์ และ Path ที่ถูกต้อง
ช่องโหว่ดังกล่าวเป็นช่องโหว่ประเภท Arbitrary File Access ซึ่งถูกเปิดเผยเมื่อวันจันทร์ที่ผ่านมา และส่งผลกระทบต่อ Instances แบบ Self-hosted ของผลิตภัณฑ์ Atlassian จำนวน 8 รายการ ดังนี้
- Bitbucket Data Center
- Confluence Data Center
- Jira Service Management Data Center
- Jira Software Data Center
- Bamboo Data Center
- Crowd Data Center
- Crucible
- Fisheye
ในรายงานแจ้งเตือนด้านความปลอดภัยเมื่อวันจันทร์ที่ผ่านมา Atlassian ได้แจ้งเตือนให้ผู้ดูแลระบบที่จัดการ Instances แบบ Self-hosted เร่งติดตั้งแพตช์อัปเดตความปลอดภัยโดยเร็วที่สุด พร้อมระบุว่าบริษัทไม่สามารถตรวจสอบได้ว่า Instances ของลูกค้ารายใดถูกเจาะระบบไปแล้วบ้างหรือไม่
หลังจากที่ Atlassian ออกประกาศแจ้งเตือน watchTowr ซึ่งเป็นบริษัท Offensive Security ได้เผยแพร่รายงานทางเทคนิคที่สาธิตวิธีการใช้ประโยชน์จากช่องโหว่ CVE-2026-21589 เพื่อยกระดับสิทธิ์การเข้าถึงของผู้ดูแลระบบใน Jira, Confluence และ Bitbucket สำหรับระบบที่มีการเชื่อมต่อการทำงานร่วมกับ Crowd (Crowd-integrated deployments) ในบางรูปแบบ
ทั้งนี้ Atlassian Crowd เป็นระบบให้บริการจัดการข้อมูลระบุตัวตนแบบ Centralized (Centralized Identity Management), การลงชื่อเข้าใช้ระบบครั้งเดียว (Single Sign-On - SSO), การยืนยันตัวตน (Authentication), การกำหนดสิทธิ์ (Authorization) และการจัดการการเข้าถึง (Access Management) สำหรับแอปพลิเคชันตระกูล Data Center ที่เชื่อมต่ออยู่
นักวิจัยได้ใช้ประโยชน์จากต้นตอของช่องโหว่ ซึ่งเกิดจาก Web-resource library ที่ใช้งานร่วมกัน ทำการแปลงเครื่องหมาย Double Colons :: ไปเป็น Forward Slashes / เพื่อสร้าง Requests โจมตีแบบ Directory-traversal ผ่านทาง Endpoint ของ Plugin Resource ทำให้สามารถดึงข้อมูลไฟล์แอปพลิเคชันที่ถูกป้องกันไว้ได้โดยไม่ต้องผ่านการยืนยันตัวตน
นักวิจัยจาก watchTowr ยืนยันว่า สามารถอ่านไฟล์ใน Jira, Confluence และ Bitbucket ได้จริง แต่เทคนิคของพวกเขาไม่สามารถทำ Traversal ข้ามออกไปนอกบริบทแอปพลิเคชันของ Tomcat ได้
สำหรับระบบ Jira ที่มีการเชื่อมต่อกับ Crowd นั้น ผู้โจมตีสามารถอ่านข้อมูล Credentials ของแอปพลิเคชันที่เก็บเป็น Plaintext ได้จากไฟล์ WEB-INF/classes/crowd.properties และสามารถนำข้อมูลเหล่านั้นไปใช้สร้างบัญชีผู้ดูแลระบบ Jira ผ่านทาง API ของ Crowd ได้
เงื่อนไขนี้จะใช้ได้ก็ต่อเมื่อระบบ Crowd สามารถเข้าถึงได้ และแอปพลิเคชันมีสิทธิ์เพียงพอ อย่างไรก็ตาม นักวิจัยระบุว่าการกำหนดรายการ IP addresses ที่อนุญาตให้เข้าถึงจะทำให้การโจมตีทำได้ยากขึ้นอย่างมาก
นักวิจัยระบุว่า "ผู้โจมตีจำเป็นต้องใช้วิธีการ Pivot ผ่านเครื่องต่าง ๆ หรือใช้ความสามารถในลักษณะคล้ายคลึงกับ SSRF บน Jira, Confluence หรือ Bitbucket เพื่อเข้าถึง Crowd โดยตรง"
ข้อมูล Credentials ที่หลุดออกมาในไฟล์ crowd.properties จะให้สิทธิ์การเข้าถึงระดับผู้ดูแลระบบไปยังระบบ Identity Management System ของ Crowd ซึ่งช่วยให้ผู้โจมตีสามารถสร้าง New Users และปรับเปลี่ยนสิทธิ์ต่าง ๆ ได้
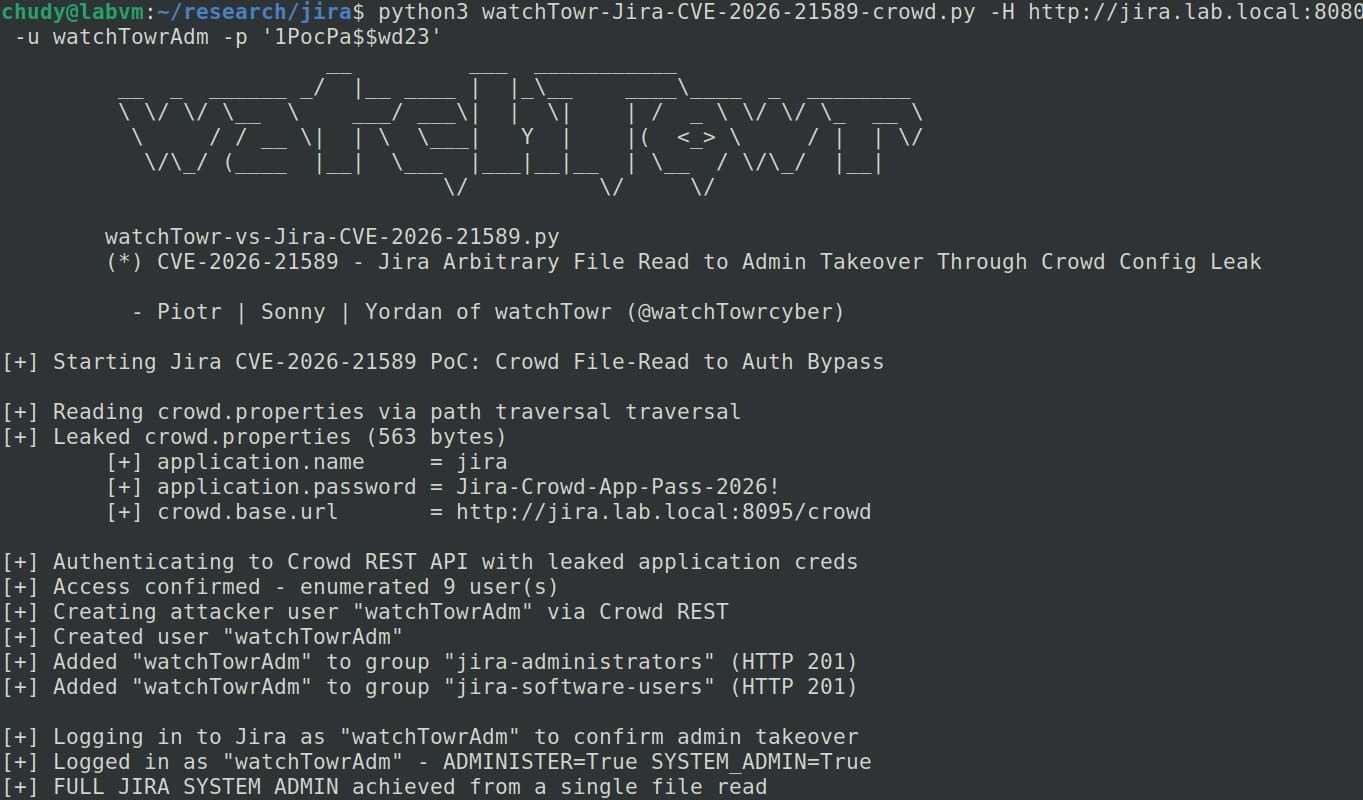
จากข้อมูลของ Previdian รายละเอียดทางเทคนิคดังกล่าวมีเพียงพอที่จะช่วยให้กลุ่มผู้ไม่หวังดีสามารถสแกนหา Instances ที่มีช่องโหว่ และทำการทดสอบระบบเหล่านั้นได้
Ryan Dewhurst จาก Previdian ให้ข้อมูลกับ BleepingComputer โดยระบุว่า “ภายในเวลาเพียง 2 ชั่วโมงหลังจากที่ watchTowr ได้เผยแพร่งานวิจัยทางเทคนิคและโค้ด PoC สู่สาธารณะสำหรับช่องโหว่ CVE-2026-21589 เครือข่าย Honeypot ของ Previdian ก็เริ่มสังเกตเห็นความพยายามในการโจมตีมาที่ช่องโหว่ดังกล่าว”
"ขณะนี้ได้มีการเผยแพร่ Nuclei Template ออกมาด้วยเช่นกัน ทำให้กระบวนการสแกนหาระบบที่มีช่องโหว่แบบอัตโนมัติสามารถทำได้ง่ายขึ้นอย่างมาก"
จนถึงขณะนี้ ทาง Previdian ได้ตรวจพบความพยายามในการโจมตีจาก IP addresses 3 รายการ ได้แก่ 38.60.157[.]86, 146.70.187[.]234 และ 159.26.119[.]225 โดยแนะนำให้ทำการบล็อกไอพีเหล่านี้
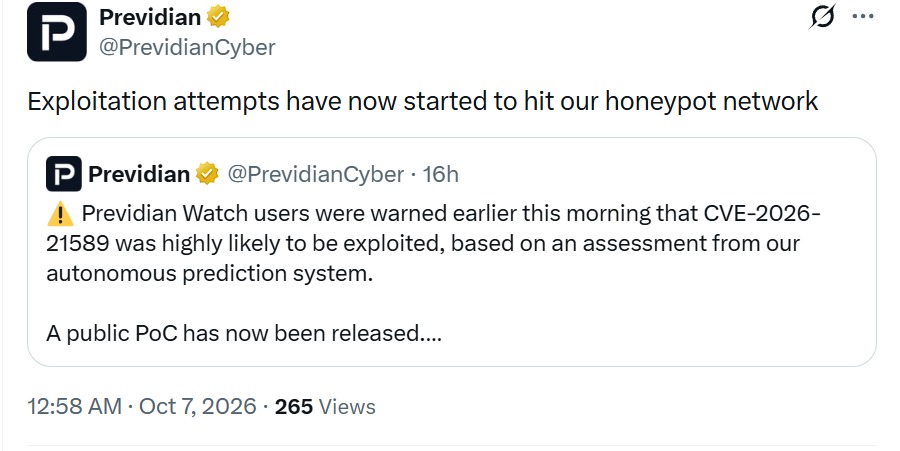
Dewhurst คาดว่ากิจกรรมการโจมตีจะเพิ่มสูงขึ้นอย่างมีนัยสำคัญในช่วงไม่กี่วัน และสัปดาห์ข้างหน้า โดยได้รับปัจจัยหนุนจากการที่ผู้โจมตีเริ่มพยายามเจาะระบบอย่างรวดเร็วหลังจากการเผยแพร่โค้ด PoC ต่อสาธารณะ, การมี Template สำหรับสแกนแบบอัตโนมัติให้พร้อมใช้งาน และความหลากหลายของผลิตภัณฑ์ Atlassian ที่ได้รับผลกระทบ
ผู้ดูแลระบบควรติดตั้งแพตช์อัปเดตความปลอดภัยที่พร้อมใช้งานโดยเร็วที่สุด หรือนำวิธีลดผลกระทบที่แนะนำไปปรับใช้
วิธีการเหล่านี้รวมถึงการจำกัดการเข้าถึงจากเครือข่ายภายนอก, การเพิ่ม Web Application Firewall (WAF) หรือ Rule ของ Proxy เพื่อบล็อกรูปแบบการทำ Traversal เฉพาะเจาะจงในทุกผลิตภัณฑ์ที่ได้รับผลกระทบ, การใช้ Tomcat RewriteValve rules สำหรับ Confluence, JSM, Jira, Bamboo และ Crowd หรือการใช้ URL rewrite rule สำหรับ Bitbucket
สำหรับรายละเอียดเพิ่มเติมเกี่ยวกับเวอร์ชันที่ได้รับการแก้ไข และขั้นตอนการลดผลกระทบ สามารถตรวจสอบได้จากประกาศแจ้งเตือนของ Atlassian
Link : https://confluence.atlassian.com/security/cve-2026-21589-arbitrary-file-access-vulnerability-impacts-multiple-products-1870495748.html
นอกจากนี้ watchTowr ยังได้เปิดตัวเครื่องมือ Free Scanner เพื่อช่วยให้ผู้ดูแลระบบสามารถตรวจสอบได้ว่า Instances ของตนมีช่องโหว่ CVE-2026-21589 อยู่หรือไม่
ที่มา : Bleepingcomputer
You must be logged in to post a comment.