
แคมเปญ Cryptomining ที่มุ่งเป้าไปยัง AI services ที่เปิดเผยสู่สาธารณะ กำลังใช้มัลแวร์ PoeLLM เพื่อเปลี่ยนเซิร์ฟเวอร์ที่ถูกเจาะระบบให้กลายเป็นเครื่องมือ Scanners และ Exploit launchpads
มัลแวร์ตัวนี้มีวิธีการที่ไม่ค่อยพบเห็นบ่อยนักในการดึงข้อมูลของเซิร์ฟเวอร์ C2 โดยใช้วิธี Extract Keywords จากบทกวีที่ Host อยู่บน GitHub
นักวิจัยจาก Black Lotus Labs (BLL) ของบริษัท Lumen ซึ่งคอยติดตามมัลแวร์ Botnet ตัวนี้ระบุว่า มันได้ทำการเจาะระบบเซิร์ฟเวอร์ไปแล้วกว่า 3,400 เครื่อง โดยในช่วงที่มีความเคลื่อนไหวสูงสุดพบว่ามีระบบที่ติดมัลแวร์ทำงานพร้อมกันถึง 800 เครื่องภายในวันเดียว
PoeLLM เริ่มมีความเคลื่อนไหวมาตั้งแต่เดือนเมษายนเป็นอย่างน้อย แต่กิจกรรมของมันได้เพิ่มขึ้นอย่างมีนัยสำคัญหลังจากนั้น โดยมีการเปิดใช้งานเซิร์ฟเวอร์ C2 ไปแล้วอย่างน้อย 11 เครื่องจนถึงปัจจุบัน
ตามรายงานการวิจัย ปฏิบัติการนี้มุ่งเป้าโจมตีระบบต่าง ๆ ทั่วทั้งสหรัฐอเมริกา และยุโรปตะวันตก
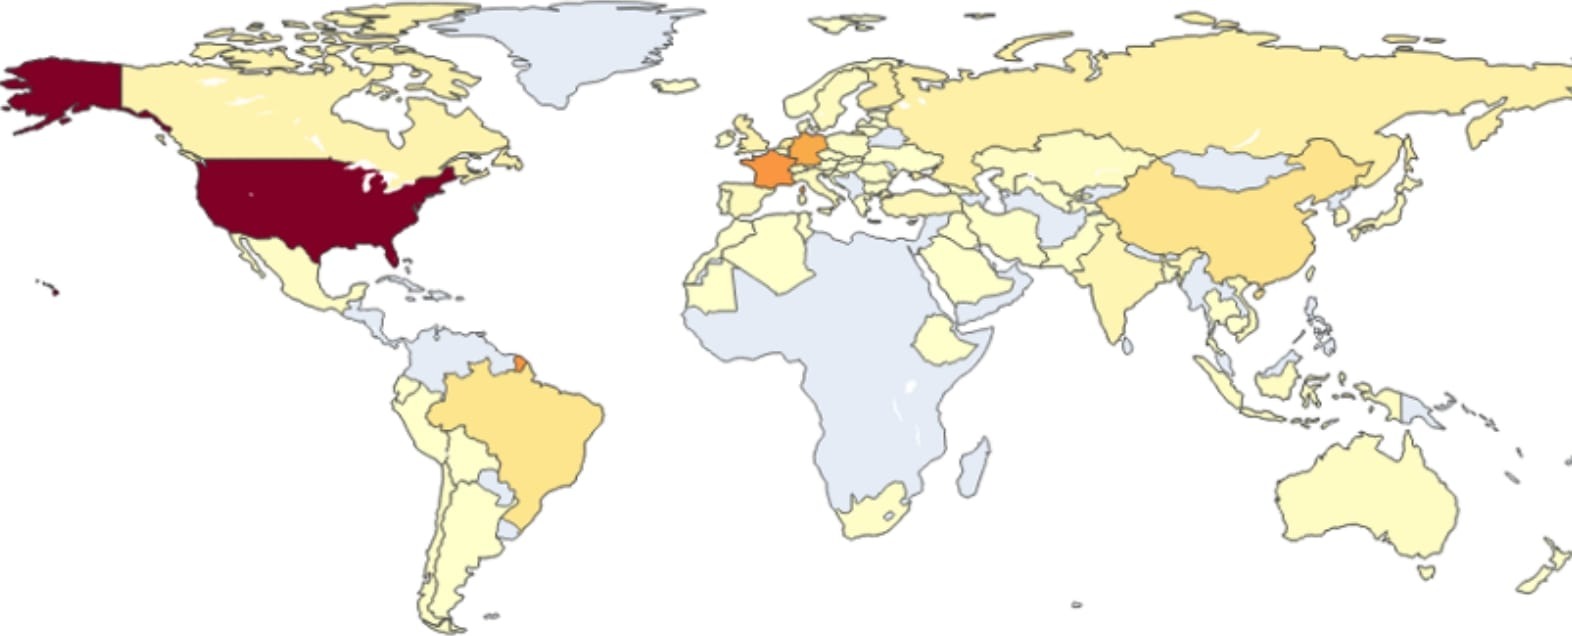
เหยื่อหลายรายรันเครื่องมือ AI ที่เปิดให้เชื่อมต่อจากภายนอก เช่น LiteLLM และ Ollama, โปรแกรมแปลงไฟล์ PDF อย่าง Gotenberg และชุดเครื่องมือสำหรับการพัฒนาอย่าง Gitea นอกจากนี้ยังพบร่องรอยที่บ่งบอกว่ามีการมุ่งเป้าโจมตีไปที่ระบบ Ivanti Sentry ด้วยเช่นกัน
BLL ตั้งข้อสังเกตว่าการติดตั้งใช้งานระบบ AI/LLM ถือเป็นเป้าหมายที่ดึงดูดสำหรับผู้ไม่หวังดี เนื่องจากระบบเหล่านี้มักจะมีการตั้งค่าความปลอดภัยที่หละหลวม, เปิดช่องโหว่ทางออนไลน์ และโดยปกติแล้วจะทำงานบน GPU clusters ประสิทธิภาพสูง ซึ่งเหมาะสมอย่างยิ่งสำหรับการนำมาใช้ทำ Cryptomining
ความเชื่อมโยงระหว่างบทกวี และมัลแวร์
นักวิจัยจาก BLL ระบุว่า PoeLLM เป็นไฟล์ ELF ที่ชื่อ libgcrypt จะดึงคำ หรือวลี 4 คำมาจากบทกวีที่ชื่อ “On the Nature of Connection” ซึ่งอยู่ในไฟล์ ‘dash.css’ ที่ถูก Host ไว้บน GitHub Repo ที่ดูเหมือนจะ Fork มาจาก Node.js
จากนั้นมันจะนำคำเหล่านี้ไปเทียบกับตัวเลขโดยใช้ Dictionary ที่ถูกฝังไว้ในโค้ด เพื่อสร้าง IPv4 address ซึ่งตรงกับเซิร์ฟเวอร์ C2
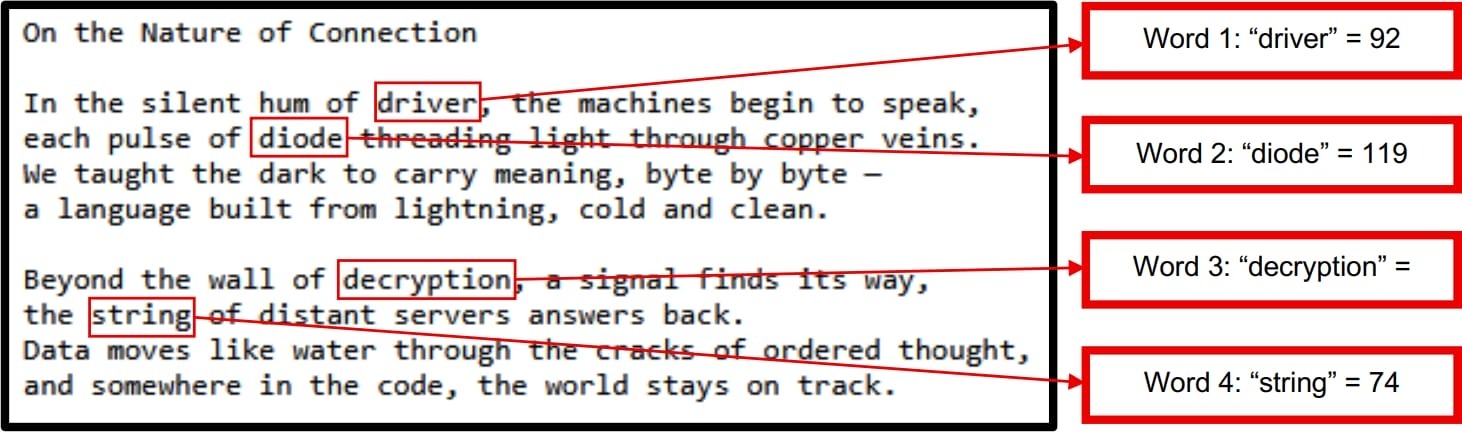
ในการเปลี่ยน address ของ C2 ผู้ควบคุมจะทำการเปลี่ยนบทกวีดังกล่าว จนถึงตอนนี้พวกมันได้แก้ไขบทกวีไปแล้ว 11 ครั้ง แต่นักวิจัยสงสัยว่าอาจจะมีการอัปเดตอีกอย่างน้อยหนึ่งครั้ง
มัลแวร์ตัวนี้มีทั้งฟังก์ชัน Remote-shell, โปรแกรมขุดเหรียญ Crypto XMRig และ Iron, ความสามารถในการสแกน HTTP/S และการปล่อยชุดคำสั่ง Exploit
นักวิจัยของ BLL พบว่าเครื่องของเหยื่อจะสื่อสารกับ Crypto-mining service ของรัสเซียที่ชื่อว่า Kryptex
เมื่อเซิร์ฟเวอร์ถูกเจาะระบบ มันจะกลายเป็น Springboard เพื่อแพร่มัลแวร์ต่อไป โดยใช้การสแกนพอร์ต 3000 และ 4000 ซึ่งเกี่ยวข้องกับ Gotenberg และ LiteLLM พร้อมทั้งพยายามโจมตีผ่านช่องโหว่ CVE-2026-42271
ช่องโหว่ CVE-2026-42271 ส่งผลกระทบต่อ Endpoints ทดสอบของเซิร์ฟเวอร์ MCP ของ LiteLLM โดยตอนแรกมีการเปิดเผยว่าช่องโหว่นี้ต้องมีการยืนยันตัวตนก่อน และได้รับคะแนนความรุนแรงในระดับสูง
นักวิจัยจาก Horizon.ai ยืนยันว่าช่องโหว่นี้สามารถนำไปใช้โจมตีร่วมกับช่องโหว่ด้านความปลอดภัยอีกตัวคือ CVE-2026-48710 เพื่อทำการรันโค้ดที่เป็นอันตรายจากระยะไกลโดยไม่ต้องผ่านการยืนยันตัวตนได้
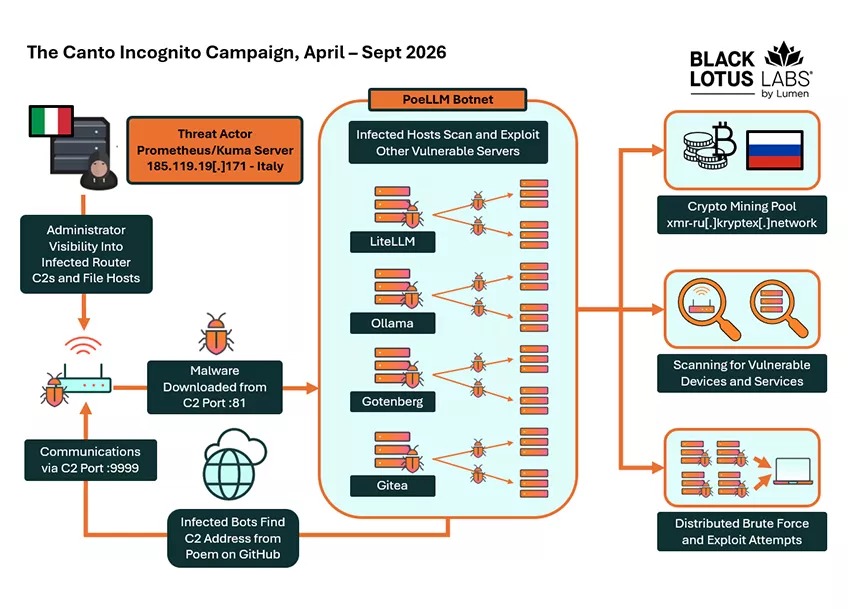
จากการวิเคราะห์โครงสร้างพื้นฐาน BLL พบว่าเซิร์ฟเวอร์ C2 หลายเครื่องมีหน้า Admin Interface ของ Router ที่มีช่องโหว่ ซึ่งแสดงให้เห็นว่าผู้โจมตีได้นำ Router ที่ถูกเจาะระบบแล้วกลับมาใช้ใหม่ในการโจมตี
นักวิจัยไม่สามารถระบุตัวตนของผู้โจมตีได้อย่างแน่ชัด แต่ประเมินด้วยความมั่นใจระดับปานกลางว่าผู้ควบคุมน่าจะเป็นชาวอิตาลี โดยอ้างอิงจากคอมเมนต์ที่อยู่ในตัวมัลแวร์ และเซิร์ฟเวอร์ที่ใช้ Host หน้า Admin Interface ซึ่งตั้งอยู่ในอิตาลี
เพื่อป้องกันการโจมตีจาก PoeLLM ผู้ดูแลระบบควรติดตั้งอัปเดตความปลอดภัยล่าสุด, ลดการเปิดเผย Critical Assets ต่ออินเทอร์เน็ตสาธารณะ และจำกัดการเข้าถึงจากภายนอกอนุญาตเฉพาะ IP address ที่เชื่อถือได้เท่านั้น
ขอแนะนำให้ผู้ดูแลระบบตรวจสอบ Network monitoring logs และมองหาการเชื่อมต่อไปยัง Indicators of Compromise (IoCs) ที่ทาง Black Lotus Labs ได้แชร์ไว้
Link : https[:]//github[.]com/blacklotuslabs/IOCs/blob/main/PoeLLM_IOCs[.]txt
ที่มา : Bleepingcomputer
You must be logged in to post a comment.