
นักวิจัยสามารถปิดระบบอัปเดตที่มีช่องโหว่ของแอป Time4Popcorn ซึ่งเป็นโปรแกรมที่พัฒนาต่อยอดจาก Popcorn Time ซึ่งเป็น BitTorrent Client ที่ถูกยุติการพัฒนาไปแล้ว เพื่อแก้ไขความเสี่ยงด้านความปลอดภัยที่อาจทำให้ผู้โจมตีสามารถเรียกใช้โค้ดที่เป็นอันตรายด้วยสิทธิ์ระดับสูงบนคอมพิวเตอร์หลายล้านเครื่องได้
ช่องโหว่นี้มีหมายเลข CVE-2026-30612 ส่งผลกระทบต่อระบบอัปเดตบน Windows และ macOS ซึ่งเชื่อมต่อไปยัง Domain ที่ยุติการพัฒนาไปแล้วของแอป (popcorntimeupd[.]xyz) ผ่าน HTTP ที่ไม่มีการเข้ารหัส และยอมรับไฟล์ Executable โดยไม่มีการตรวจสอบ Digital Signature
ผู้ที่สามารถควบคุม Domain สำหรับอัปเดตดังกล่าว จะสามารถจัดการ Traffic ผ่าน HTTP และรันโค้ดด้วยสิทธิ์ SYSTEM บน Windows หรือสิทธิ์ root บน macOS ได้
แอป Popcorn Time มีหน้าตาคล้าย Netflix และรองรับการดาวน์โหลดผ่าน BitTorrent ทำให้ผู้ใช้สามารถรับชมเนื้อหาที่ผิดกฎหมายได้โดยตรงภายในแอป
โครงการนี้ถูกยุติการพัฒนาเนื่องจากปัญหาทางกฎหมาย ก่อนจะกลับมาเปิดให้บริการอีกครั้งในรูปแบบแอปสตรีมมิงเนื้อหาที่ถูกกฎหมาย แต่ระหว่างนั้นมีโปรแกรมที่พัฒนาต่อยอดออกมาหลายเวอร์ชัน เช่น Time4Popcorn ซึ่งใช้ชื่อ Popcorn Time และได้รับความนิยมอย่างรวดเร็วจนมีผู้ใช้งานหลายล้านคน
นักวิจัยจาก Eye Security ค้นพบความเสี่ยงด้านความปลอดภัยดังกล่าวหลังจากจดทะเบียน Domain popcorntimeupd[.]xyz และตรวจพบการเชื่อมต่อจาก Client ของ Time4Popcorn สูงสุด 3 ล้านรายการบน Windows และ 350,000 รายการบน macOS
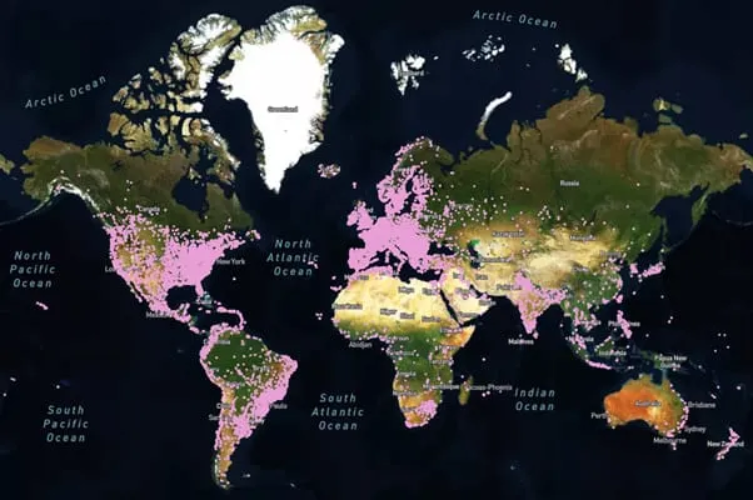
การเชื่อมต่อเหล่านี้มาจากเครือข่ายผู้ให้บริการอินเทอร์เน็ตสำหรับที่พักอาศัย รวมถึงเครือข่ายขององค์กร, หน่วยงานรัฐบาล และหน่วยงานทางทหาร แต่ไม่พบว่าผู้ใช้รายใดกำลังใช้งานแอปอยู่ ซึ่งบ่งชี้ว่าแอปอาจถูกติดตั้งทิ้งไว้ และถูกลืมไปแล้ว
Eye Security ระบุว่า "หากเราสามารถส่งอัปเดตได้ ก็อาจทำให้สามารถรันโค้ดที่เป็นอันตรายบนระบบหลายล้านเครื่องได้" พร้อมเตือนว่า "ผลกระทบจะรุนแรงอย่างมากหากช่องโหว่นี้ตกไปอยู่ในมือของผู้ไม่หวังดี"
หลังจากค้นพบปัญหาดังกล่าว นักวิจัยได้จดทะเบียน Domain ที่เกี่ยวข้องกับบริการนี้เพิ่มเติมอีก 14 Domain
การรักษาความปลอดภัยให้กับระบบ
ระหว่างเดือนพฤศจิกายน 2025 ถึงมีนาคม 2026 Eye Security ใช้กลไกอัปเดตที่มีช่องโหว่เพื่อส่งโค้ดแก้ไขปัญหาไปยังเครื่องผู้ใช้ โดยโค้ดดังกล่าวจะหยุดการทำงาน และปิดระบบอัปเดต
Payload ที่นักวิจัยส่งไปไม่ได้เก็บรวบรวมข้อมูลจากเครื่องผู้ใช้หรือข้อมูล Telemetry และไม่ได้ลบไฟล์ใด ๆ บนคอมพิวเตอร์ของผู้ใช้ ทำให้การดำเนินการทั้งหมดอยู่ภายใต้กรอบกฎหมายอย่างสมบูรณ์
Eye Security อธิบายว่าระหว่างการทดสอบ จำเป็นต้องปรับแก้ Payload เพื่อหลีกเลี่ยงการตรวจจับของโปรแกรม Antivirus ที่แจ้งเตือนเนื่องจาก Payload มีพฤติกรรมปิดการทำงานของ Service
หลังจากเผยแพร่โค้ดแก้ไขปัญหา Eye Security บันทึกการดาวน์โหลดอัปเดตได้ 2 ล้านครั้ง และภายในวันที่ 1 มีนาคมของปีนี้ จำนวน Request ที่ส่งไปยัง Domain สำหรับอัปเดตของบริษัทลดลง 98%
เมื่อดำเนินการแก้ไขปัญหาสำเร็จแล้ว นักวิจัยได้โอนกรรมสิทธิ์ Domain ให้กับ The Shadowserver Foundation ซึ่งเป็นองค์กรไม่แสวงหาผลกำไรด้านความปลอดภัยไซเบอร์
แม้การดำเนินการครั้งนี้จะประสบความสำเร็จ แต่นักวิจัยเตือนว่าความเสี่ยงสำหรับผู้ใช้แอปดังกล่าวยังไม่ถูกกำจัดทั้งหมด
ประการแรก ผู้ใช้ Android ยังคงมีความเสี่ยง เนื่องจากการติดตั้งอัปเดตจำเป็นต้องให้ผู้ใช้ดำเนินการด้วยตนเอง ทำให้นักวิจัยไม่สามารถปิดระบบอัปเดตจากระยะไกลบนแพลตฟอร์มมือถือได้
ประการที่สอง แอป Time4Popcorn ใช้ Chrome Engine รุ่นเก่ามากจากปี 2014 ซึ่งไม่มีระบบป้องกันแบบ Sandbox และอาจถูก Exploit เพื่อใช้ในการโจมตีได้
แนวทางที่ดีที่สุดสำหรับผู้ใช้คือถอนการติดตั้งซอฟต์แวร์นี้ออกจากระบบทั้งหมด
ที่มา : bleepingcomputer
You must be logged in to post a comment.